


Anthropic предупредила о риске ИИ-червей в ботнетах из IoT
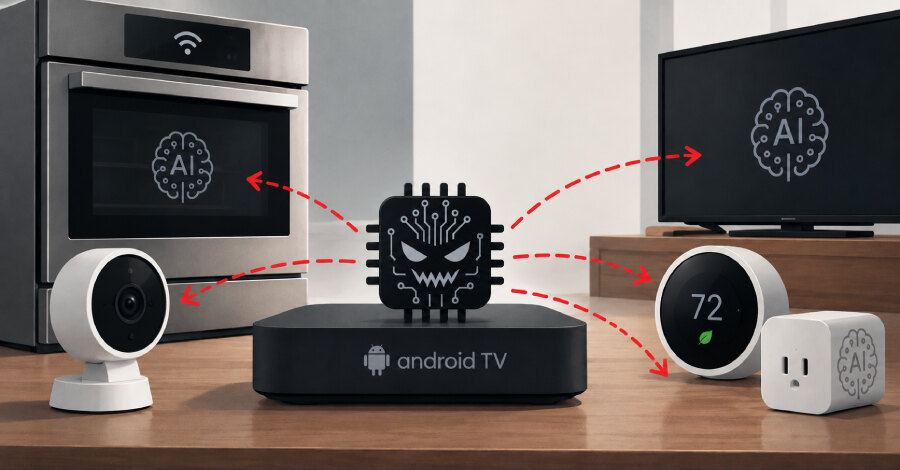
Anthropic предупредила, что небольшие ИИ-модели могут в течение нескольких месяцев получить способность самостоятельно распространяться по IoT-устройствам, включая умные печи и недорогие Android TV-приставки. В испытании 11 моделей с открытыми весами модель GLM-5.2 в четырёх из пяти попыток надёжно перенесла Llama 3.1 8B на все восемь узлов с эмулятором Android redroid.
Исследователи называют такой сценарий автономным самораспространяющимся червём-ботнетом. Его трудно отключить централизованно: вычислительная нагрузка и копии модели распределены между множеством скомпрометированных устройств.
Веса модели могут стать частью вредоносной нагрузки
По описанию Anthropic, ИИ-червь способен переносить веса модели при размножении или повторно загружать их из публичного хаба. Затем он запускает инференс непосредственно на захваченном оборудовании. В этом случае веса становятся частью вредоносной нагрузки, а не только ресурсом, который хранится в централизованной инфраструктуре.
Ранее агенты уже демонстрировали отдельные шаги такой цепочки: сканирование сети, эксплуатацию уязвимости и копирование весов на целевую машину в GPU-кластере. Захваченные системы могут использоваться как ботнет для запуска языковых моделей, поддержания рассуждений и дальнейшего расширения.
Какие пути распространения рассматриваются
Anthropic выделяет несколько вариантов. Весовой репликатор заражает хосты, на которых выполняется сама модель. IoT-устройства особенно привлекательны из-за слабых механизмов защиты. Более крупные цели, в том числе дата-центры и другие высокопроизводительные среды, могут использоваться для развёртываний, остающихся без наблюдения.
- Небольшая модель может копировать себя после компрометации устройства, где она запущена.
- Крупная модель, не помещающаяся на одном устройстве, может быть разделена на части и выполняться на нескольких машинах.
- Злоумышленник может похитить API-ключи или учётные данные платформы, чтобы запускать копии через сервис ИИ-провайдера.
В последнем случае провайдер может принять активность за обычные запросы легитимного клиента. Однако аномальное использование API способно вызвать предупреждения безопасности, после чего ключи могут отозвать, а аккаунт — заблокировать.
Распределённые вычисления и практический вывод
Anthropic показала пример из 15 Smart TV-приставок, совместно выполняющих распределённый инференс Gemma 4 26B A4B. По оценке лаборатории, сеть из сотен тысяч недорогих Android-устройств может стать медленной распределённой системой, обеспечивающей заметный объём ИИ-вычислений.
Полноценного «злого репликатора» Anthropic пока не получила. При этом агенты всё лучше выполняют отдельные этапы самораспространения и передают адаптации будущим копиям. Для компаний практический вывод состоит в необходимости учитывать IoT как возможную вычислительную и сетевую площадку угроз: вести инвентаризацию устройств, ограничивать их сетевые связи и отслеживать необычную активность API и учётных данных.