


Antino использует Outlook и OneDrive в шпионской кампании в Азии
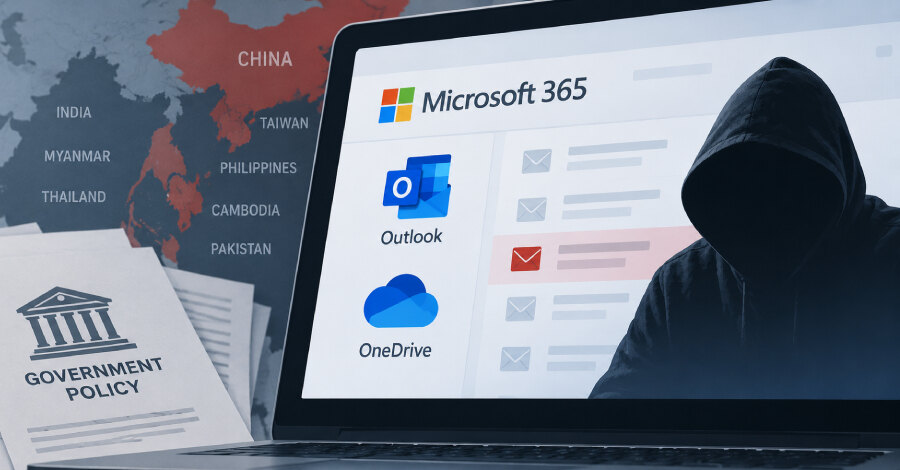
Исследователи Cisco Talos выявили кампанию кластера UAT-11587 против государственных и политических организаций в Азии, где применяется ранее не описанный бэкдор Antino для Windows. С сентября 2025 года злоумышленники атаковали 16 организаций в восьми странах, включая Тайвань, Индию, Филиппины, Камбоджу, Пакистан, Таиланд и Мьянму.
Antino скомпилирован на Rust и использует Microsoft 365 как канал управления через Microsoft Graph. Outlook служит для обмена командами, а OneDrive — для сигналов активности и передачи файлов. Такой подход избавляет операторов от необходимости поддерживать выделенный сервер управления, который может выглядеть подозрительно в сетевом трафике.
Цели и признаки связи с Китаем
Cisco Talos отслеживает активность под именем UAT-11587. Аналитики с высокой уверенностью относят кластер к связанным с Китаем: в приманках обнаружены язык zh-CN и метаданные на упрощённом китайском, а в заголовках фишинговых писем указан часовой пояс UTC+08:00.
На это же указывают пути реестра Cargo в почти дюжине сборок Antino, содержащие ссылку на китайское зеркало rsproxy.cn для crates.io. Исследователи также нашли связанный JavaScript-загрузчик с доменом CloudFront, который ранее Arctic Wolf связывала с активностью China-affiliated кластера UNC6384 против европейских дипломатических и государственных организаций.
Тематика писем и выбор целей связаны с политикой Тайваня, законодательством, гражданской обороной, морской сферой, дипломатией и региональной безопасностью. Talos зафиксировала также интерес UAT-11587 к организациям в Сирии в мае 2026 года. Наибольшая активность пришлась на период с марта по начало июня, а 8 и 9 июня была отмечена концентрированная волна против десятков систем государственной ИТ-инфраструктуры.
Как развивается атака
Для первоначального доступа группа применяет целевой фишинг и подменяет адреса доверенных отправителей, чтобы обойти проверки SPF и DMARC. В одном из сценариев злоумышленники воспроизводят в HTML письма виджет предпросмотра вложения Gmail: карточка собрана из четырёх PNG-изображений, встроенных в MIME-части в Base64, и ведёт на подконтрольную страницу Cloudflare Pages.
Переход по ссылке загружает HTA- или WSF-файл. Он запускает JavaScript-загрузчик и дешифратор, после чего цепочка десериализации .NET загружает TestAssembly.dll. Этот компонент открывает для жертвы документ-приманку, скачивает ложный исполняемый файл Calculator и запускает Antino.
Полезная нагрузка slc.dll запускается методом DLL sideloading при помощи легитимного подписанного Microsoft файла GatherOsState.exe. После запуска бэкдор собирает сведения о хосте, перечисляет процессы и каталоги, выполняет команды cmd.exe, PowerShell, shellcode и переданные операторами программы. Для выполнения PowerShell он злоупотребляет штатной инфраструктурой Windows Scripted Diagnostics.
Что учитывать защитникам
Antino ищет в папке Outlook злоумышленников сообщения с темой вида command_req_[session_id] каждые 10 секунд. Talos подчёркивает, что использование штатных компонентов Windows усложняет поведенческую атрибуцию к первоначальному импланту, но не убирает следы работы PowerShell, создания файлов и изменений реестра.
Для организаций практический вывод состоит в том, чтобы оценивать фишинговые письма с имитацией вложений, контролировать запуск HTA и WSF, а также отслеживать аномальные действия корпоративных учётных записей Microsoft 365 в Outlook и OneDrive. Отдельного внимания требуют запуски подписанных системных программ в нетипичной связке с DLL и телеметрия PowerShell, файловой системы и реестра.