


Apache Roller под атаками: критический RCE-баг требует обновления
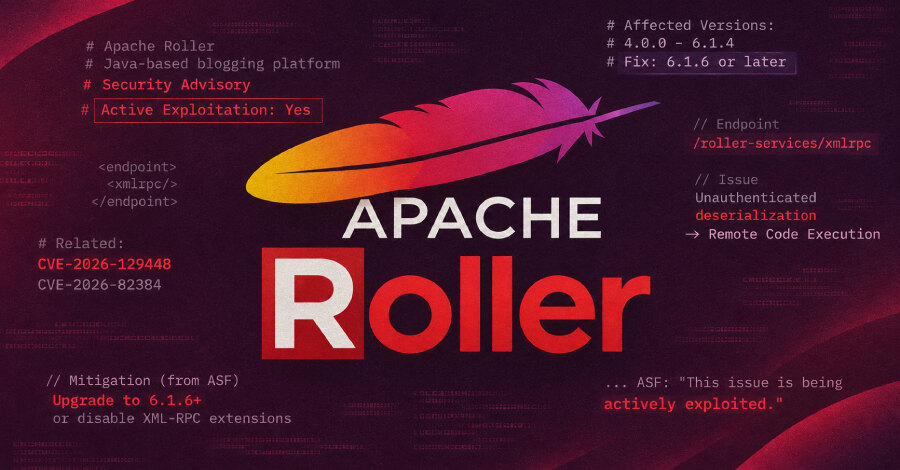
Apache Software Foundation предупредила об активной эксплуатации критической уязвимости CVE-2026-129448 в платформе для блогов Apache Roller. Ошибка получила оценку CVSS 9,8 и позволяет неаутентифицированному удалённому атакующему выполнить произвольный код в версиях Roller с 4.0.0 по 6.1.4.
Проблема затрагивает XML-RPC endpoint. Он принимает типы расширений поставщиков и десериализует их до того, как проверит запросившего пользователя. Такой порядок обработки создаёт возможность для атаки без учётной записи.
Связь с ранее исправленной ошибкой
ASF указала, что CVE-2026-129448 совпадает с CVE-2026-82384, которой также присвоен CVSS 9,8. Предыдущую уязвимость исправили в сентябре 2026 года, при этом в её описании затронутой была указана только Apache Roller 6.1.5.
Фонд подтвердил факт эксплуатации, но не раскрыл технические детали атак, сведения о целях или об операторах кампаний. Исследователь n0mi1k обнаружил дефект, а Matt Raible сообщил о нём разработчикам проекта.
Как закрыть риск
Разработчики рекомендуют обновить Apache Roller до версии 6.1.6 или более новой. В этом выпуске отключены типы расширений, а XML-RPC-запросы отклоняются, если функция XML-RPC выключена.
Когда обновление нельзя установить немедленно, ASF предлагает в файле WEB-INF/web.xml установить параметр enabledForExtensions в значение false. Альтернативный вариант — удалить servlet mapping /roller-services/xmlrpc, после чего перезапустить Roller.
Отключить XML-RPC только через административный интерфейс недостаточно: в старых версиях входящий запрос десериализуется до проверки этой настройки. Для бизнеса практический шаг — определить все развёрнутые экземпляры Apache Roller, проверить их версии и оперативно применить обновление либо серверное ограничение XML-RPC.