


Hugging Face усиливает защиту открытой AI-платформы после атак
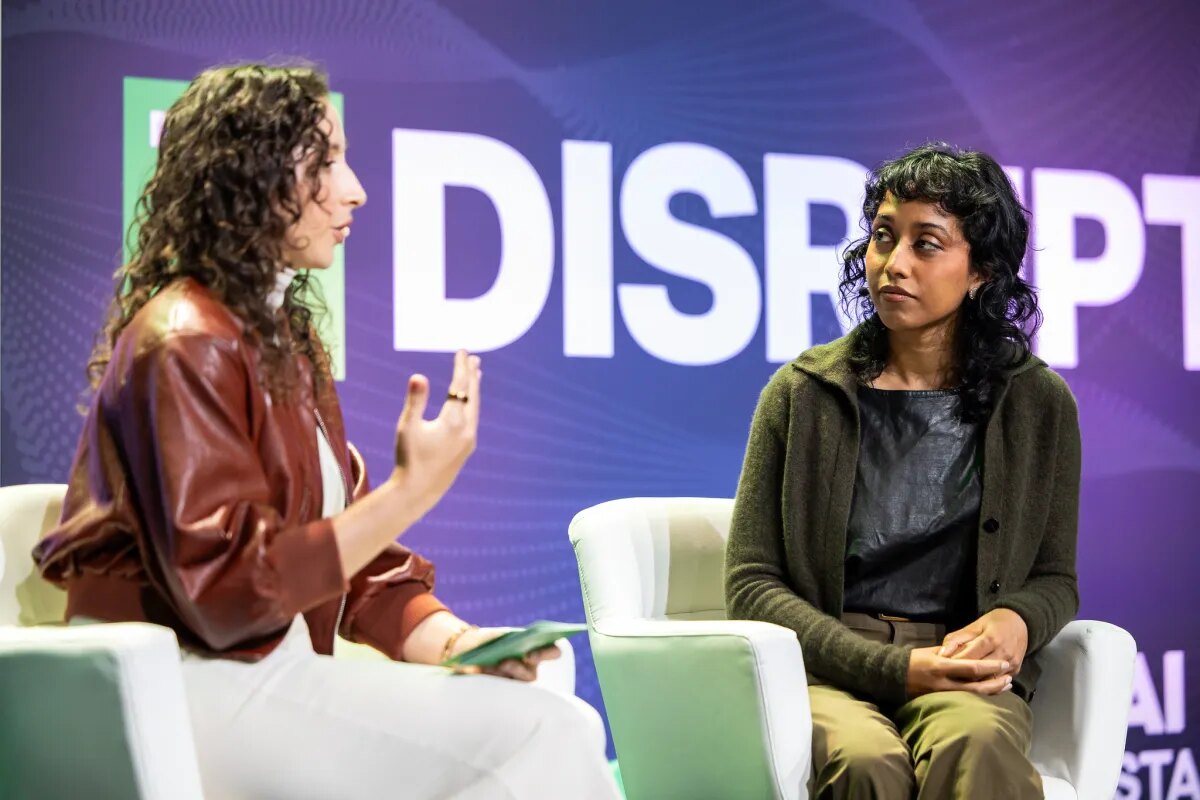
Hugging Face усиливает мониторинг, чаще ротирует административные токены и ужесточает сетевые ограничения после серии атак на открытые AI-платформы. Главный директор по политике и старший вице-президент по стратегии компании Ирен Солайман предупредила, что открытость сообществ делает их удобными и для независимых участников, и для злоумышленников.
Поводом для дискуссии стали октябрьская атака на OpenCode, затронувшая сторонние API-ключи пользователей и приведшая к финансовому ущербу, а также инцидент у Fireworks. Стартап Fireworks сообщил, что атакующие получили доступ к весам моделей, датасетам и платёжной информации части клиентов; компания временно отключила отдельные самостоятельные функции работы с датасетами на время расследования.
Открытые платформы концентрируют ценные данные
По словам Солайман, открытая модель работы предполагает, что отправить pull request или внести вклад может человек без институциональной аффилиации. Это важно для исследователей и энтузиастов, но такой режим требует более широкого набора защитных мер.
Платформы привлекают атакующих не только доступностью функций. Hugging Face хранит наборы данных для оценки моделей, а OpenCode оказался интересен из-за сторонних API-ключей. Контекст атаки на Hugging Face важен, поскольку инцидент с Hugging Face и доступом к оценкам безопасности показывает, почему доступ к материалам для кибербезопасностных оценок стал предметом отдельной дискуссии.
Солайман допускает, что в ответ на угрозы площадки могли бы ограничивать загрузку моделей и датасетов, требовать более строгой проверки личности или дополнительно проверять разработчиков перед доступом к отдельным возможностям. Однако такие меры одновременно усложнили бы участие тем, кого открытые сообщества прежде принимали без формальных барьеров.
Ставка на контроль поведения, а не на закрытие доступа
В Hugging Face административные токены с широкими правами теперь меняют чаще, поэтому украденный токен остаётся полезным меньше времени. Компания также усилила сетевой контроль. Солайман отметила, что постоянный мониторинг дорог и доступен не каждой платформе.
Схожие изменения проводит GitHub, который противодействует внедрению вредоносного кода в проекты с целью распространения вредоносного ПО. Платформа усиливает требования к публикации пакетов в реестре npm, отзывает старые токены аутентификации и сокращает срок действия новых. GitHub работает с OpenJS над более безопасным подходом к рискам, связанным со сценариями установки npm.
Инженер GitHub Зак Стейндлер считает, что усиление безопасности не обязательно должно принципиально ограничивать участие в экосистеме: важнее исправлять небезопасные механизмы и выявлять подозрительное поведение независимо от типа учётной записи. Для бизнеса практический вывод состоит в том, что открытые инструменты требуют контроля привилегированных доступов, мониторинга аномалий и механизмов локализации инцидентов.