


Binance предупредила об обходе песочницы iOS и риске для кошельков
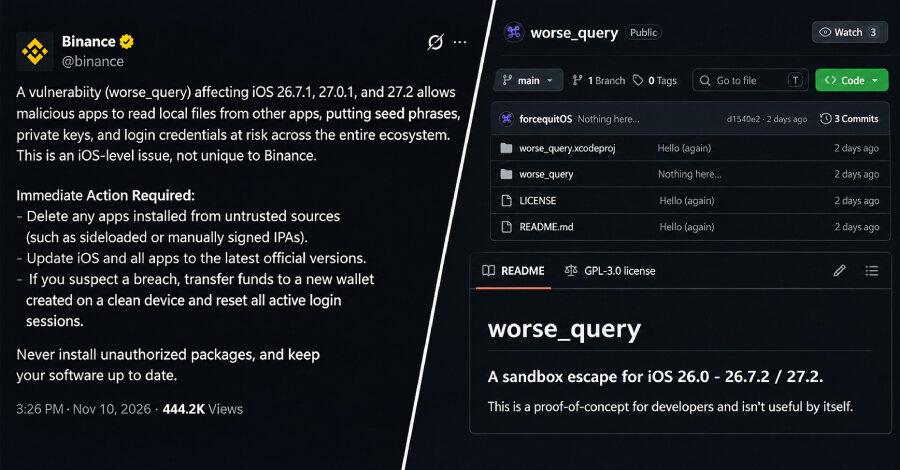
Binance предупредила об опубликованном обходе песочницы iOS под названием worse_query: вредоносное приложение на iPhone с iOS 26 или iOS 27 потенциально может читать файлы других приложений. Биржа указала на риск раскрытия seed-фраз, приватных ключей и учётных данных криптокошельков. Обновления Apple iOS 27.2.1 и iOS 26.7.3 на момент предупреждения не содержали подтверждённого исправления этой проблемы.
Что известно о worse_query
Исследователь, выступающий под псевдонимом forcequit, опубликовал код proof-of-concept на GitHub. По его описанию, он способен обращаться к контейнерам данных всех приложений на iPhone, а в iOS 27 — также к некоторым системным папкам.
Для работы методу требуется, чтобы приложение создало контейнер App Group. Сам исследователь отметил, что код предназначен для разработчиков и сам по себе не даёт практического результата. Однако другие разработчики уже собрали на его основе устанавливаемые приложения.
Одно из них — файловый менеджер WQ Files, созданный Кристофом Колбичем. В описании проекта сказано, что программа может получать доступ к данным других приложений, редактировать, удалять и очищать их без джейлбрейка и эксплуатации уязвимости ядра.
Какие версии затронуты и что сделала Apple
WQ Files распространяется через инструменты сайдлоада AltStore и SideStore. При установке с Apple ID они автоматически создают необходимый App Group. Не подтверждено, может ли приложение из App Store использовать worse_query.
В предупреждении Binance перечислены версии, протестированные авторами WQ Files. Сам forcequit указывает более широкий диапазон. Среди связанных проектов только разработчики Erosion упомянули iOS 27.2.1, выпущенную накануне, добавив в README формулировку о том, что она, вероятно, поддерживается. Подтверждения для iOS 26.7.3 в этих материалах нет.
Apple выпустила iOS 27.2.1 и iOS 26.7.3 с исправлениями двух проблем iMessage и нескольких Bluetooth-ошибок. В официальных примечаниях к безопасности не упоминаются ни worse_query, ни обход песочницы. Apple указывает, что не обсуждает и не подтверждает уязвимости до завершения расследования и выхода патча или релиза.
Что стоит сделать владельцам криптоактивов
Binance не сообщала об атаках или кражах, связанных с этой техникой, и не называла конкретные уязвимые кошельки. Тем не менее пользователям рекомендовано удалить приложения из недоверенных источников, включая вручную подписанные и установленные через сайдлоад, а также обновить iOS и все приложения.
При подозрении на компрометацию биржа советует перевести средства в новый кошелёк, созданный на чистом устройстве, и завершить все активные сеансы входа. Для компаний практический вывод состоит в контроле сайдлоада на устройствах, которые имеют доступ к корпоративным или криптовалютным аккаунтам, до появления подтверждённого исправления Apple.