


В npm нашли 101 пакет, тайно добавлявший разработчиков в WhatsApp-группы
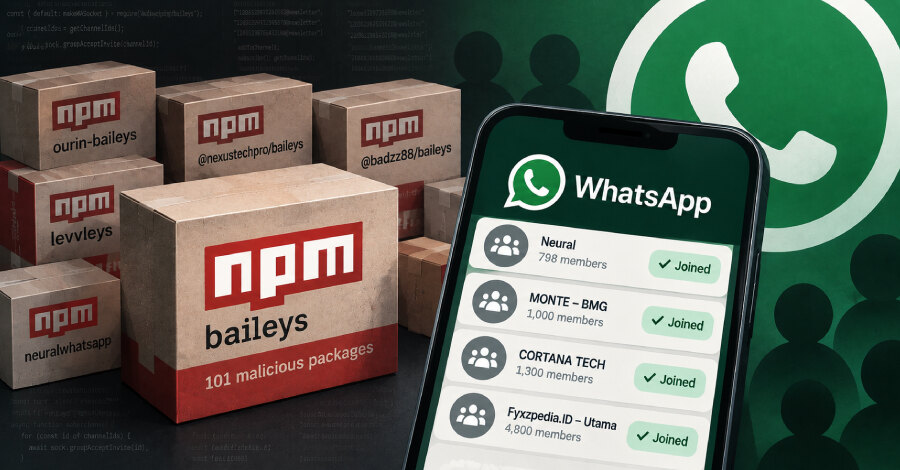
Исследователи OX Security выявили 101 вредоносный пакет в npm, которые без согласия добавляли аккаунты разработчиков в группы WhatsApp. Совокупно пакеты скачали около 490 тыс. раз, причём 116 тыс. загрузок пришлись на последние 30 дней. Кампанию назвали PhantomSub.
Вредоносный код использовал Baileys — открытый проект для взаимодействия с WhatsApp. Пакеты представляли собой его форки или модификации и срабатывали после того, как разработчик аутентифицировал через них свою сессию WhatsApp.
Как работала подписка
Целью атаки было искусственно наращивать аудиторию контролируемых злоумышленниками групп и каналов. OX Security отмечает, что пакеты добавляли жертв в сообщества без их согласия, используя доступ, полученный при подключении WhatsApp-аккаунта.
Исследователи выделили три варианта реализации. В 19 пакетах идентификаторы каналов загружались во время работы с GitHub. В 60 пакетах они были прописаны в исходном коде открытым текстом. Ещё в 14 пакетах эти значения находились в коде в закодированном и обфусцированном виде.
В перечне обнаруженных пакетов присутствуют, в частности, ourin-baileys, neuralwhatsapp, cloud-baileys, my-auto-follow и многочисленные пакеты с именем Baileys в scoped-пространствах npm. Разные названия и издатели не означали независимость: OX Security обнаружила повторяющиеся ID каналов, удалённые списки и аккаунты GitHub.
Связь с прежними находками
Активность вокруг подозрительных форков Baileys стала известна в августе 2026 года. Тогда SafeDep сообщила о пакетах, которые незаметно подписывали аккаунт установщика на каналы авторов и добавляли рекламный URL автора в изображения и видео, отправляемые ботом.
Позднее команда Xygeni Security Research Team описала модификацию @dappaoffc/baileys-mod: она подписывала аутентифицированную сессию WhatsApp-бота на контролируемые атакующими новостные каналы. Новое исследование OX Security расширяет масштаб наблюдаемой схемы до 101 пакета.
Куда попадали пользователи
Часть выявленных групп и каналов связана с индонезийским сегментом. Один из чатов рекламировал аккаунты для Mobile Legends: Bang Bang и TikTok. Среди других сообществ OX Security перечислила Neural с 798 подписчиками, MONTE – BMG с 1 тыс. подписчиков, CORTANA TECH с 1,3 тыс. и Fyxzpedia.ID – Utama с 4,8 тыс.
По оценке исследователей, это преимущественно небольшие каналы продавцов ботов и цифровых товаров, где число подписчиков используется как социальное доказательство при продаже скриптов, услуг по созданию ботов, «премиальных» APK и сервисов накрутки.
Что проверить командам
Разработчикам и компаниям стоит проверить, не появились ли в связанных WhatsApp-аккаунтах неизвестные группы и каналы, и заблокировать их. Также следует настроить правила обнаружения для вредоносных npm-пакетов, связанных с Baileys, и не использовать зависимости, требующие подключения личного WhatsApp-аккаунта. Практический вывод для бизнеса: проверка происхождения npm-зависимостей должна включать аудит действий, которые пакет выполняет после авторизации во внешнем сервисе.