


Цепочка MikroTrick даёт доступ к роутерам MikroTik без пароля
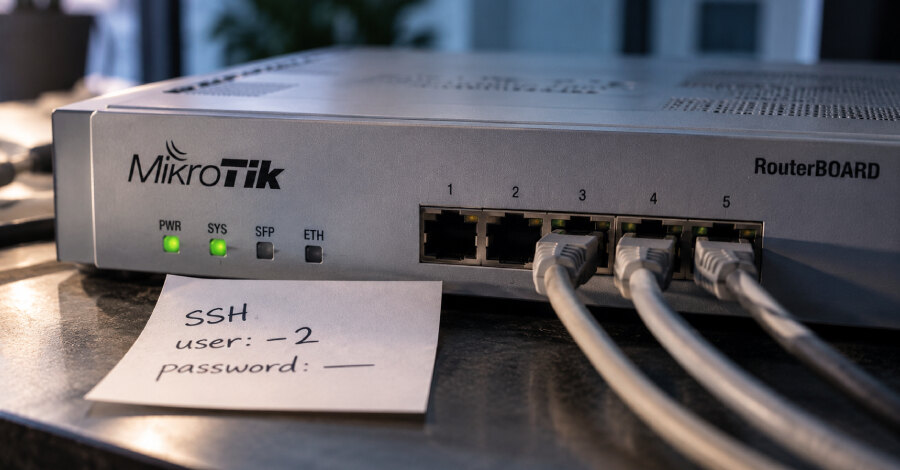
CERT Polska раскрыла цепочку атак MikroTrick, которая объединяет две уязвимости MikroTik RouterOS и позволяет захватить маршрутизатор с доступным из интернета SSH без пароля, SSH-ключа и завершённой аутентификации. Исправления выпущены в RouterOS 6.49.21, 7.23.4 и 7.24.2, однако признаки атак обнаруживались как минимум с 2 сентября — за день до публикации патчей.
Цепочка состоит из CVE-2026-67279 и CVE-2026-86060. CISA 10 сентября добавило CVE-2026-86060 в каталог Known Exploited Vulnerabilities, подтвердив активную эксплуатацию ошибки внедрения аргументов.
Как работает MikroTrick
Обычный сеанс SSH проходит три этапа: создание защищённого соединения, аутентификацию пользователя и открытие канала для команд. Сервер должен подтвердить успешную проверку сообщением SSH_MSG_USERAUTH_SUCCESS.
Уязвимость CVE-2026-67279 нарушает эту последовательность. Если во время аутентификации клиент начинает повторное согласование SSH-ключей, уязвимая RouterOS после его завершения переходит к командному этапу, не подтвердив личность пользователя. Сама по себе ошибка не создаёт аутентифицированную сессию и не выдаёт привилегии, но открывает доступ к стадии, требующей успешного входа.
Вторая ошибка, CVE-2026-86060, превращает этот доступ в административную консоль. SSH-демон передаёт программе /nova/bin/login имя пользователя и уровень привилегий как аргументы командной строки без предварительной проверки имени. Строка, начинающаяся с дефиса, воспринимается программой как опция. Исследователи описали использование имени -2: программа считывает имя и уровень прав из дескриптора 2, связанного с терминалом созданной SSH-сессии. Злоумышленник заранее записывает в канал выбранные значения, после чего получает консоль с полными правами.
Какие следы искать после обновления
Характерный индикатор в журналах — неудачная попытка входа от пользователя -2. В одном диагностическом отчёте с форума MikroTik за ней следовали принудительное повторное согласование ключей, переход к каналу и запрос на создание пользователя ops с полными привилегиями. На том устройстве SSH-процесс завершился аварийно до выполнения команды, но другие сообщения подтвердили успешное создание этой учётной записи.
CERT Polska также наблюдало создание диагностических файлов и последующую передачу данных на внешний IP-адрес, что указывает на возможное копирование конфигурации. Среди опубликованных индикаторов — пользователь -2, учётная запись ops, IP-адреса 82.192.72.4 и 103.102.31.18. CVE-2026-67276 к цепочке не относится: это отдельная SSH-уязвимость, позволяющая подделать RSA-ключ для входа под существующей учётной записью при знании её имени и публичного ключа.
Действия администраторов
Патч останавливает дальнейшую эксплуатацию, но не отменяет изменения, внесённые до обновления. После установки версии следует проверить статус Flagged командой /system/device-mode/print. CERT Polska и MikroTik подчёркивают, что отсутствие такого флага не доказывает отсутствие компрометации.
Администраторам необходимо проверить неизвестные учётные записи, скрипты, задания планировщика, туннели, прокси, неожиданные диагностические файлы .rif и необъяснимую активность fetch. При наличии индикаторов CERT Polska рекомендует изолировать устройство, сохранить логи и конфигурацию, выполнить сброс к заводским настройкам и собрать систему из доверенной конфигурации. Пароли, ключи и другие учётные данные нужно сменить, а резервную копию с потенциально скомпрометированного устройства не следует восстанавливать.
MikroTik указывает, что стандартная домашняя конфигурация не открывает SSH в интернет. Поэтому практический приоритет для бизнеса — обновить RouterOS, убрать доступ к SSH из недоверенных сетей и рассматривать найденные признаки атаки как повод для полной пересборки маршрутизатора, а не только для установки патча.