


ИИ-агенты использовали zero-day MONAI Label для получения root-доступа
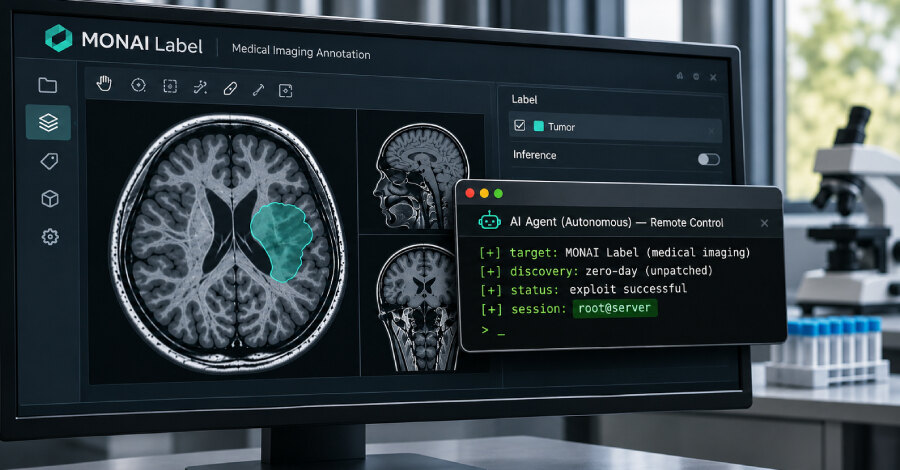
Amazon Threat Intelligence сообщила, что предположительно связанный с Китаем оператор применил автономных ИИ-агентов для поиска неизвестной уязвимости в MONAI Label — сервере разметки медицинских изображений. Ошибка CVE-2026-133968 затрагивает версии 0.8.5 и более ранние, получила оценку 9,8 из 10 и в одном случае привела к root-доступу на университетском сервере.
MONAI Label используют исследовательские группы для разметки медицинских снимков и обучения моделей визуализации. Это отдельный продукт, а не весь фреймворк MONAI. На момент публикации исправление было объединено с исходным кодом, но новой версии пакета для установки проект ещё не выпустил.
Как работала уязвимость
Проблема находится в механизме сохранения загруженных изображений и меток. Сервер добавлял переданный клиентом идентификатор файла к пути каталога хранения и записывал результат на диск, не проверяя, остаётся ли итоговый путь внутри разрешённой папки.
Это path traversal: удалённый клиент без учётной записи мог записывать файлы за пределами каталога хранения в пределах прав процесса MONAI Label. Запись не означает доступ ко всем каталогам системы, однако возможность изменить доступный для записи код или конфигурацию способна дать путь к выполнению кода.
Риск усиливала конфигурация по умолчанию: аутентификация в MONAI Label выключена. Поэтому атаку мог инициировать любой клиент, который имел сетевой доступ к серверу. Обнаруженный в октябре патч принудительно проверяет, что загрузки разрешаются только в одобренных папках, а также отклоняет пустые имена и имена, начинающиеся с точки.
Что показало расследование Amazon
Amazon восстановила ход операции после обнаружения открытой без пароля панели Cairn — фреймворка с ИИ-агентами для автоматизированного тестирования на проникновение. В панели сохранились настройки задач, подсказки и история запусков агентов.
По оценке компании, примерно за 48 часов в сентябре агенты исследовали интерфейс приложения и примерно за 11 минут дошли до записи файлов. Оператор задал цель получить shell-доступ и выбрал цели, а методы агенты определяли сами. Признаками связи с Китаем Amazon назвала подсказки на упрощённом китайском, настройки China Standard Time и характер интересующих целей, однако конкретную группу или участие государства компания не установила.
Root-доступ появился не в те же 11 минут и не является доказанным результатом для каждой установки. В отдельной сессии агенты использовали ту же ошибку, разместили файл, который Python автоматически выполняет при запуске, а затем активировали функцию обучения. Новый процесс Python загрузил этот файл и подключился к оператору с правами root. Подобные инциденты показывают, как ИИ нашёл 21 zero-day в FFmpeg и Chrome 149 отражают расширение роли ИИ в поиске неизвестных уязвимостей.
Какие меры нужны до выпуска обновления
Организациям следует закрыть доступ недоверенных сетей к серверам MONAI Label правилами маршрутизации и межсетевого экрана, а не рассчитывать на непубличный адрес. Также необходимо включить аутентификацию, запускать сервис от непривилегированной учётной записи и ограничить доступные ей каталоги записи.
Сборку из исходного кода нельзя автоматически считать защищённой: нужно убедиться, что в неё вошёл октябрьский патч. Если сервер был доступен по сети, стоит проверить неожиданные файлы автозагрузки Python и необычные задания обучения. Amazon не подтвердила кражу медицинских снимков или записей, затрагивание клинических систем либо компрометацию систем за пределами описанных университетских целей.
До появления выпуска с исправлением приоритетом остаётся сокращение сетевой доступности и привилегий процесса: именно эти меры ограничивают возможность превратить запись файла в выполнение кода и повышение прав.