


Атаки на N-central затронули 21 сервер, включая системы с Hotfix 2
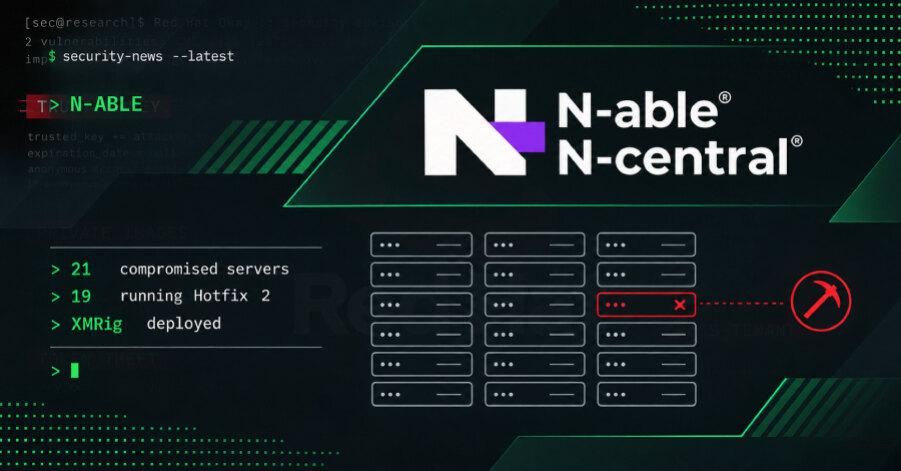
Исследователи Huntback обнаружили 21 скомпрометированный сервер N-able N-central, на которые через цепочку 4EverAble2Shell был установлен майнер Monero XMRig. На 19 из этих серверов уже применили Hotfix 2. N-able в ответ ограничила ряд функций и интеграций, а клиентам рекомендовала обновить Agents и Probes до N-central 2026.4 HF1 или более новой версии.
Цепочка даёт права root
4EverAble2Shell использует критическую уязвимость Apache Axis CVE-2026-90436 с оценкой CVSS 9,8 вместе с отдельной проблемой повышения привилегий в N-central. По оценке Previdian, неаутентифицированная цепочка позволяет удалённо выполнять команды операционной системы с правами root.
Техническая причина связана с небезопасным созданием классов при обработке SOAP fault в поставляемом компоненте Apache Axis. Специально сформированный запрос заставляет выбранный атакующим класс JLine обработать вредоносный ввод, после чего команды исполняются от имени сервисной учётной записи nable.
Huntback связала атаки с сервером 157.20.241[.]16. С него загружался скрипт jup.sh, который запускал XMRig и передавал диагностические данные и результаты команд обратно оператору. Майнер настроен на использование половины доступных процессорных ядер, вероятно для менее заметной работы.
Какие меры приняла N-able
В облачных средах N-able Legacy API теперь отключён по умолчанию, а интеграция с Microsoft Intune временно остановлена до внедрения и проверки дополнительных мер защиты. Компания подчёркивает, что версия 2026.4 HF1 меняет взаимодействие Probe и Agent, поэтому обновить необходимо оба компонента.
Для локальных развёртываний N-able рекомендует обновить Agents и Probes и убедиться, что доступ к Legacy API отключён, если его включали ранее. Компания продолжает оценивать новые раскрытия, готовить дополнительные исправления и восстанавливать затронутую функциональность безопасным способом.
Почему одного хотфикса недостаточно
Случаи с 19 серверами, уже работавшими с Hotfix 2, показывают, что факт установки одного обновления не следует считать признаком устранения риска. Huntback отмечает, что пока видела только майнер, однако полученные атакующим права root на сервере управления дают доступ к узлу, который администрирует конечные устройства клиентов.
Практический вывод для бизнеса: инцидент на N-central следует рассматривать как полную компрометацию управляющего сервера, а не как задачу по удалению майнера. Нужно сверить версии Agents и Probes, отключить Legacy API, проверить затронутый сервер и управляемые им устройства на признаки исполнения скрипта и не ограничиваться наличием Hotfix 2.