


Kaspersky раскрыла NetamLoader для атак на госcборки Windows 10
Kaspersky раскрыла цепочку заражения NetamLoader, нацеленную на специальную сборку Windows 10, используемую исключительно государственными организациями в Азии. Телеметрия компании выявила одного пострадавшего в первой половине 2026 года; за атакой пока не закреплена известная группа, а факт кражи данных и масштаб компрометации не подтверждены.
Исследователи обнаружили вредоносный артефакт внутри CAB-архива в каталоге пакетов обновлений Windows. Архив был размещён по пути C:\Windows\SoftwareDistribution\Download\e4537a1762fcafd2fd96bfc825bad34f9db9a24, а распакованные файлы попадали в каталог Install. Точный способ доставки CAB-файла неизвестен.
Маскировка под компоненты управления обновлениями
В архиве находились семь файлов. Четыре из них были легитимными компонентами Patch My PC, программного обеспечения для управления конечными устройствами: PatchMyPC-Enum.dll, PatchMyPC-Models.dll, PatchMyPC-ScriptRunner.exe и другие связанные файлы. Вредоносная логика, за исключением файла Resources.resx, не была встроена в эти компоненты.
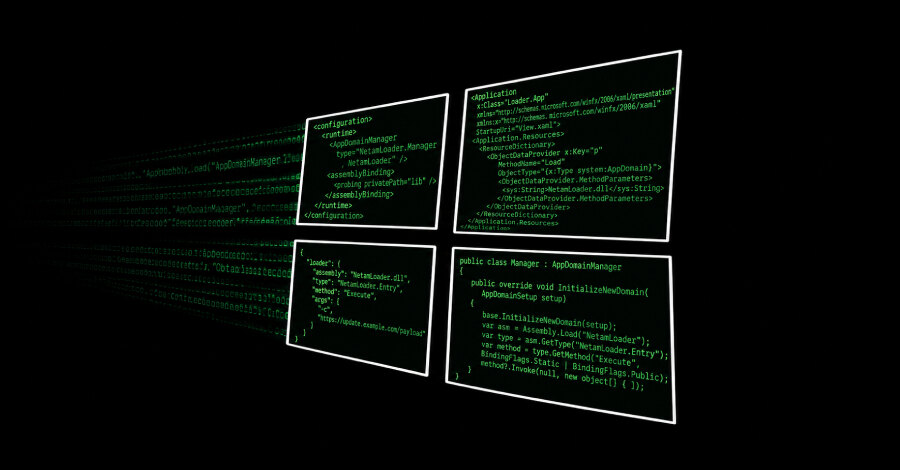
Запуск PatchMyPC-ScriptRunner.exe становился первой стадией цепочки. Конфигурационный файл применял технику AppDomainManager injection: она перехватывает инициализацию домена приложений .NET Framework и позволяет загрузить произвольную сборку. Результат сопоставим с DLL sideloading: код выполняется внутри процесса легитимного приложения.
Две стадии и связь с управляющим сервером
Загруженная библиотека Microsoft.HostIntegration.Connectors.dll читала файл fabric.config, после чего обрабатывала Resources.resx. В нём содержались несколько слоёв закодированных, сжатых или зашифрованных полезных нагрузок: XAML-файлы, .NET-сборки и данные JSON.
На второй стадии один из XAML-модулей обходил Antimalware Scan Interface, а другой запускал загрузчик .NET и конфигурацию управляющего сервера. Загрузчик расшифровывал и собирал следующую полезную нагрузку, отправлял статус на C2 и удалял извлечённые из архива вредоносные файлы, журналы использования CLR и записи Prefetch Windows.
Финальная нагрузка выполнялась в процессе dllhost.exe, собирала сведения из реестра Windows и проверяла имя текущего процесса. Перед первым обращением к домену openaigpt4v[.]com она ждала случайные 20–40 минут. При успешном ответе C2 следующий запрос откладывался на 5–6 минут, при неуспехе — на 22–28 часов с проверкой таймера каждые 10 минут.
Что учитывать организациям
Kaspersky предполагает, что операция могла использовать компрометацию цепочки поставок через доверенного стороннего поставщика, но не утверждает этого как установленный факт. Признаки указывают на Китай: Microsoft предлагает Windows 10 China Government Edition для китайских госструктур и государственных компаний, однако страна-цель в исследовании не названа.
Для организаций практический вывод состоит в необходимости контролировать не только внешние вложения, но и содержимое каталогов обновлений, доверенные утилиты управления устройствами и запуск .NET-процессов. Отдельного внимания требуют неожиданные конфигурационные файлы, загрузка сборок через AppDomainManager и сетевые обращения процессов, работающих от имени легитимных компонентов.