


SSHole: атакующие получили root на Alpine через уязвимость OpenSSH
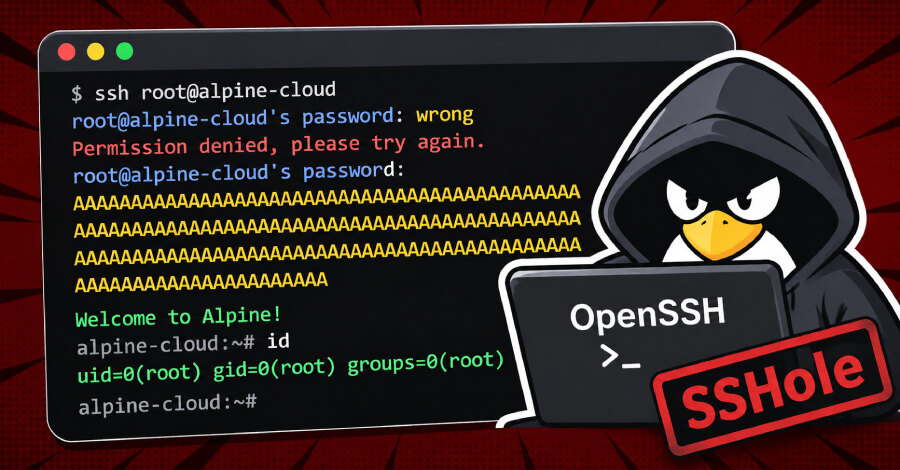
Компания Previdian зафиксировала попытку эксплуатации CVE-2026-123158, известной как SSHole, менее чем через девять часов после публикации уязвимости. На honeypot с Alpine Linux и OpenSSH атакующим удалось получить root-доступ. Проблема оценена в 8,1 балла CVSS и исправлена в OpenSSH 10.6p2.
Какие системы затрагивает SSHole
Уязвимость проявляется на Linux-системах, где OpenSSH работает с библиотекой musl при отключённой Pluggable Authentication Modules, или PAM. В эту категорию входит стандартная конфигурация SSH-сервера Alpine Linux.
Ошибка не затрагивает Dropbear, дистрибутивы Linux на glibc, не-Linux системы и конфигурации, в которых проверка паролей проходит через PAM. Для успешной атаки требуется хотя бы одна учётная запись, у которой в поле пароля установлен символ «*» — признак отключённого на уровне системы пароля.
Как работает обход аутентификации
Исследователь Озгун Култекин обнаружил, что при определённых условиях OpenSSH ошибочно трактует сбой хеширования пароля как успешную аутентификацию. Первопричина связана с исправлением 2016 года для CVE-2016-6210, устранявшим возможность перечисления имён пользователей.
Злоумышленник может передать произвольный пароль длиной от 257 до 1024 байт. Операция хеширования завершается ошибкой и возвращает «*»; затем демон sshd сопоставляет это значение со «*» в записи учётной записи и разрешает вход.
SSHole не позволяет обходить пароли учётных записей с действующими хешами. При успешной эксплуатации атакующий получает права уже скомпрометированной учётной записи. Если это root или привилегированный сервисный пользователь, последствия могут включать доступ к секретам развёртывания, учётным данным приложений и связанной инфраструктуре.
Что показало наблюдение за атаками
Previdian увидела восемь попыток эксплуатации с IP-адреса, геолокированного в Японии. В неинтерактивных SSH-сессиях источник использовал увеличенные пароли, а затем запускал команды id, uname и hostname для разведки системы.
Сценарий требует такой же срочной проверки, как эксплойт CVE-2026-80521 выводит контейнеры Ubuntu к root хоста показывает риск получения root-доступа при уязвимостях, затрагивающих инфраструктурные компоненты. В данном случае особое внимание нужно уделить внешне доступным серверам Alpine с отключённым PAM.
Действия для администраторов
Пользователям следует установить OpenSSH 10.6p2 либо пакет с исправлением от своего дистрибутива и перезапустить sshd. Alpine рекомендует искать в /var/log/messages строки sshd вида Accepted password for для учётных записей, которым не должен быть разрешён парольный вход, включая root, alpine и пользователей только с ключевой аутентификацией.
После обнаружения подозрительной записи необходимо проверить использование doas, недавно созданных пользователей, файлы и authorized keys. Если факт несанкционированного входа нельзя исключить, систему следует считать скомпрометированной: обновления недостаточно без расследования и проверки изменений на хосте.