


RatHat использует Gemini для отбора ценных жертв на Android
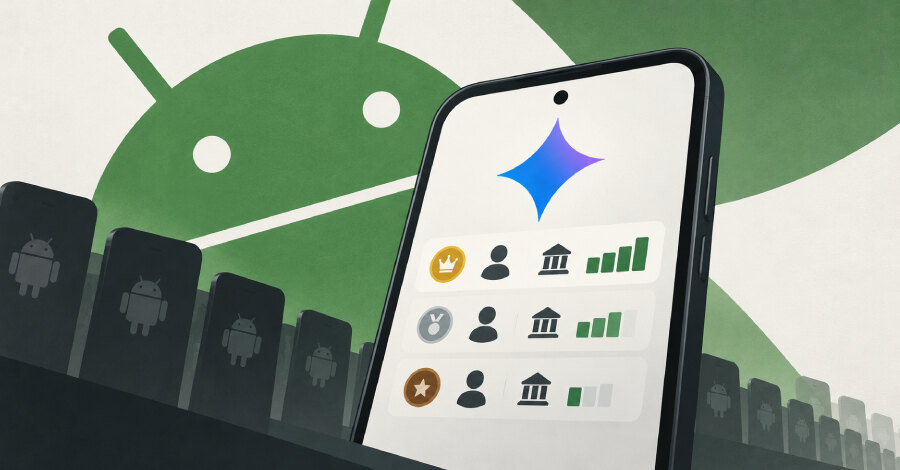
Операторы Android-банкера RatHat встроили Gemini в управляющую консоль для оценки предполагаемого баланса жертв по перехваченным SMS и распределения устройств по группам высокой и средней ценности. Компания Cleafy обнаружила почти 100 развёртываний этой консоли с апреля по сентябрь 2026 года; речь идёт именно об экземплярах панели управления, а не о числе заражённых смартфонов.
Исследователи считают, что инфраструктура соответствует модели malware-as-a-service: каждый клиент запускает отдельную копию консоли. Она хранит данные, собранные с телефона, включая сообщения и пароли, введённые в поддельные формы поверх банковских приложений.
Gemini помогает выбирать цели, а не проводить платежи
В актуальной версии панели используется только Gemini. Оператору предлагают получить ключ в Google AI Studio, после чего модель оценивает сведения из сообщений и помогает определить, какие жертвы заслуживают внимания. Cleafy не обнаружила в проанализированных образцах функций, которые позволяли бы Gemini самостоятельно переводить деньги.
Ранний вариант консоли позволял выбирать нескольких поставщиков ИИ и отправлять уведомление в Telegram, когда оценка устройства превышала заданный порог. Авторы RatHat применяют Gemini и непосредственно на заражённом устройстве: если заранее подготовленные инструкции по нажатию кнопок не подходят интерфейсу конкретного производителя, версии Android или языку, вредоносная программа передаёт модели разметку экрана и запрашивает координаты для нажатия.
Консоль создаёт и маскирует новые сборки
Само вредоносное приложение, по оценке Cleafy, мало изменилось с конца 2025 года, но серверная часть была заменена. Ранние образцы связывались с консолью Fisher, а с апреля по сентябрь появились три версии на общей кодовой базе: BlackCat Remote Control Management, Panda Workshop V5 и Panda Workshop V6.
Каждая версия одновременно служит конструктором: из панели можно собрать приложение, скрыть его внутри безобидно выглядящей программы, подписать и опубликовать на Amazon S3 или веб-сервере. Консоль способна пересобирать приложение по расписанию, например ежечасно. В результате создаются новые файлы с тем же вредоносным содержимым, что затрудняет обнаружение средствами, ориентированными на известные хеши.
Доступ через Accessibility и беспроводную отладку
По данным Zimperium, RatHat распространяется через SMS и онлайн-рекламу, ведущую на сторонние сайты загрузки. После установки приложение запрашивает доступ к специальным возможностям Android. Получив его, оно может читать экран и выполнять нажатия от имени пользователя, включить беспроводную отладку, считать код сопряжения и подключиться к Android Debug Bridge.
Так злоумышленник получает оболочку Android shell с UID 2000, выходящую за пределы обычных разрешений приложения. Кнопка deploy в консоли запускает отдельную программу на Go, доступную через обратный туннель. На устройствах до Android 14 она способна использовать minicap и minitouch для трансляции экрана и отправки нажатий без запроса разрешения и без значка записи. На Android 14 и более новых версиях эти инструменты не работают, поэтому остаётся штатный захват экрана с предупреждением для пользователя.
Программа на Go продолжает работать после удаления приложения до перезагрузки устройства; Zimperium также указала на возможность повторной установки RatHat и повторного включения доступа к специальным возможностям. Cleafy рекомендует защитным средствам отслеживать процессы, работающие с UID 2000, а также файлы minicap и minitouch в каталоге /data/local/tmp. Для бизнеса практический вывод состоит в контроле установки приложений из сторонних источников, прав Accessibility и активности Android shell: одной проверки репутации или хеша APK для такой схемы недостаточно.