


Фишинговые порталы под видом ИИ-сервисов для рекламы крадут MFA-коды
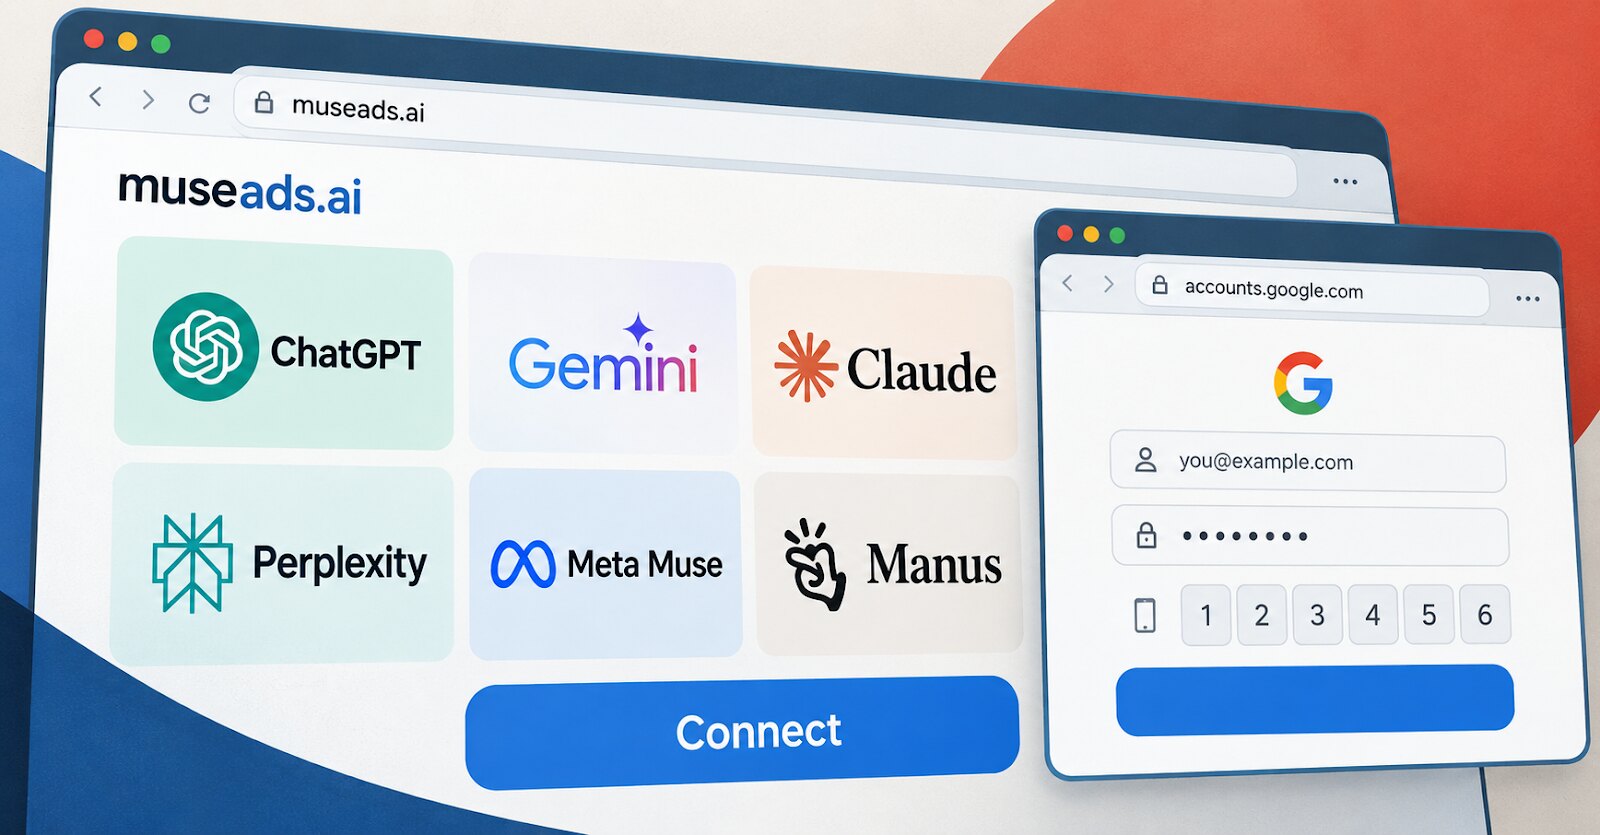
Исследователи Island выявили управляемую операторами фишинговую платформу, которая выдаёт себя за рекламные продукты для OpenAI ChatGPT, Google Gemini, Anthropic Claude, Perplexity, Meta Muse и Manus. Поддельные страницы обещают оптимизацию кампаний, аудит расходов и подключение бизнес-аккаунтов, но перехватывают учётные данные и коды многофакторной аутентификации.
Ключевой элемент схемы — кнопка Connect. После нажатия она открывает нарисованное внутри настоящего браузера окно входа: жертва видит поддельную адресную строку с доверенным именем, например accounts.google.com, хотя реальная вкладка остаётся на фишинговом домене.
Как устроен перехват входа
Приём относится к технике browser-in-the-browser, или BitB. Фальшивое окно имитирует форму авторизации Google, Meta, TikTok или Okta. По данным Island, платформа сохраняет каждую попытку ввода пароля, формирует отпечаток устройства и позволяет оператору выбирать, какое MFA-подтверждение показать пользователю следующим.
На примере сайта museads.ai исследователи показали страницу «AI-менеджера рекламы» для платных медиаразмещений. Домен появился 16 сентября 2026 года, немногим более чем через неделю после запуска Meta Muse. Данные об устройстве отправлялись на конечную точку /api/send/ip через Socket.IO, после чего инфраструктура обменивалась командами оператора и сведениями о жертве в зависимости от выбранного сценария входа.
Отдельный сценарий для каждого бренда
Авторы кампании подготовили разные рекламные предложения и потоки авторизации. ChatGPT обещает сводку по Google Ads к понедельнику, Gemini — работу с управляющим аккаунтом MCC и связанными клиентами, Claude — собственный рекламный портал. Для Perplexity заявлены планирование кампаний и аудит расходов, для Manus — частная интеграция с Meta.
Переходы на такие посадочные страницы, по оценке исследователей, могут идти из поддельных писем-приглашений от имени известных брендов. Так злоумышленники используют доверие к популярным ИИ-продуктам, не эксплуатируя уязвимости самих сервисов.
Общая инфраструктура и риск для рекламных кабинетов
Island связывает ИИ-направление с более широкой фишинговой платформой. Ещё два направления имитируют возвраты средств и подтверждения платежей Google Ads, а также рекрутинговые сайты Tesla, Louis Vuitton, Nike и Adecco. Все обнаруженные сайты используют стек Next.js и Socket.IO, обращаются к одинаковым конечным точкам, а исходный код ранних версий платформы был раскрыт в публичных репозиториях GitHub из-за ошибочной конфигурации.
Основные цели — сотрудники агентств, медиабайеры и администраторы управляющих рекламных аккаунтов. После захвата доступа атакующие могут войти в аккаунт в реальном времени. Island отмечает, что злоумышленники обычно добавляют собственных администраторов и понижают права законного владельца; восстановление контроля может занимать недели или месяцы, а для управляющего аккаунта последствия затрагивают клиентов агентства.
Практический вывод для бизнеса: стоит использовать устойчивую к фишингу аутентификацию, регулярно проверять изменения прав и настроек рекламных кабинетов и внимательно оценивать ИИ-интеграции до подключения к ним корпоративных аккаунтов.