


Lažni AI oglasni portali ciljaju pristupne podatke i MFA kodove
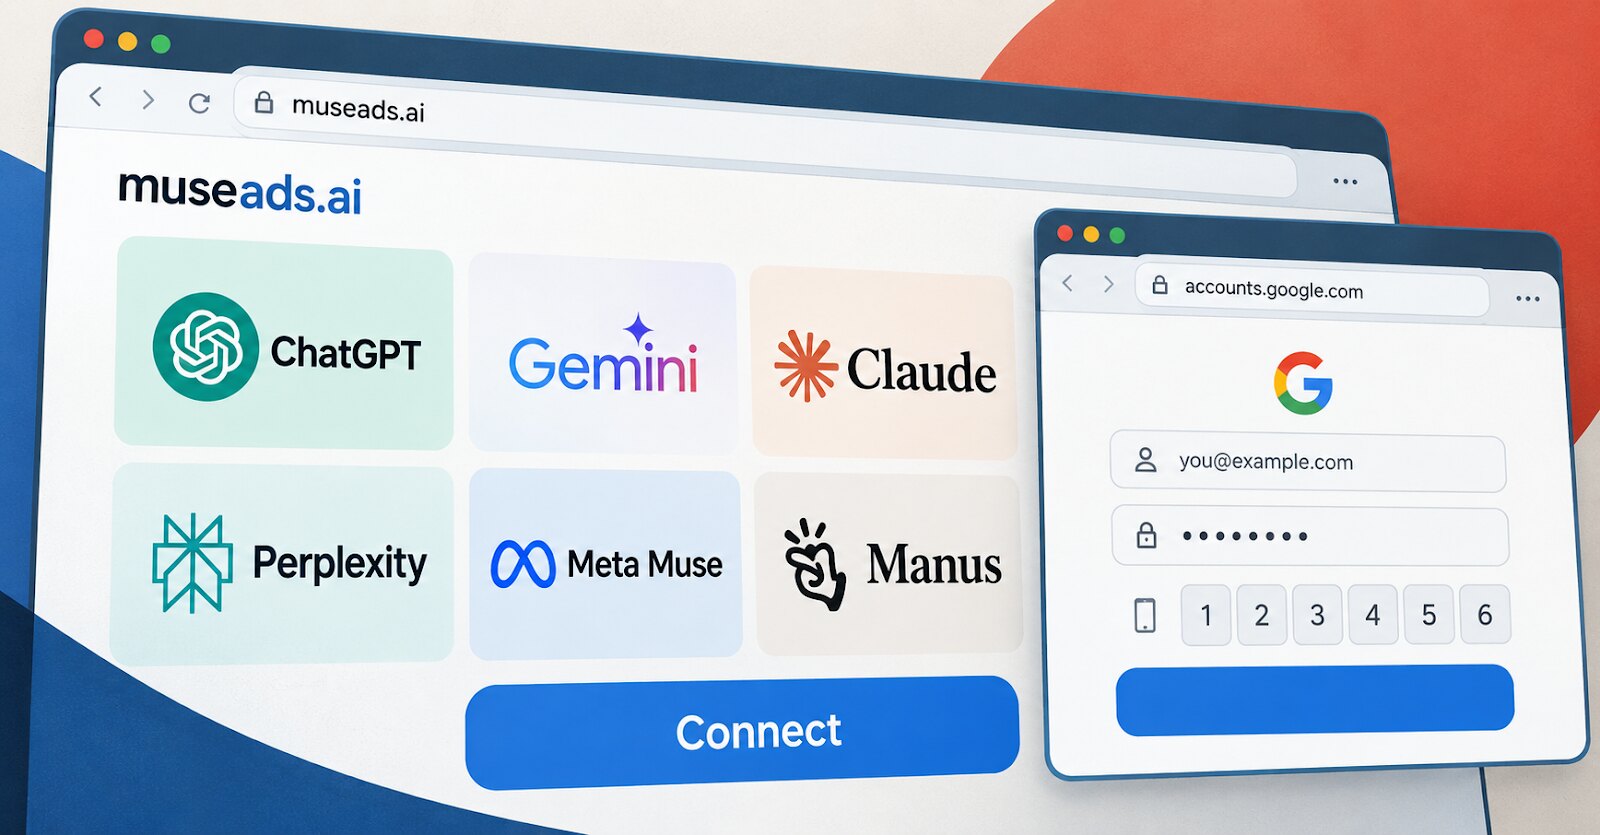
Island je otkrio phishing platformu koja oponaša oglasne proizvode za Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse i Manus, sa ciljem krađe pristupnih podataka i kodova za višefaktorsku autentifikaciju. Stranice obećavaju optimizaciju kampanja, reviziju potrošnje i povezivanje poslovnih naloga, dok napadačima daju mogućnost da u realnom vremenu prate prijavu žrtve.
Lažni prozor u pravom pregledaču
Zajednički poziv na akciju na ovim stranicama je dugme „Connect“. Njegovim izborom otvara se Browser-in-the-Browser, odnosno lažni prozor iscrtan unutar stvarnog pregledača. Imitirana adresna traka prikazuje pouzdano poreklo, poput accounts.google.com ili Okta okruženja, dok korisnik zapravo ostaje na phishing domenu.
Platforma beleži svaki pokušaj unosa lozinke, prikuplja otisak uređaja i operateru omogućava da odabere koji će MFA izazov žrtva videti sledeći. Posle prikupljanja pristupnih podataka, napadač pokušava prijavu na nalog u realnom vremenu. Time se društveni inženjering spaja sa kontrolom toka autentifikacije.
Različit mamac za svaki brend
Jedan od zabeleženih domena, museads.ai, pojavio se 16. septembra 2026, nešto više od nedelju dana nakon što je Meta predstavila Muse, AI agenta za lične radne tokove. Sajt se predstavljao kao AI menadžer oglasa i nudio povezivanje oglasnih naloga, dosezanje kupaca i vođenje sponzorisanih plasmana.
Za ChatGPT se obećava Google Ads izveštaj za ponedeljak, dok se Gemini predstavlja kroz podršku za MCC naloge i povezane klijente. Claude dobija zaseban oglasni portal, Perplexity planiranje kampanja i reviziju potrošnje, a Manus privatnu Meta integraciju. Island procenjuje da se korisnici do ovih stranica dovode lažnim pozivima koji koriste identitet poznatih brendova.
Rizik za agencije i njihove klijente
AI oglasne stranice deo su šire infrastrukture koja obuhvata i lažne Google Ads povraćaje novca, potvrde plaćanja i stranice za zapošljavanje koje oponašaju Tesla, Louis Vuitton, Nike i Adecco. Identifikovani sajtovi dele Next.js i Socket.IO tehnologije, kao i iste komunikacione krajnje tačke. Ranije verzije izvornog koda platforme bile su dostupne kroz pogrešno podešene javne GitHub repozitorijume.
Kampanja cilja zaposlene u agencijama, medija kupce i administratore upravljačkih naloga. Napadači mogu da pokušaju monetizaciju preuzetih oglasnih naloga sopstvenim kampanjama ili njihovom prodajom, naročito kada nalozi imaju urednu istoriju potrošnje. Mimecast je u julu 2026. naveo da su porodice malvera VietCredCare, DuckTail, NodeStealer i PXA Stealer doprinele krađi oglasnih naloga velikih razmera.
Organizacije treba da uključe autentifikaciju otpornu na phishing, redovno proveravaju promene kontrola i administratorskih prava na oglasnim nalozima i pažljivo procenjuju AI integracije pre povezivanja. Za agenciju, kompromitovanje upravljačkog naloga može zahvatiti i naloge klijenata, pa provera prozora za prijavu mora biti deo svakog postupka odobravanja pristupa.