


NorForge: ИИ-агенты атаковали более 1 200 сайтов компаний
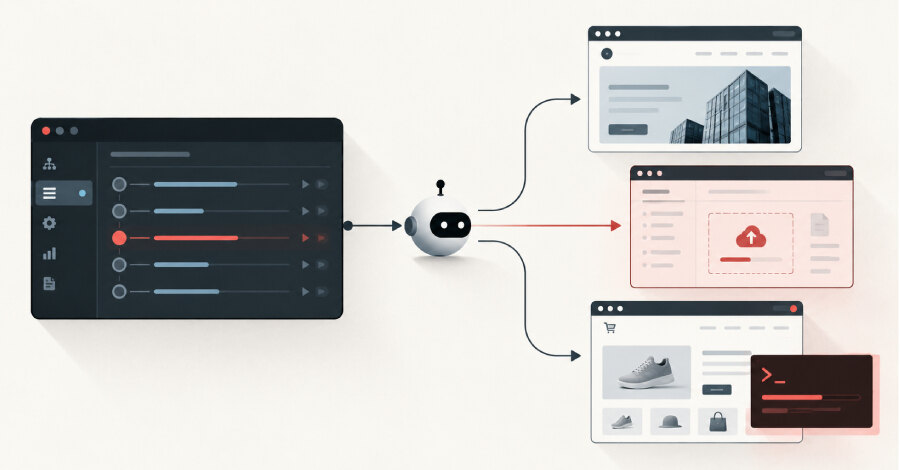
Исследователи NorForge выявили кампанию, в которой злоумышленники с китайскоязычным управлением применяли автономных ИИ-агентов для атак на более чем 1 200 сайтов. По оценке Reuters, агенты получили доступ к ресурсам свыше 100 компаний, включая Deere, SharkNinja и Cummins; объём возможной утечки данных неизвестен.
Операторы оставили в интернете открытыми панели Cairn — инструмента с открытым исходным кодом для агентного выполнения задач. Snorre Fagerland из NorForge начал находить такие экземпляры примерно 2 октября и обнаружил около двух десятков панелей, которые, по его оценке, использовались в вредоносных операциях.
Как работала кампания
Cairn позволяет задать агенту исходные условия и цель, после чего он последовательно выполняет шаги и публикует результаты на общей доске. Инструмент создавался для санкционированного тестирования на проникновение и других задач, однако в этой кампании его направляли на интернет-магазины без разрешения владельцев.
NorForge объединила открытые панели в три кластера и сочла вероятно вредоносными более 20 экземпляров. Самый активный кластер, AIA0001, включал 14 панелей и более 1 100 проектов атак. Его целями были организации в США, Японии и Австралии, а предполагаемой задачей — закрепиться в системах магазинов и платёжной инфраструктуре.
Типовое поручение агенту сводилось к поиску способа выполнить код на сайте и установке загрузчика веб-шелла. Такая форма сохраняет загружаемые файлы, но сама не исполняет команды; атакующий может позднее заменить её на более опасный компонент. Исследователи проверили один заявленный взлом у крупного поставщика аппаратных компонентов и обнаружили работающий веб-шелл.
Скорость, стоимость и подтверждённые инциденты
По расчётам NorForge, успешное проникновение в среднем занимало немного менее 23 часов. Совокупочная результативность по наблюдавшимся инструментам составляла около 10%, хотя исследователи предупредили, что кластеры преследовали разные цели и напрямую сопоставлять их нельзя.
Среднюю стоимость одной задачи NorForge оценила примерно в 5 долларов с учётом неудачных и досрочно прекращённых попыток. Fagerland отдельно сообщил Reuters, что на всю кампанию ушло около 5 000 долларов на токены, или приблизительно 50 долларов на успешный взлом. В заданиях кластера AIA0001 фигурировал worker с именем claudecode_deepseek-v4.1-flash; ни NorForge, ни Reuters не подтвердили, какие именно модели использовались.
NorForge также независимо подтвердила компрометацию крупного американского ритейлера: агенты нашли настройку cookie, которая выбирала уязвимый сервер в бэкенде. Deere сообщила, что приняла меры и не обнаружила признаков доступа к чувствительной информации. SharkNinja заявила о локализации угрозы на отдельном сайте поддержки продуктов, а Cummins расследует сообщение о возможной атаке на сайт одного из поставщиков.
Открытые панели создают отдельный риск
Незащищённые панели Cairn показывали атакуемые цели, обнаруженные слабые места, а также похищенные ключи и учётные данные. NorForge применила Trufflehog к данным панелей, нашла сотни секретов и проверила, что 11% из них всё ещё действительны. Панели также могли раскрывать элементы управления проектами, хотя исследователи не проверяли возможность их использования без входа в систему.
Проблема касается не только преступных операций: NorForge обнаружила и легитимные компании по тестированию на проникновение, оставившие реальные клиентские проверки в незащищённых панелях. Защитникам стоит искать доступные без авторизации панели управления, которые часто отвечают на порту 8000, проверять скрытые каталоги на неожиданные формы загрузки и контролировать утечки секретов.
Отдельно NorForge заметила proof-of-concept критической уязвимости StyleSmuggler, CVE-2026-75650, в Magento. Доказательств её применения в описанных проникновениях нет, но владельцам затронутых Adobe Commerce 2.4.4–2.4.9 и Magento Open Source 2.4.6–2.4.9 следует установить hotfix Adobe. Для бизнеса главный вывод состоит в том, что агентные инструменты ускоряют поиск типовых слабых мест, поэтому защита должна включать инвентаризацию открытых интерфейсов, своевременные обновления и контроль секретов.