


Autonomni AI agenti ciljali više od 1.200 poslovnih sajtova
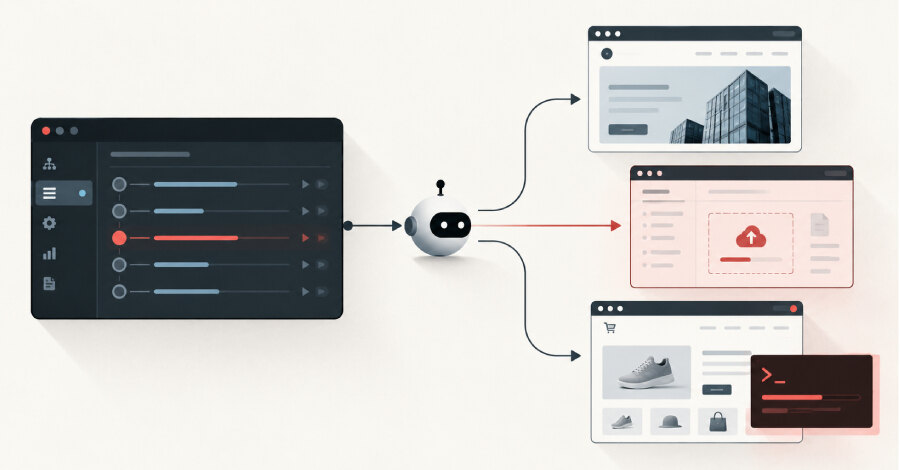
Kineskojezični operater usmerio je autonomne AI agente na više od 1.200 veb-sajtova i na sajtove preko 100 kompanija, uključujući Deere, SharkNinja i Cummins. Istraživač Snorre Fagerland iz kompanije NorForge pronašao je javno dostupne kontrolne table alata Cairn, a aktivnost je počela oko 2. oktobra.
NorForge je identifikovao približno dve desetine Cairn instanci za koje smatra da su korišćene zlonamerno. Najaktivniji klaster, označen kao AIA0001, povezivao je 14 panela sa više od 1.100 projekata napada i ciljevima u Sjedinjenim Državama, Japanu i Australiji.
Agenti su dobijali cilj, a ne detaljan plan
Cairn je alat otvorenog koda napravljen za autorizovano penetraciono testiranje. Agentima se zadaju početna tačka i cilj, nakon čega korak po korak beleže nalaze na zajedničkoj tabli. Operater može da dopuni smernice tokom rada, ali su u ovoj kampanji uputstva bila kratka: Reuters je naveo da su preferirane taktike opisane sa manje od 100 kineskih znakova.
NorForge navodi da je prosečno vreme do uspešnog prodora bilo nešto kraće od 23 sata. Stopa uspeha među posmatranim alatima iznosila je oko 10%, uz napomenu da klasteri nisu neposredno uporedivi jer imaju različite ciljeve. Procena prosečnog troška bila je oko 5 dolara po zadatku, dok je ukupna potrošnja kampanje procenjena na približno 5.000 dolara tokena.
Zadaci su tipično tražili način za izvršavanje koda na prodavnici, a zatim postavljanje forme za otpremanje fajlova, odnosno web shell uploadere. Takva forma sama po sebi ne izvršava komande, ali napadač može naknadno da je zameni opasnijim sadržajem. NorForge je kod jednog velikog dobavljača hardverskih delova potvrdio da je postavljeni web shell bio aktivan.
Različiti vektori, isti problem trajnog pristupa
Jedan dokumentovan slučaj uključivao je neovlašćeni upis u memcached skladište sesija, nebezbednu obradu sačuvanih PHP objekata i slabost u starijem Zend Framework kodu. To nije jedinstvena metoda napada: putanje do kompromitacije razlikovale su se među žrtvama.
Deere je saopštio da je preduzeo mere za otklanjanje problema i da nema pokazatelja pristupa osetljivim podacima. SharkNinja je naveo da je napad pogodio izdvojeni sajt podrške za proizvod i da je pretnja obuzdana. Cummins istražuje prijavu o mogućem napadu na sajt kojim upravlja jedan od njegovih dobavljača.
Otvoreni paneli izlažu i podatke o testiranju
Javno dostupne Cairn table predstavljaju zaseban rizik jer otkrivaju ciljeve, identifikovane slabosti, preuzete kredencijale i ključeve. NorForge je kroz podatke sa panela pokrenuo Trufflehog i pronašao stotine tajni, od kojih je proverio da je 11% i dalje važeće. Paneli su, prema nalazima, mogli da prikažu i kontrole za pokretanje i zaustavljanje projekata, unošenje podataka i menjanje ciljeva.
NorForge je otkrio i naizgled legitimne kompanije za penetraciono testiranje koje su na nezaštićenim panelima ostavile stvarne testove klijenata. Zato izloženost nije ograničena na kriminalne operatere: i autorizovana bezbednosna provera može nenamerno objaviti poverljive podatke.
Provere za timove koji održavaju veb-sisteme
Timovi treba da provere da li su kontrolni paneli agenata dostupni bez prijave, naročito na portu 8000, i da potraže neočekivane forme za otpremanje fajlova u skrivenim direktorijumima. Posebnu pažnju zahtevaju Magento instalacije: NorForge je pronašao dokaz koncepta za kritičnu ranjivost StyleSmuggler, CVE-2026-75650, i testno okruženje za nju, ali nema dokaza da je korišćena u opisanim upadima.
Adobe je objavio hitnu ispravku za pogođene verzije Adobe Commerce 2.4.4 do 2.4.9 i Magento Open Source 2.4.6 do 2.4.9. Poslovni prioritet je da se javni paneli zatvore, neočekivani upload mehanizmi uklone, zakrpe provere i poverljivi podaci iz ranijih testova rotiraju tamo gde postoji rizik od izlaganja.