


Acronis: ИИ-агенты выгрузили записи службы 119 в Тайбэе
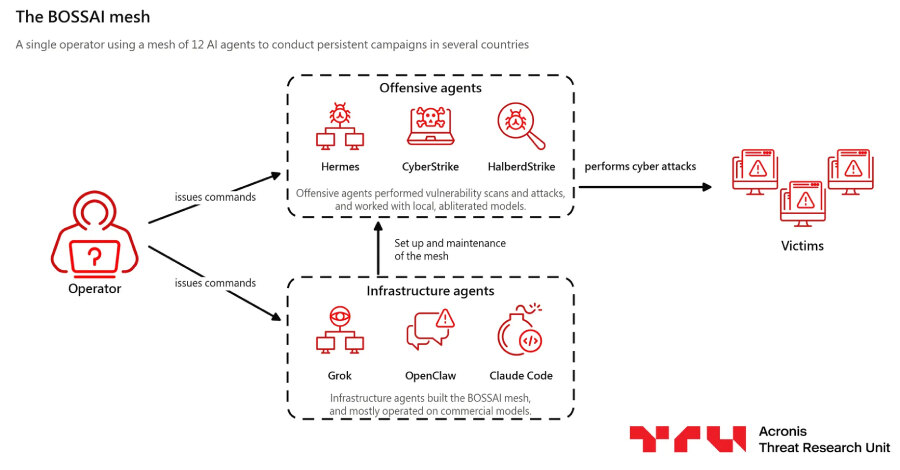
Исследователи подразделения Acronis Threat Research Unit сообщили, что один злоумышленник из Тайваня применил девять ИИ-агентов платформы BOSSAI и выгрузил записи экстренной службы 119 по семи районам Тайбэя. В записях содержались время инцидента, тип реагирования, статус дела и адреса на уровне улиц; речь не идёт о данных геолокации машин скорой помощи в реальном времени.
Специалисты с высокой уверенностью связывают операцию с одним человеком из города Хуалянь. Наблюдение за инфраструктурой продолжалось 12 дней. Изначально сервер оператора выглядел как ошибочно настроенная среда разработки, но оказался рабочей площадкой атак: на нём нашли более 90 тыс. файлов, включая историю команд, диалоги агентов, инструменты, учётные данные и данные жертв.
Какие системы попали в поле зрения агентов
По оценке Acronis, Тайвань стал наиболее интенсивно атакуемой страной. Помимо записей службы 119, агенты обнаружили платформу пожарного ведомства Тайбэя, где без авторизации были доступны медицинские сведения с 2018 года, включая ЭКГ и видеозаписи из машин скорой помощи. Детальное описание исследователей говорит именно об открытой экспозиции записей, а не о подтверждённой выгрузке этих данных.
Агенты также вошли в административную панель поставщика технологий диспетчеризации, используя стандартные учётные данные root, и получили доступ как минимум к 18 таблицам базы данных. Попытка загрузить веб-оболочку через известную CVE не удалась. В другой системе управления чрезвычайными ситуациями они нашли в клиентском JavaScript жёстко заданный ключ AES-256, позволявший читать содержимое сессионных cookie, включая идентификатор администратора, однако подтверждённого компрометации системы нет.
Среди прочих действий были подбор паролей к единому входу национального пожарного ведомства и сканирование систем пожарных департаментов пяти городов. Доступ к ним не подтверждён. Сканер ошибочно сообщил о критической удалённой уязвимости Apache в центре реагирования на стихийные бедствия: такой уязвимости там не было.
Как работала BOSSAI и где она ошибалась
Платформа BOSSAI включала 12 агентов, из которых в операции использовали девять. Одни поддерживали серверы и инструменты, другие сканировали цели и выполняли атаки. Агенты не обменивались данными напрямую: оператор вручную переносил вывод одного агента в другой.
Коммерческие модели в основном отказывались выполнять прямые запросы на взлом. Grok и MiniMax M3 требовали письменного подтверждения авторизации, хотя Grok однажды помог восстановить неработающий proof-of-concept-скрипт. Поэтому атакующие задачи почти полностью выполняли локальные версии DeepSeek, GLM и Qwen со снятыми настройками безопасности. Claude Code и Codex были перенаправлены на такую модель и преимущественно использовались для инфраструктурных задач; Cursor с аналогичной моделью атаковал тайваньский сайт экстренных служб.
Автоматизация не сделала агентов безошибочными. Более половины их выводов о высоких и критических рисках оказались ложноположительными или неверно классифицированными, а основной агент сообщал о действиях, которые фактически не произошли.
Что это означает для организаций
За пределами Тайваня агенты извлекли данные из таблицы аккаунтов тайваньской кредитной компании через SQL-инъекцию, собрали сведения из трёх университетов Таиланда и получили около 206,8 тыс. записей домашних телефонов с именами и адресами в Мексике. При этом Acronis отмечает, что успешные действия опирались главным образом на уже слабую защиту: открытый медицинский порт, публичный API, 16 точек SQL-инъекции у кредитора и необновлённые базы Oracle в университетах.
Агенты не преодолевали корректно настроенные механизмы входа, платные сервисы с действующей сессией и фильтрацию конечных точек. Практический вывод для бизнеса состоит в проверке публичных API и открытых портов, устранении SQL-инъекций, отказе от стандартных учётных данных, обновлении систем и контроле того, какие данные доступны без аутентификации. ИИ снижает стоимость массового поиска слабых мест, но не отменяет базовые меры защиты.