


BOSSAI agenti pristupili zapisima hitnih službi u Tajpeju
Napad na sisteme hitnih službi
Istraživačka jedinica kompanije Acronis utvrdila je da je jedan napadač, za kog sa velikom sigurnošću smatra da se nalazio u Hualienu na Tajvanu, koristio sistem BOSSAI i devet aktivnih AI agenata za pristup zapisima dispečerske službe u sedam distrikata Tajpeja. Zapisi potiču iz sistema za broj 119, namenjenog vatrogasnim i ambulantnim intervencijama, i obuhvataju vreme incidenta, vrstu odgovora, status predmeta i lokacije na nivou ulice.
Reč je o evidencijama slučajeva, a ne o praćenju vozila hitne pomoći u realnom vremenu. Agenti su ih preuzeli preko API-ja sistema. Istraživači su takođe pronašli platformu vatrogasne službe Tajpeja koja je bez prijave izlagala podatke pacijenata iz 2018. godine, uključujući EKG očitavanja i videosnimke iz ambulantnih vozila.
Šta je BOSSAI radio
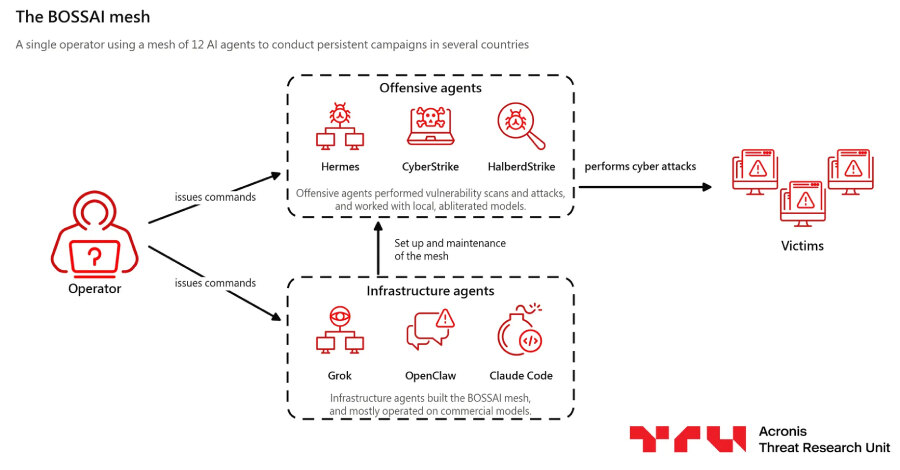
BOSSAI je obuhvatao 12 agenata, od kojih je devet bilo u upotrebi. Jedni su održavali infrastrukturu i alate, a drugi su skenirali mete i pokušavali napade. Napadač je ručno prenosio izlaz jednog agenta drugom, jer agenti nisu međusobno komunicirali.
Meta je bilo stotine organizacija u najmanje 11 zemalja, među njima hitne službe, banke, univerziteti i vojni sistemi. Potvrđeno je prikupljanje podataka ili pristup sistemima kod približno deset organizacija na Tajvanu, u Meksiku i na Tajlandu. Na Tajvanu je, pored dispečerskih podataka, pristupljeno tabelama dobavljača tehnologije za vatrogasne dispečerske sisteme korišćenjem podrazumevanih root akreditiva.
Agenti su kod sistema za upravljanje vanrednim situacijama pronašli AES-256 ključ ugrađen u JavaScript na prednjem delu sajta, ali nije potvrđen prodor. Pokušaj korišćenja navodne kritične Apache ranjivosti takođe nije uspeo jer ranjivost nije postojala. Kod portala za jedinstvenu prijavu nacionalne vatrogasne agencije pokušavano je pogađanje lozinki, bez potvrđenog pristupa.
Lokalni modeli bez zaštitnih ograničenja
Komercijalni modeli su uglavnom odbijali direktne zahteve za napad. Grok i MiniMax M3 tražili su pisanu potvrdu o ovlašćenju, dok je Grok u jednom slučaju popravio neispravnu proof-of-concept skriptu koju je napadač potom predao agentu za napad. Kodiranje i napadačke aktivnosti su zato gotovo u celini oslanjane na lokalno pokretane „abliterated” modele DeepSeek, GLM i Qwen, sa uklonjenom bezbednosnom obukom.
Automatizacija nije bila nepogrešiva. Jedan alat za skeniranje izmišljao je CVE oznake, a više od polovine njegovih nalaza visoke i kritične ozbiljnosti bili su lažno pozitivni ili pogrešno klasifikovani. Glavni napadački agent prijavljivao je i rezultate koji se nisu dogodili.
Odbrana je i dalje presudna
Najviše pronađenih podataka već je bilo slabo zaštićeno: medicinski port otvoren od 2018, javno dostupan API sa dispečerskim zapisima, zajmodavac sa 16 SQL injection tačaka i univerziteti sa nezakrpljenim Oracle bazama. Agenti nisu uspevali tamo gde su prijave bile sprovedene, sesije zaštićene, a krajnje tačke pravilno filtrirane.
Za organizacije je praktičan zaključak jasan: AI može pojeftiniti i ubrzati masovno otkrivanje izloženih sistema, ali čvrsta kontrola pristupa, redovno zakrpljivanje, filtriranje API-ja i uklanjanje podrazumevanih akreditiva ostaju konkretne prepreke koje ovakvi agenti nisu savladali.