


Bitter атакует Южную Азию новым бэкдором PapRAT
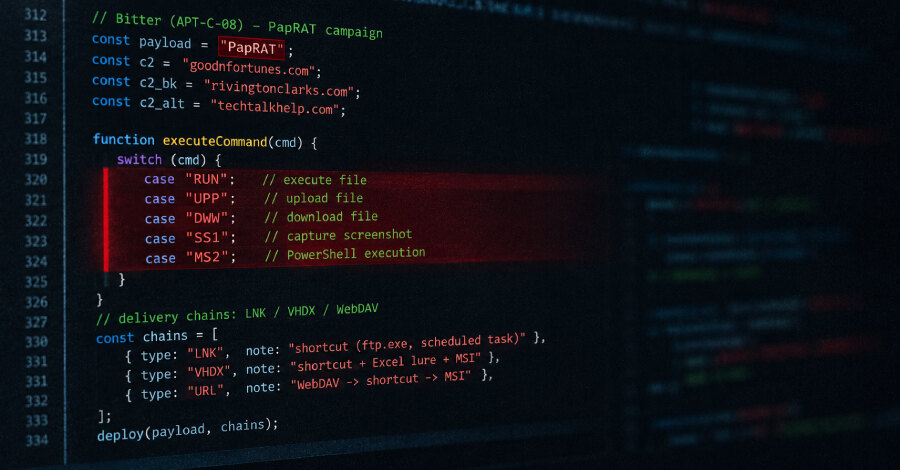
Кибершпионская группа Bitter, также известная как APT-C-08, APT-Q-37, Hazy Tiger, Orange Yali, T-APT-17 и TA397, атакует организации Южной Азии с помощью ранее не описанного трояна удалённого доступа PapRAT. Fortinet FortiGuard Labs обнаружила реализации вредоносной программы на C++ и Rust; последняя дополнительно поддерживает выполнение PowerShell-команд.
Три цепочки доставки
Исследователи Fortinet описали три варианта заражения. В первом используется Windows-ярлык LNK, который злоупотребляет штатной утилитой ftp.exe: она запускает сценарии и создаёт задания планировщика для сохранения связи с сервером управления.
Во втором варианте жертве передают образ диска VHDX с LNK-файлом. Ярлык открывает приманку в виде таблицы Microsoft Excel, а в фоне запускает MSI-установщик, доставляющий PapRAT.
Третья цепочка начинается с URL-ярлыка. Он получает LNK через WebDAV, после чего загружается MSI-пакет. Эта последовательность сочетает элементы двух предыдущих схем: сценарий скачивает установщик с помощью curl, а PapRAT затем развёртывает известный по прежним операциям Bitter вредоносный инструмент WmRAT.
Сбор данных и управление с сервера
В атаках применяется подход living-off-the-land: команды поступают с удалённого сервера, а на скомпрометированной системе используются штатные средства Windows. Сценарии собирают перечни каталогов и задач, сведения о папках Desktop, Documents и Downloads, установленных антивирусах и подключённых дисках.
Собранная разведывательная информация сохраняется под именем abc.pdf, отправляется на сервер управления через curl и затем удаляется с устройства. Другой обнаруженный сценарий загружает файл talk.log; содержащийся в нём Base64-сценарий получает новые инструкции и выполняет их через PowerShell.
Fortinet отмечает, что такая схема позволяет менять команды на стороне сервера без доставки нового бинарного файла. При этом злоумышленники избегают сброса PE-файлов и внедрения кода в процессы, которые некоторые защитные средства способны проще обнаруживать.
Возможности PapRAT
Бэкдор принимает восемь основных команд: открывает удалённую оболочку, выводит содержимое каталогов, удаляет и запускает файлы, перечисляет диски, делает скриншоты, загружает локальные файлы на сервер управления и скачивает файлы с него. Rust-версия добавляет выполнение PowerShell, паузу с последующим опросом сервера и завершение процесса.
Практический вывод для бизнеса: стоит отдельно отслеживать неожиданные LNK- и URL-ярлыки, VHDX-образы и MSI-пакеты, особенно полученные в непрошеных сообщениях. Контроль создания заданий планировщика, активности ftp.exe и curl, а также запуска PowerShell поможет заметить описанные Fortinet цепочки не только по сигнатуре PapRAT, но и по поведению.