


Bitter uvodi PapRAT u kampanju sajber-špijunaže u Južnoj Aziji
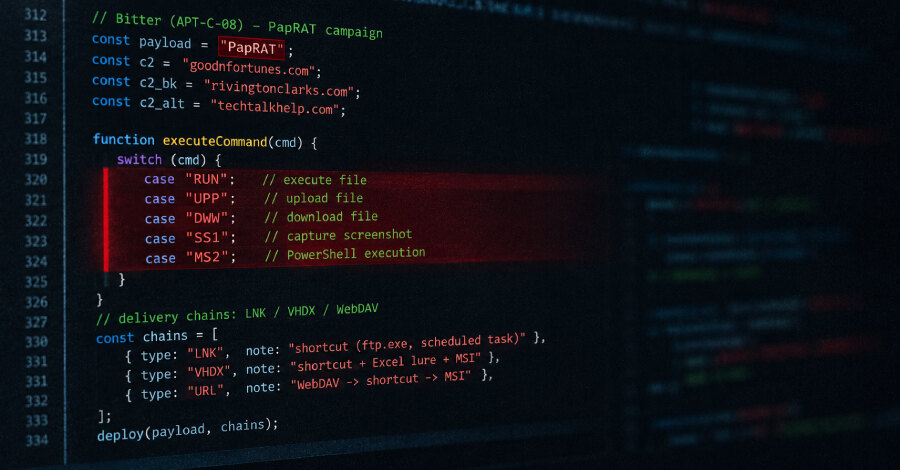
Grupa Bitter, poznata i kao APT-C-08, APT-Q-37, Hazy Tiger, Orange Yali, T-APT-17 i TA397, cilja organizacije u Južnoj Aziji novim trojancem za udaljeni pristup PapRAT. Fortinet FortiGuard Labs je zabeležio C++ i Rust implementacije alata, uz tri lanca infekcije koji koriste LNK i URL prečice, VHDX slike diska i MSI instalatere.
PapRAT omogućava izvršavanje komandi, otpremanje i preuzimanje fajlova, njihovo brisanje, pregled direktorijuma i diskova, kao i snimanje ekrana. Rust varijanta dodaje izvršavanje PowerShell komandi, što proširuje skup mogućnosti malvera.
Tri puta do instalacije PapRAT-a
Prvi lanac počinje Windows LNK fajlom koji zloupotrebljava ugrađeni alat ftp.exe. Skripte se izvršavaju i stvaraju zakazane zadatke radi održavanja veze sa komandno-kontrolnim serverom. Takav pristup koristi legitimne sistemske alate, odnosno living-off-the-land tehniku.
U drugom lancu VHDX slika sadrži LNK fajl. On otvara mamac u obliku Microsoft Excel tabele, dok se u pozadini pokreće MSI instalater namenjen isporuci PapRAT-a. Treći lanac koristi URL prečicu koja preko WebDAV-a preuzima LNK fajl, a zatim vodi do MSI instalatera. U toj sekvenci skripta može da preuzme MSI putem curl-a.
Izviđanje, udaljene komande i dodatni malver
Skripte preuzimaju komande sa servera goodnfortunes[.]com i prikupljaju listu direktorijuma i zadataka, podatke iz fascikli Desktop, Documents i Downloads, informacije o instaliranim antivirusnim proizvodima i priključenim diskovima. Prikupljeni podaci čuvaju se kao abc.pdf, šalju C2 serveru curl komandom, a zatim se lokalna datoteka briše.
Druga uočena skripta preuzima talk.log sa domena techtalkhelp[.]com. Njeno Base64-kodirano telo pribavlja dodatna uputstva sa istog servera i izvršava ih kao PowerShell komande. Fortinet navodi da ovakav model omogućava izmenu komandi na serverskoj strani bez isporuke nove binarne datoteke, čime se izbegavaju PE datoteke i ubrizgavanje procesa koje pojedini bezbednosni sistemi lakše prepoznaju.
PapRAT prima osam komandi za udaljenu školjku, pregled direktorijuma i diskova, brisanje i izvršavanje fajlova, snimanje ekrana, kao i prenos fajlova prema C2 infrastrukturi rivingtonclarks[.]com i sa nje. Rust izdanje uvodi još tri komande: PowerShell izvršavanje, pauziranje i nastavak periodične provere, te prekid procesa. Treći lanac nakon instalacije PapRAT-a može da isporuči i WmRAT, malver koji je već povezivan sa grupom Bitter.
Operativni zaključak
Odbrana ne bi trebalo da se oslanja samo na potpise poznatog malvera. Potrebno je pratiti neuobičajeno ponašanje skriptnih alata, zakazanih zadataka i instalatera, uz oprez prema neočekivanim LNK i URL prečicama, VHDX slikama i MSI paketima, naročito kada stižu u neželjenim porukama.