


Ошибка WPS в Broadcom позволяет получить root-доступ к роутерам по Wi‑Fi
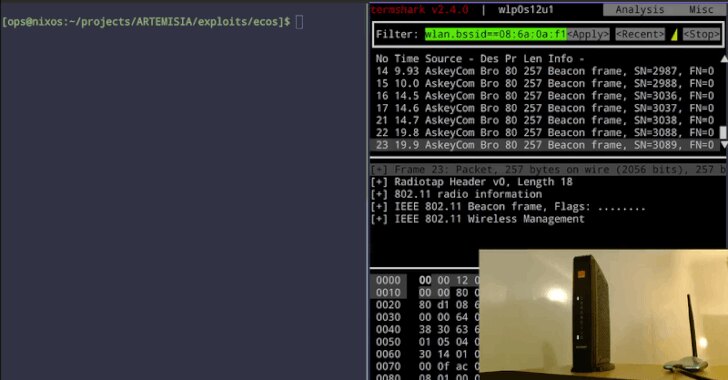
Исследователь Квентин Кайзер сообщил об уязвимости в реализации Wi‑Fi Protected Setup у Broadcom: атакующий в радиусе действия беспроводной сети может выполнить код с правами root без пароля Wi‑Fi и без сопряжения. Эксплойт был продемонстрирован на шлюзах Orange Belgium, Proximus и VOO; по оценке исследователя, потенциально затронуты миллионы устройств.
Ошибка в обработке WPS-сообщений
Проблема находится в коде WPS — механизма, который позволяет подключать устройство к сети без ручного ввода пароля. Реализация Broadcom некорректно собирает фрагментированные сообщения настройки, из-за чего специально сформированные Wi‑Fi-кадры могут повредить память роутера.
Кайзер построил на этой основе два сценария: чтение памяти устройства и запуск собственного кода. На шлюзе Askey TCG3000, который использовался Orange Belgium, он извлёк из сохранённых настроек ключ Wi‑Fi PSK, передал его по радиоэфиру и подключился к сети. На Sagemcom BBOX3V+ для Proximus исследователь получил обратную командную оболочку, передаваемую через Wi‑Fi-кадры, без внешнего сервера.
Какие устройства могут быть затронуты
Уязвимый WPS-код встроен в роутеры и точки доступа множества производителей. Кайзер выделяет старые eCos-платформы BCM3380, BCM3383 и BCM33834, для которых пригодного исправления, по его словам, нет. Он называет проблему «forever day»: такие устройства могут остаться уязвимыми на весь срок эксплуатации.
Более новые Linux-платформы BCM3390, BCM65xx и BCM68xx теоретически можно исправить, если производитель заменит используемый Wi‑Fi-компонент. В опубликованном перечне упоминаются устройства Cisco, Huawei и ARRIS, однако часть записей основана на автоматической проверке и обозначает лишь вероятную уязвимость, а не подтверждённый факт.
Почему нет CVE и что делать владельцам
Кайзер прослеживает проблемный код как минимум до 2010 года. По его данным, Broadcom выпустила неполное исправление в 2018 году и рекомендовала заказчикам перейти на другой программный пакет Wi‑Fi — hostapd. Идентификатор CVE для этой проблемы не назначен, а готового обновления для затронутых роутеров нет.
Для первичной проверки исследователь опубликовал YARA-правила для извлечённых прошивок и скрипт, анализирующий работающую точку доступа. Эти средства не подтверждают проблему окончательно: исправленное устройство тоже может совпасть с правилами, поэтому результат требует дополнительной проверки.
Риск особенно важен для оборудования без поддержки обновлений: для него практической мерой остаётся замена. Сценарий показывает, что эксплойт контейнеров Ubuntu с root-доступом к хосту подчёркивает значение контроля прав доступа в инфраструктуре, а для Wi‑Fi-оборудования такой контроль должен дополняться инвентаризацией чипсетов, проверкой прошивок и планом обновления устройств.