


Broadcom WPS propust omogućava root pristup ruterima iz dometa
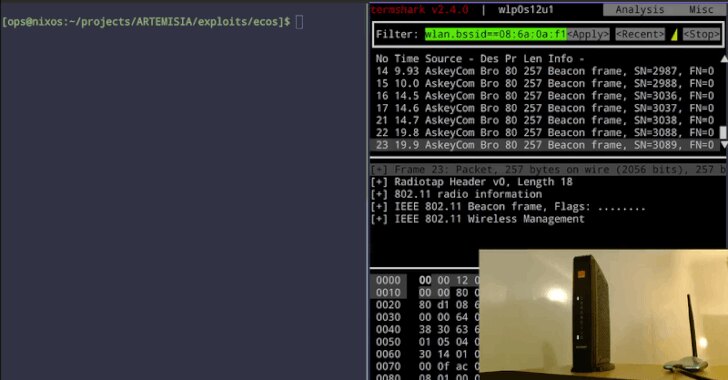
Istraživač Quentin Kaiser objavio je propust u Broadcom implementaciji Wi-Fi Protected Setupa (WPS) koji napadaču u radio-dometa omogućava izvršavanje koda sa root privilegijama bez Wi-Fi lozinke i postupka uparivanja. Demonstracije su obuhvatile Askey TCG3000 koji koristi Orange Belgium i Sagemcom BBOX3V+ kod Proximusa, dok su pogođeni čipovi navedeni u porodicama BCM3380, BCM3383, BCM33834, BCM3390, BCM65xx i BCM68xx.
Greška u obradi WPS poruka
Problem nastaje pri ponovnom sastavljanju fragmentiranih WPS poruka. Posebno oblikovane poruke mogu oštetiti memoriju rutera, a Kaiser je iz tog stanja izgradio postupke za čitanje memorije i izvršavanje sopstvenog koda.
Na uređaju Askey TCG3000 demonstracija je pročitala PSK, odnosno Wi-Fi lozinku, iz sačuvanih podešavanja i poslala je bežičnim putem, nakon čega je bilo moguće priključiti se mreži. Na BBOX3V+ demonstracija je otvorila povratnu komandnu ljusku kroz Wi-Fi frejmove, bez spoljnog servera.
Napad ne zahteva prijavljivanje i ne ograničava se na neposrednu fizičku blizinu uređaja. Kaiser nije prijavio stvarne napade koji koriste ovaj propust; radni eksploati koje je prikazao njegovi su.
Širok domet i neizvesna ispravka
Broadcomov WPS kod ugrađen je u rutere i pristupne tačke brojnih proizvođača, a Kaiser procenjuje da je pogođeno više miliona uređaja. U Belgiji je propust pronašao na pristupnim uređajima kod tri od četiri velika provajdera: Proximusa, Orange Belgiuma i VOO-a. Za Telenet nije imao uređaj za testiranje.
Spisak drugih uređaja, od Cisco pristupnih tačaka za mala preduzeća do Huawei i ARRIS rutera, obuhvata potvrđene i nepotvrđene stavke. Deo nalaza zasniva se na automatizovanoj proveri koja uređaj označava samo kao verovatno ranjiv, pa rezultat zahteva dodatnu potvrdu.
Kod je, prema Kaiserovom nalazu, prisutan najmanje od 2010. Broadcom je 2018. isporučio nepotpunu ispravku i preporučio prelazak na drugi Wi-Fi softverski paket, hostapd. Za starije eCos modele BCM3380, BCM3383 i BCM33834 nije pronađena upotrebljiva ispravka, zbog čega ih istraživač opisuje kao trajno nepopravljive.
Kako organizovati proveru opreme
Za propust nije dodeljena CVE oznaka, a na pogođenim ruterima nema dostupne zakrpe niti podešavanja koje bi, prema Kaiserovim navodima, blokiralo napad bežičnim putem. CERT Coordination Center zatvorio je slučaj istog dana jer Broadcom ima ovlašćenje da dodeljuje CVE oznake za svoje proizvode.
Kaiser je objavio YARA pravila za prepoznavanje ranjivog koda u izdvojenom firmveru i skriptu koja proverava da li aktivna pristupna tačka izgleda ranjivo. Ti alati služe za trijažu: čak i zakrpljeni uređaj može odgovarati pravilima, pa pogodak nije konačna potvrda. Rizik je posebno važan uz eksploat za root pristup Ubuntu hostu jer oba slučaja pokazuju da granica između uređaja i privilegovanog pristupa zahteva proveru stvarne izloženosti.
Praktičan korak za poslovanje jeste inventar rutera i pristupnih tačaka, razdvajanje potvrđenih nalaza od verovatno ranjivih uređaja i plan zamene opreme za koju nema funkcionalne ispravke.