


Sophos раскрыла DLL sideloading-кампанию Bronze Sandcastle
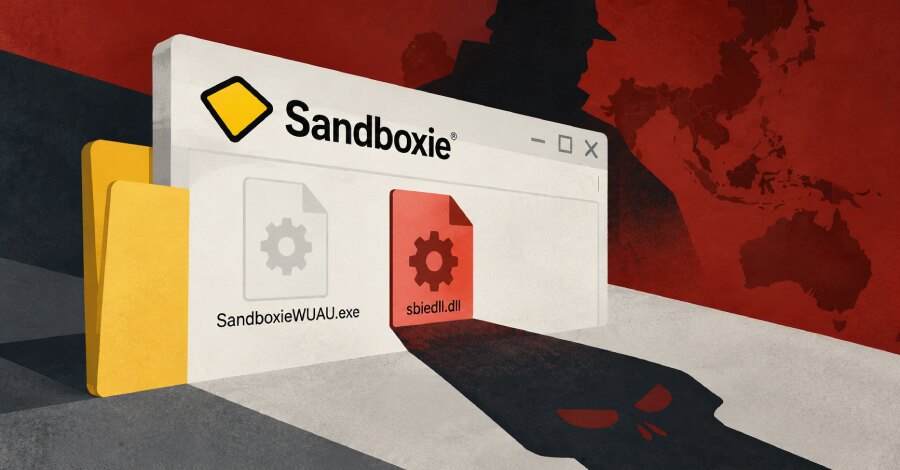
Исследователи Sophos описали ранее не документированную связанную с Китаем группу Bronze Sandcastle, которая с середины 2025 года атакует организации в Азии и Африке. В период с августа 2025 года по август 2026 года жертвы были выявлены на Филиппинах, Тайване, в Афганистане и Намибии, а также, вероятно, в Южной Корее. Отличительный приём группы — DLL sideloading с использованием Sandboxie.
В этой технике злоумышленники заставляют легитимную программу Windows загрузить вредоносную библиотеку с тем же именем, что и ожидаемый DLL-файл. Если приложение не задаёт полный путь к библиотеке, Windows ищет её в установленной последовательности каталогов. Подложенная библиотека может быть найдена раньше оригинальной и будет запущена доверенным приложением.
Sandboxie как средство запуска вредоносного кода
Sophos обнаружила в скомпрометированных средах легитимные исполняемые файлы Sandboxie и вредоносный файл sbiedll.dll. В частности, доверенный SandboxieWUAU.exe во время работы загружал код, контролируемый атакующими. Такой подход помогает скрыть выполнение за известным, а нередко и подписанным приложением.
Bronze Sandcastle использовала ещё семь сочетаний программ и библиотек: javaw.exe и jli.dll, Krita.exe и Krita.dll, NvdaHelper.exe и NvdaHelperRemote.dll, Jcef_helper.exe и Libcef.dll, Vmmap.exe и version.dll, LineAppMgr.exe и msvcp140.dll, а также bginfo64.exe и snmpapi.dll. Легитимные исполняемые файлы нередко переименовывались, чтобы лучше вписываться в окружение жертвы.
Зашифрованная нагрузка и признаки для мониторинга
Подгружаемые DLL обычно читают и исполняют полезную нагрузку из зашифрованного файла config.ini. По наблюдению Sophos, это позволяет операторам менять поведение без замены бинарного файла DLL и сокращает число дополнительных артефактов на диске: после запуска происходит выполнение шелл-кода в памяти.
Бэкдор собирает сведения о локальной сети и учётных записях, метаданные системы, список процессов, нажатия клавиш и снимки экрана. Обнаружены две версии нагрузки — 1.1.5 и 1.1.7. Они также связывались с внешними сервисами, включая file.io, gofile.io, ably.net и ably.io, предположительно для получения дальнейших задач.
Версия 1.1.5 использовала для управления адреса dc.cathaypacifice.com и net.dpworldto.com. Образцы 1.1.7 обращались через API к репозиторию GitHub LatonyCharnleyaW, чтобы скачать зашифрованные конфигурационные файлы; этот аккаунт больше недоступен.
Что учитывать защитникам
DLL sideloading уже применялся китайскими группами и ранее использовался вместе с Sandboxie. В июле 2024 года APT41 задействовала подписанный Sandboxie файл taskhost.exe для загрузки вредоносной sbiedll.dll и развёртывания бэкдора MoonWalk.
Практический вывод Sophos состоит в том, что одной статической проверки файлов недостаточно, когда конфигурация и полезная нагрузка расшифровываются только во время работы. Организациям следует уделять внимание поведенческим признакам: чтению DLL локальных файлов с последующим немедленным исполнением кода в памяти, поскольку такая последовательность может указывать на декодирование и подготовку вредоносной нагрузки.