


Bronze Sandcastle koristi Sandboxie za DLL sideloading bekdora
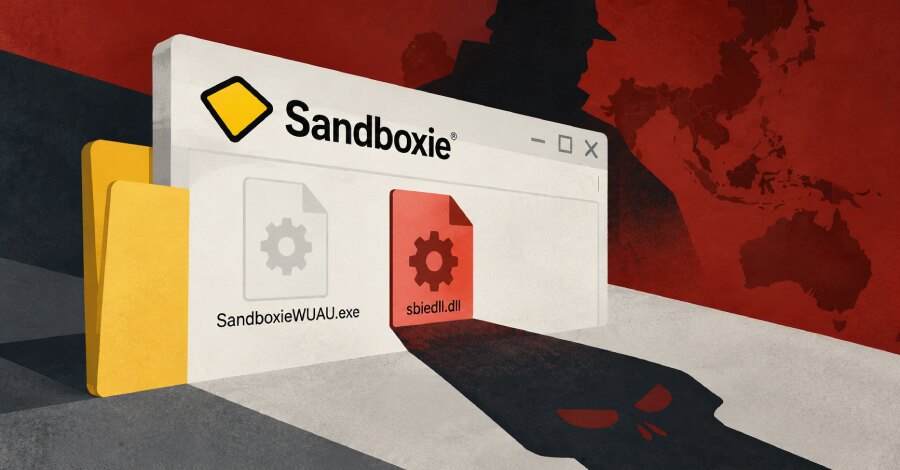
Kompanija Sophos identifikovala je ranije nedokumentovan klaster pretnji Bronze Sandcastle, povezan s Kinom, koji od sredine 2025. cilja organizacije u Aziji i Africi. Od avgusta 2025. do avgusta 2026. zabeležene su žrtve na Filipinima, Tajvanu, u Avganistanu i Namibiji, kao i verovatno u Južnoj Koreji. Ključni tehnički obrazac je zloupotreba Sandboxie komponenti za DLL sideloading i isporuku bekdora u verzijama 1.1.5 i 1.1.7.
Aktivnost aktera najizraženija je u vremenskoj zoni UTC+8. Iako taj podatak sam po sebi nije dokaz identiteta operatera, on je koristan pri korelaciji vremena izvršavanja, mrežnih događaja i drugih telemetrijskih zapisa tokom istrage.
Kako se zloupotrebljava poverenje u legitimni program
DLL sideloading koristi način na koji Windows traži biblioteke potrebne aplikaciji. Kada izvršni fajl ne navede punu putanju do potrebne DLL datoteke, sistem je traži kroz unapred definisan redosled direktorijuma. Napadač može postaviti zlonamernu biblioteku istog imena na lokaciju koju Windows proverava pre stvarne biblioteke.
U slučajevima koje je Sophos analizirao, legitimni Sandboxie izvršni fajlovi postavljeni su u okruženja žrtava zajedno sa zlonamernim fajlom sbiedll.dll. Pokretanje poverljivog programa SandboxieWUAU.exe tada učitava kod pod kontrolom napadača. Takav pristup može biti manje upadljiv za zaštitne alate jer se zlonamerni kod izvršava kroz pouzdanu, često digitalno potpisanu aplikaciju.
Rizik se povećava kada kompromitovana aplikacija radi sa višim privilegijama, pošto učitana biblioteka nasleđuje ista ovlašćenja. Ako je aplikacija podešena da se automatski pokreće nakon restarta, tehnika može obezbediti i postojanost na kompromitovanom sistemu.
Šifrovani teret i više legitimnih alata
Zlonamerne biblioteke obično čitaju i izvršavaju teret iz šifrovanog fajla config.ini. Ovakav raspored smanjuje mogućnost statičkog prepoznavanja i omogućava operaterima da promene ponašanje bez zamene DLL binarnog fajla. Sophos je takođe uočio preimenovane legitimne izvršne datoteke i aktivnost shellcode-a u memoriji, bez dodatnih artefakata na disku.
Bekdor prikuplja informacije o lokalnoj mreži i korisničkim nalozima, metapodatke sistema, spisak aktivnih procesa, pritiske tastera i snimke ekrana. Verzija 1.1.5 koristila je domene dc.cathaypacifice[.]com i net.dpworldto[.]com za komandno-kontrolnu komunikaciju. Verzija 1.1.7 pristupala je GitHub API-ju i repozitorijumima naloga LatonyCharnleyaW radi preuzimanja šifrovanih konfiguracionih fajlova; taj nalog više nije dostupan.
Pored Sandboxie, istraživači su evidentirali sedam kombinacija za sideloading: javaw.exe sa jli.dll, Krita.exe sa Krita.dll, NvdaHelper.exe sa NvdaHelperRemote.dll, Jcef_helper.exe sa Libcef.dll, Vmmap.exe sa version.dll, LineAppMgr.exe sa msvcp140.dll i bginfo64.exe sa snmpapi.dll. To pokazuje da fokus odbrane ne treba ograničiti na jedan proizvod ili jedan naziv biblioteke.
Praktične smernice za bezbednosne timove
Za detekciju je važno pratiti ponašanje procesa, posebno obrazac u kojem DLL čita lokalni fajl, a potom odmah pokreće sadržaj u memoriji. Takav sled može ukazivati na dekodiranje i pripremu zlonamernog tereta, dok provera datoteka zasnovana samo na statičkim indikatorima može propustiti šifrovane konfiguracije.
Poslovni timovi treba da povežu nadzor nad pokretanjem legitimnih alata, neočekivanim DLL zavisnostima i mrežnim vezama sa procedurama za brzu istragu. Poverenje u potpisani izvršni fajl nije dovoljna kontrola: odlučujuće je da se proveri šta taj proces učitava, čita i izvršava u memoriji.