


CVE-2026-88772 в Citrix NetScaler ведёт к RCE без аутентификации
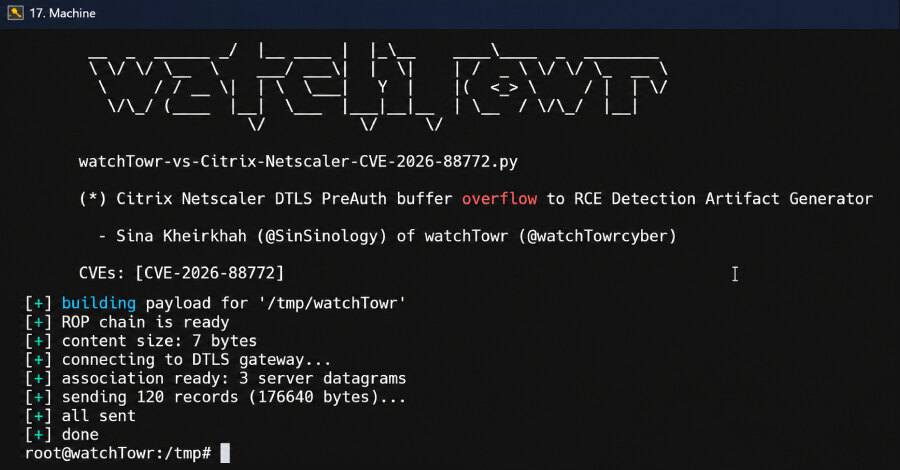
Исследователи раскрыли технические детали критической уязвимости CVE-2026-88772 в Citrix NetScaler ADC и NetScaler Gateway. Ошибка с оценкой CVSS 9,5 находится в обработке DTLS в движке NetScaler Packet Processing Engine (NSPPE), уже эксплуатируется злоумышленниками и может привести к удалённому выполнению кода или отказу в обслуживании без предварительной аутентификации.
Уязвимость относится к переполнению буфера памяти. CISA подтвердила, что некорректное ограничение операций в границах буфера затрагивает оба продукта Citrix и создаёт условия для RCE либо DoS.
Как возникает переполнение
Анализ watchTowr показал несогласованность при разборе DTLS handshake. NetScaler доверяет полю fragment_length, указывающему размер отдельного фрагмента, однако одновременно обрабатывает поле length, которое задаёт полный размер сообщения.
Исследователь Sina Kheirkhah привёл пример 120-байтного handshake-сообщения, разбитого на 120 фрагментов. Каждый из них заявляет длину полного сообщения 120 байт, но сообщает, что содержит лишь один байт, а смещения идут от 0 до 119. Когда все позиции получены, сервер считает сообщение собранным.
При этом каждый пакет размером до 1459 байт сохраняется в NetScaler Buffer, после чего данные объединяются в промежуточный буфер объёмом только 35 840 байт. Уязвимая версия не проверяет, помещается ли следующий пакет. В итоге данные записываются за границами выделенной памяти.
Возможность запуска кода
По расчётам исследователей, после 120 записей сервер считает 120-байтное сообщение завершённым, хотя цепочка NetScaler Buffers содержит примерно 174 КБ данных. Такая разница между объявленным и фактическим объёмом создаёт переполнение.
watchTowr установила, что переполнение можно использовать для перенаправления потока выполнения на произвольный shellcode с правами root. В описанной технике применяется системный вызов mprotect(), позволяющий обойти механизм защиты от исполнения данных NX.
Что проверить администраторам
Раскрытие деталей появилось на следующий день после публикации watchTowr proof-of-concept для CVE-2026-88771. По сведениям исследователей, эту уязвимость применяли вместе с CVE-2026-88772 в реальных атаках.
Организациям, использующим NetScaler ADC или NetScaler Gateway, следует без промедления проверить наличие исправлений Citrix для CVE-2026-88772 и применить их в соответствии со своей процедурой управления изменениями. Отдельного внимания требуют доступные извне DTLS-сервисы: уязвимый путь не требует входа в систему, а последствия переполнения включают выполнение кода с root-привилегиями.