


CVE-2026-88772 ugrožava Citrix NetScaler preko DTLS obrade
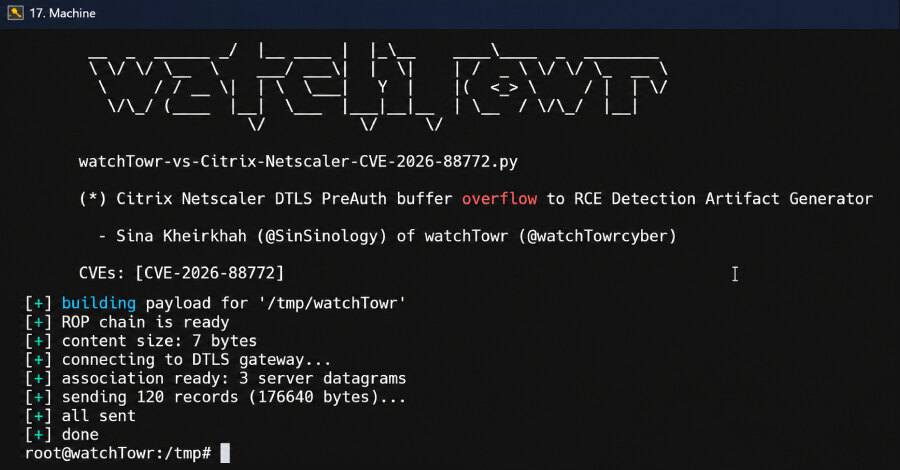
Kritična ranjivost CVE-2026-88772, ocenjena sa CVSS 9,5, pogađa Citrix NetScaler ADC i NetScaler Gateway i već se aktivno zloupotrebljava. Propust se nalazi u obradi Datagram Transport Layer Security protokola u NetScaler Packet Processing Engine komponenti i može omogućiti udaljeno izvršavanje koda ili uskraćivanje usluge bez prethodne prijave.
Tehničke detalje objavio je watchTowr, dok CISA opisuje problem kao neadekvatno ograničavanje operacija unutar granica memorijskog bafera. Rizik je posebno značajan za organizacije koje NetScaler koriste kao pristupnu tačku za udaljene korisnike i aplikacije.
Neslaganje veličina u DTLS fragmentima
Problem nastaje pri ponovnom sastavljanju DTLS rukovanja. NetScaler prihvata vrednost polja fragment_length, koja u opisanom scenariju iznosi jedan bajt, dok zaglavlje istovremeno navodi da kompletna poruka ima 120 bajtova.
Napadač zato može poslati 120 fragmenata, pri čemu svaki navodno doprema po jedan bajt, a njihovi pomaci pokrivaju pozicije od 0 do 119. Kada svi delovi stignu, sistem poruku smatra potpunom. Međutim, stvarni sadržaj zapisa koji se čuva u memoriji mnogo je veći od deklarisanog fragmenta.
Kako dolazi do prelivanja bafera
Svaki primljeni paket veličine 1.459 bajtova smešta se u NetScaler Buffer, odnosno NSB. Ti baferi se zatim spajaju u jedan privremeni bafer kapaciteta 35.840 bajtova. Ranjiva verzija ne proverava da li naredni paket može da stane u taj prostor.
Posle 120 zapisa, DTLS poruka se smatra sastavljenom, ali lanac NSB bafera može sadržati približno 174 KB podataka. Upis van granica privremenog bafera izaziva prelivanje memorije i otvara put za preusmeravanje toka izvršavanja.
Mogućnost izvršavanja shellcodea
Analiza watchTowr-a pokazuje da se prelivanje može iskoristiti za pokretanje proizvoljnog shellcodea sa root privilegijama. U opisanom postupku poziva se mprotect() kako bi se zaobišla NX, odnosno no-execute zaštita memorije.
Objava sledi dan nakon što je kompanija objavila dokaz koncepta za CVE-2026-88771, ranjivost koja je u napadima iz stvarnog sveta zloupotrebljavana zajedno sa CVE-2026-88772. Kombinacija dva propusta povećava hitnost procene izloženosti.
Operativni prioriteti
Timovi zaduženi za bezbednost treba da identifikuju sve Citrix NetScaler ADC i Gateway instance, primene dostupne zakrpe i provere da li su sistemi izloženi internetu. Pošto se napad izvodi pre autentikacije, poslovni zaključak je jasan: zakrpljivanje i pregled javno dostupnih NetScaler servisa treba tretirati kao neposredan prioritet upravljanja rizikom.