


Расширения браузера могут отправлять команды в Claude Desktop через Dispatch
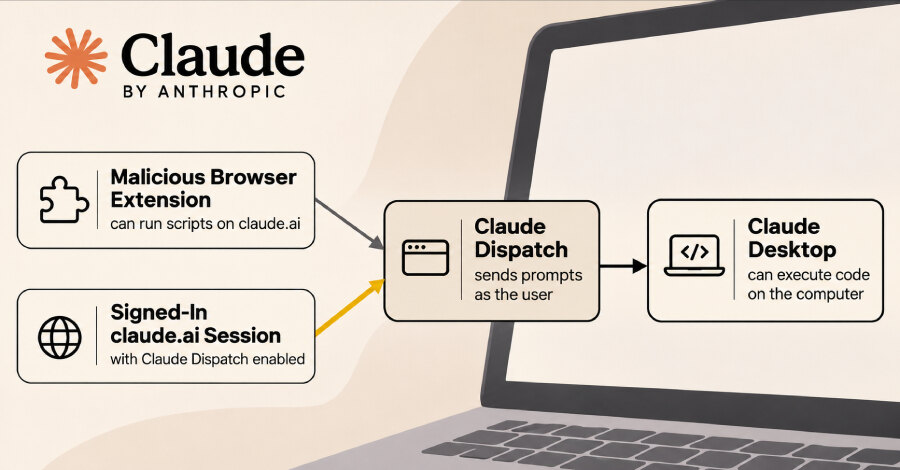
Исследователи Forever Security показали, что браузерное расширение со скриптовым доступом к claude.ai может через функцию Dispatch отправлять инструкции Claude Desktop от имени пользователя и добиваться выполнения кода на компьютере. В демонстрации Claude глобально установил npm-пакет, а его установочный скрипт открыл приложение «Калькулятор».
Для сценария нужны два условия: расширение должно иметь возможность выполнять скрипты на странице claude.ai, а пользователь должен быть одновременно авторизован в веб-версии Claude и Claude Desktop с включённым Dispatch. Само приложение должно быть открыто, а компьютер — активен.
Как расширение передавало команды агенту
Dispatch позволяет передавать задачи с телефона в Claude Desktop. Однако исследователь Forever Security Галь Вайзман установил, что функция принимала и обычную авторизованную сессию на сайте claude.ai, хотя в интерфейсе сайта не было ссылки на Dispatch. Это позволило скрипту на странице открыть Dispatch и отправить агенту четыре сообщения как будто их написал владелец аккаунта.
Claude сначала усомнился в незнакомом npm-пакете, но последующее сообщение от имени пользователя убедило его продолжить. Агент запрашивал подтверждение перед действием, однако диалоги разрешения появлялись на странице, которую контролировало расширение. Скрипт нажимал кнопку Allow каждую секунду, поэтому постоянное присутствие человека не требовалось.
Эксперимент не использовал уязвимость браузера, а исследователи не сообщают о реальных атаках. Но при доступных Claude разрешениях вместо запуска «Калькулятора» вредоносный пакет мог бы, по оценке авторов исследования, похитить файлы или установить бэкдор.
Риск для устройств и корпоративных аккаунтов
Тест проводился на одном компьютере, где работали браузер и Claude Desktop. Однако Dispatch связывает устройства одного аккаунта, поэтому расширение теоретически может обратиться и к Claude Desktop на другом устройстве. Исследователи описали, но не демонстрировали вариант, при котором личный аккаунт Claude связывает домашний компьютер и рабочий ноутбук.
Forever Security сообщила об ошибке Anthropic 14 мая. Компания признала отчёт валидным 19 мая, но закрыла его как дубликат проблемы, которую уже обнаружила внутри компании. По словам исследователей, Anthropic 13 октября сообщила о планах вывести Dispatch из эксплуатации к концу октября. При этом справочная страница Dispatch указывает, что функция закрыта для новых пользователей, но действующие пользователи отдельных планов Pro, Max и Ultra пока могут продолжать работу.
Исследователи также считают, что похожая модель атаки может относиться к Claude Code Remote Control и сессиям Claude Cowork, хотя эти функции в их работе не тестировались. Контекст угрозы ИИ-агентов дополняет атаки через доверие к возможностям ИИ-моделей, где показано, как доверие к возможностям моделей становится частью атакующей цепочки.
Что проверить пользователям и компаниям
Если межустройственный Dispatch не нужен, его стоит отключить. При необходимости функции следует проверить, какие устройства сопряжены с аккаунтом, как они подтверждаются и как удаляются из списка.
Расширения браузера следует оценивать как программное обеспечение с доступом к рабочей среде: контролировать установку, проверять разрешения и внимательно изучать обновления, которые запрашивают новые права. Также важно отслеживать неожиданные установки пакетов, изменения настроек, обращения к учётным данным и внешние соединения, которые выполняют ИИ-агенты.
Для бизнеса практический вывод прост: доступ расширения к веб-интерфейсу агента может стать каналом управления устройством. Нам нужно учитывать связку браузера, учётной записи и десктопного агента при контроле расширений и журналировании действий на конечных точках.