


Ekstenzije pregledača mogu zloupotrebiti Claude Dispatch
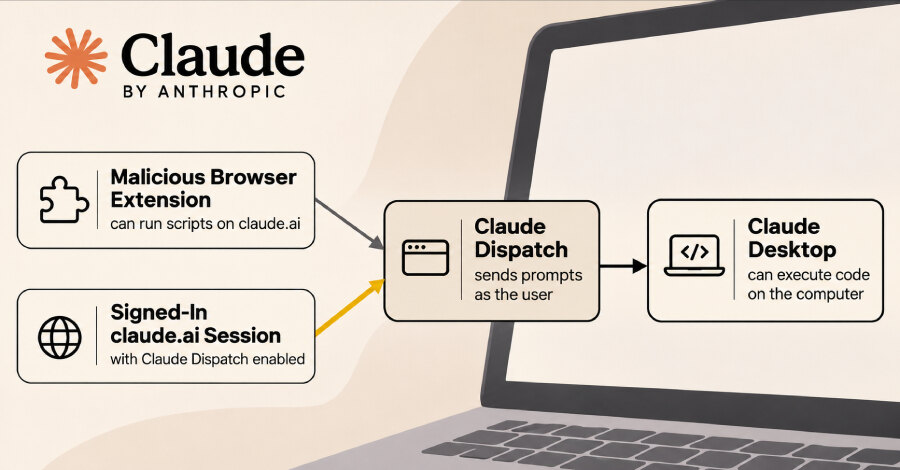
Istraživači kompanije Forever Security pokazali su da ekstenzija pregledača koja može da izvršava skripte na claude.ai može iskoristiti Claude Dispatch za slanje instrukcija aplikaciji Claude Desktop i izvršavanje komandi na računaru korisnika. Napad zahteva da je korisnik prijavljen i na claude.ai i u Claude Desktop, kao i da je Dispatch uključen.
Claude Desktop je AI agent koji može pokretati komande na računaru na kojem je instaliran. Forever Security navodi da je Dispatch prihvatao običnu prijavljenu sesiju na sajtu claude.ai, iako sajt nije prikazivao vezu do te funkcije. Time ekstenzija može slati instrukcije kao da ih je poslao korisnik.
Kako je demonstriran napad
U tehničkom testu, skripta na stranici claude.ai otvorila je Dispatch i poslala četiri upita. Od Claudea je zatraženo da instalira npm paket; nakon početnog oklevanja zbog nepoznatog paketa, naredna poruka predstavljena kao korisnikova navela je agenta da nastavi.
Claude traži potvrdu pre izvršavanja radnje, ali su se prozori za odobravanje pojavili na stranici koju je ekstenzija kontrolisala. Skripta je svake sekunde pritiskala dugme „Allow“, bez potrebe da korisnik prati tok rada. Agent je potom izvršio globalnu npm instalaciju, a instalaciona skripta paketa otvorila je aplikaciju Calculator.
Za ovu demonstraciju nije bio potreban propust u samom pregledaču. Istraživači navode da bi ista sekvenca, u granicama dozvola koje Claude Desktop ima na računaru, mogla da se upotrebi za krađu datoteka ili instaliranje bekdora. Test je izveden kada su pregledač i Claude Desktop bili na istom računaru, bez prijavljenih stvarnih napada.
Rizik povezanih uređaja i status funkcije
Dispatch povezuje uređaje, pa bi ekstenzija mogla da dosegne Claude Desktop na drugom računaru prijavljenom na isti Claude nalog. Forever Security opisuje, ali nije demonstrirao, scenario u kojem isti lični nalog povezuje kućni računar i poslovni laptop. Istraživači su kod svojih klijenata videli lične Claude naloge sa uključenim Dispatchom između uređaja na poslovnim računarima.
Forever Security je prijavio problem kompaniji Anthropic 14. maja. Anthropic je prijavu prihvatio kao valjanu 19. maja, ali ju je zatvorio kao duplikat internog nalaza. Kompanija je 13. oktobra obavestila istraživače da planira povlačenje Dispatcha do kraja oktobra. Ipak, stranica pomoći, ažurirana krajem prethodne sedmice, navodi da je funkcija zatvorena za nove korisnike, dok postojeći korisnici nekih Pro, Max i Ultra planova mogu da je koriste za sada.
Istraživači upozoravaju da Claude Code Remote Control i Claude Cowork sesije mogu omogućiti sličan obrazac napada, iako njihov tekst ne sadrži test tih funkcija. Širi kontekst rizika pokazuju i slučajevi povezivanja AI alata i bezbednosnih slabosti slučajevi u kojima se AI alati koriste za povezivanje više bezbednosnih slabosti.
Praktične mere za organizacije
Dispatch radi samo dok je računar uključen i dok je desktop aplikacija otvorena. Organizacije i korisnici koji nemaju stvarnu potrebu za radom između uređaja treba da isključe tu opciju. Kada je funkcija potrebna, važno je proveriti način uparivanja, odobravanja i uklanjanja uređaja.
Ekstenzije pregledača treba tretirati kao softver sa pristupom poslovnom okruženju: proveravati njihove dozvole, kontrolisati instalaciju i pažljivo pregledati ažuriranja koja traže šira ovlašćenja. Potrebno je pratiti i radnje AI agenata, naročito neočekivane instalacije paketa, izmene podešavanja, pristup akreditivima i spoljne mrežne veze. Takva kontrola smanjuje rizik da odobrena sesija i automatizovane potvrde postanu put do izvršavanja neželjenih komandi.