


Microsoft раскрыла ClickFix-атаку с доставкой кода через кэш браузера
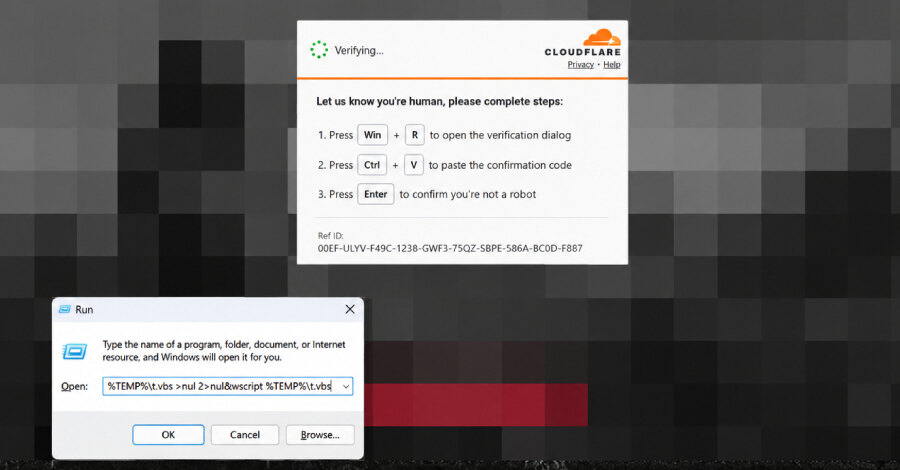
Microsoft Threat Intelligence выявила вариант ClickFix-атаки, в котором скомпрометированные сайты предварительно сохраняют вредоносный VBScript в кэше браузера под видом PNG-файла. Приём позволяет обойти ограничение примерно в 260 символов для команд, вводимых в окно Windows «Выполнить», и запустить многоступенчатую цепочку, нацеленную на учётные данные браузера и устройства.
Как полезная нагрузка попадает на устройство
В классическом сценарии ClickFix жертве показывают фальшивую CAPTCHA, ошибку или предложение обновить браузер. Пользователя убеждают скопировать и вставить команду в Windows Run, PowerShell, Windows Terminal либо другую доверенную системную утилиту.
В обнаруженной Microsoft схеме сайт не передаёт исполняемый скрипт непосредственно в момент выполнения команды. Он заранее помещает его в браузерный кэш, маскируя под изображение PNG. После вставки команды на компьютере уже находится нужное содержимое сайта.
Первичный VBScript запускает cmd.exe и рекурсивно просматривает файлы с префиксом f_ в папке профиля браузера, например %LOCALAPPDATA%\Mozilla\Firefox\Profiles. Затем он сопоставляет размер каждого файла с ожидаемым значением, копирует подходящую запись кэша в %LOCALAPPDATA%\Temp\t.vbs и выполняет её через wscript.exe. Вывод и ошибки при этом подавляются.
Что происходит после запуска
Следующий скрипт собирает сведения об узле через WMI и получает PowerShell-файл v.ps1 с внешнего сервера. Этот файл загружает промежуточную PowerShell-полезную нагрузку, которая скачивает cab.dat; его содержимое затем читается и выполняется в скрытом окне.
Далее цепочка загружает .NET-сборки в память и внедряет код в легитимный процесс Windows timeout.exe. Инжектированный процесс запускает PowerShell для получения ещё одного этапа из памяти и устанавливает исходящие соединения с инфраструктурой злоумышленников.
Контекст подобных цепочек важен, поскольку цепочки ClickFix среди актуальных техник начального доступа фиксирует ClickFix среди актуальных техник начального доступа, а новый вариант переносит часть полезной нагрузки в кэш браузера. Microsoft отдельно отмечает, что размер искомой записи кэша различается между вариантами атаки.
На что обратить внимание защитникам
Microsoft рекомендует включать облачную, веб- и сетевую защиту, контроль приложений и журналирование Script Block для PowerShell. Организациям также стоит искать не только события загрузки файлов, но и подозрительную активность браузеров, изменения ключа реестра RunMRU, дочерние процессы WScript и PowerShell, а также задания планировщика.
Практический вывод прост: CAPTCHA не должна требовать запуска кода. Сотрудникам нельзя вставлять команды из окон проверки, уведомлений об ошибках и предложений «быстрого исправления», а командам ИБ следует рассматривать такие запросы как возможную попытку первичного проникновения.