


ClickFix zloupotrebljava keš pregledača za pokretanje malvera
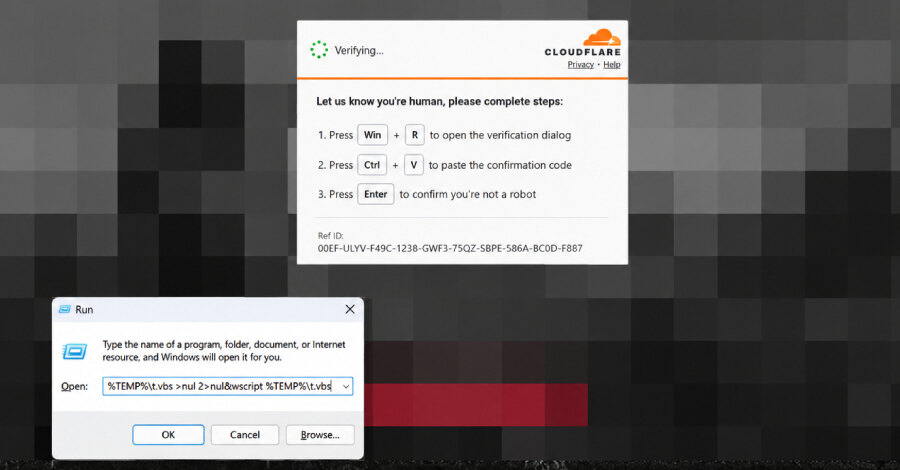
Microsoft Threat Intelligence otkrio je ClickFix napad u kojem kompromitovani sajt unapred smešta skriptu, maskiranu kao PNG datoteka, u keš pregledača. Kada žrtva prati lažno uputstvo i nalepi komandu u Windows Run dijalog, ona aktivira već lokalno sačuvan sadržaj. Tehnika zaobilazi praktično ograničenje unosa od približno 260 znakova u prozoru koji se pokreće kombinacijom Win+R.
Payload se pronalazi u lokalnom kešu
U posmatranom lancu početni payload je VBScript. On preko cmd.exe rekurzivno pretražuje fajlove čiji nazivi počinju sa f_ u profilu pregledača, uključujući putanju %LOCALAPPDATA%\Mozilla\Firefox\Profiles. Umesto pretrage posebnog markera u sadržaju, skripta poredi veličinu fajla sa očekivanom vrednošću.
Kada pronađe keširani unos odgovarajuće veličine, VBScript ga kopira u %LOCALAPPDATA%\Temp\t.vbs, dodeljuje mu ekstenziju za Visual Basic Script i pokreće ga pomoću wscript.exe. Izlaz i greške komandi se potiskuju, a očekivana veličina fajla razlikuje se među varijantama napada.
Skripta zatim preko Windows Management Instrumentation prikuplja informacije o računaru i preuzima PowerShell skriptu v.ps1 sa spoljnog servera. Ta skripta preuzima narednu fazu pod nazivom cab.dat; njen sadržaj se čita i izvršava u skrivenom prozoru. Napad potom učitava .NET sklopove u memoriju i ubrizgava kod u legitimno pokrenuti proces timeout.exe, sa ciljem krađe akreditiva pregledača i uređaja.
Zašto ClickFix ostaje efikasan
ClickFix se oslanja na socijalni inženjering: žrtva dolazi na lažnu ili kompromitovanu stranicu preko phishinga ili zlonamernog oglašavanja, vidi lažni CAPTCHA zahtev, grešku ili obaveštenje o ažuriranju, a zatim dobija instrukciju da kopira i izvrši komandu. Napadači tako koriste alate kojima korisnici već veruju, poput Windows Run dijaloga, PowerShell-a i terminala, umesto da traže preuzimanje očigledno sumnjivog programa.
CrowdStrike navodi da su incidenti sa lažnim CAPTCHA mamcima u 2025. porasli 563%. CTM360 je identifikovao više od 3.000 aktivno kompromitovanih sajtova sa lažnim stranicama, pri čemu su neki lanci vodili do Vidar Stealer-a. U jednoj kampanji korišćene su ranjivosti WordPress dodataka, uključujući CVE-2026-6854, za ubacivanje ClickFix mamaca.
Praktične mere za odbranu
Microsoft preporučuje zaštitu iz oblaka, veb i mrežnu zaštitu, kontrolu aplikacija i beleženje PowerShell skripti na nivou blokova. Istraga ne treba da se ograniči na događaje preuzimanja: važno je pratiti sumnjivu aktivnost pregledača, ključ RunMRU u registru, odnose roditeljskih i dečjih procesa WScript-a i PowerShell-a, kao i zakazane zadatke.
Kontekst koji daje kontekst koji daje pregled ClickFix lanaca pokazuje da ClickFix lanci menjaju tehnike isporuke, dok osnovni obrazac ostaje isti: korisnik ne bi smeo da pokreće komandu iz CAPTCHA provere, poruke o grešci ili navodnog tehničkog rešenja. Za poslovanje je praktičan zaključak da se kontrole nad skriptama i nadzor ponašanja procesa moraju spojiti sa jasnim pravilom za zaposlene: verifikacija nikada ne zahteva lepljenje komandi u Run, Terminal ili PowerShell.