


Cisco Talos обнаружила Windows-вредонос с голосованием ИИ-моделей
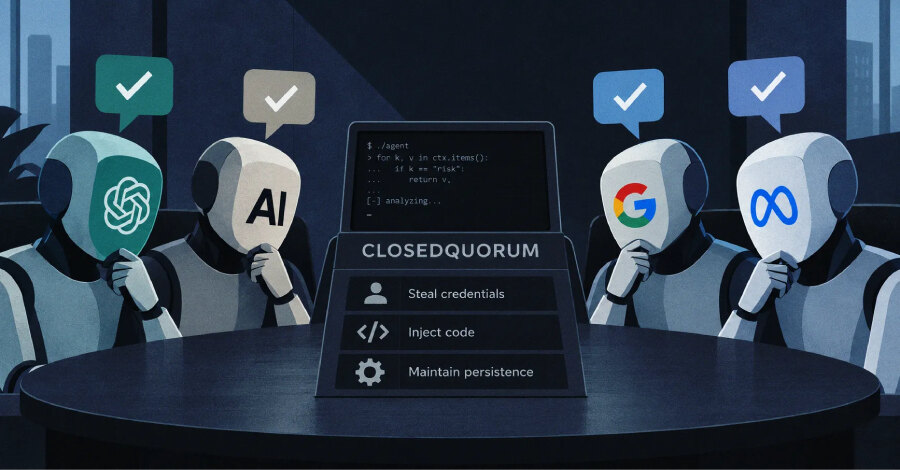
Cisco Talos обнаружила Windows-вредонос CLOSEDQUORUM, который поручает выбор следующего действия голосованию до четырёх ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. По данным исследователей, образец может выбирать кражу данных, внедрение кода, закрепление или перемещение по сети, однако публичная версия неработоспособна из-за тестовых ключей и webhook-адресов.
Talos датирует анализ кода 17 июня 2026 года, поэтому вредонос существует не менее трёх месяцев. Исследователи нашли его с помощью CAIRN — открытого инструмента для поиска угроз, использующих ИИ-сервисы. Специалисты не наблюдали работу этой схемы от начала до конца и не описали способ первоначального заражения компьютера.
Как ИИ выбирает действие
Обычный вредонос получает команды от сервера управления. CLOSEDQUORUM вместо этого передаёт моделям имя компьютера, версию Windows и сведения о правах администратора, а затем предлагает фиксированный набор вариантов: steal, inject, persist и move. Ответ должен соответствовать заданному формату, иначе программа его отбрасывает.
Вредонос подсчитывает корректные ответы и выполняет вариант, набравший больше всего голосов. Если пригодного ответа нет, он ждёт и повторяет запрос, не выбирая действие самостоятельно. В публичном образце вариант move не реализован, поэтому его выбор не приводит к результату.
Перед выполнением команды CLOSEDQUORUM отправляет в Discord-канал решение моделей и их обоснования через webhook. Для работы каждой сборке необходимы действующие API-ключи сервисов и настоящий Discord webhook; в доступной версии вместо них оставлены заполнители. Talos называет CLOSEDQUORUM первым публично задокументированным Windows-имплантом, передающим решения C2 ИИ-моделям.
Какие данные и техники использует образец
При выборе steal программа одновременно снимает дамп памяти LSASS, копирует сохранённые пароли из Chrome, Edge и Firefox, а также собирает данные кошельков MetaMask, Exodus и Ethereum. Перед отправкой файлы копируются в C:\Windows\Temp\, шифруются, делятся на фрагменты по 1900 байт и передаются в Discord по одному фрагменту в секунду.
Команда inject запускает код в другом процессе с помощью Early Bird APC injection или process hollowing, если этого требует ответ модели. Для закрепления используются запись WindowsUpdate в ключе Run текущего пользователя, планировщик задач и постоянная подписка WMI, запускающая вредонос каждые 60 секунд. Имена объектов маскируются под Windows Update.
На что обратить внимание защитникам
Talos рекомендует ориентироваться не на блокировку доменов ИИ-провайдеров, а на сочетание признаков. Законные приложения тоже могут обращаться к DeepSeek, Mistral, Gemini, Discord или OpenRouter, но гораздо реже делают это одновременно с доступом к LSASS, инъекцией в приостановленные процессы или созданием WMI-закрепления.
Среди признаков исследователи выделяют близкие по времени запросы к нескольким ИИ-сервисам, неожиданный ИИ-трафик от Windows-программы, Discord webhook-трафик с того же узла, а также повторяющуюся активность с интервалом от пяти до 15 минут. Snort-правило Talos 1:66984 ищет запросы вредоноса, но для его применения, вероятно, потребуется TLS-инспекция. Для бизнеса практический вывод состоит в том, чтобы связывать телеметрию EDR, WMI, доступа к учётным данным и сетевых обращений к ИИ-сервисам в единые правила корреляции, а не оценивать каждый сигнал отдельно.