


CLOSEDQUORUM koristi AI glasanje za izbor malver akcija
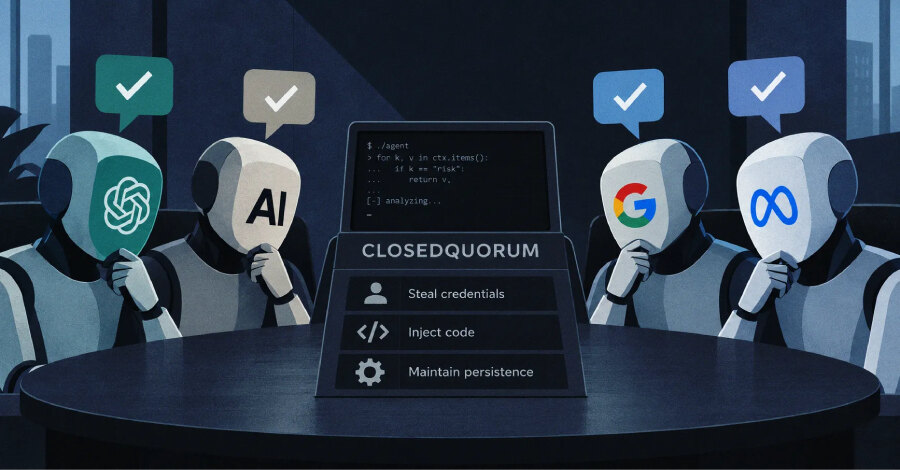
Cisco Talos je identifikovao Windows malver CLOSEDQUORUM, koji odluku o sledećoj akciji prepušta glasanju do četiri komercijalna AI modela: DeepSeek, Qwen, Mistral i Google Gemini. Modeli biraju između četiri unapred ponuđene radnje — krađe podataka, ubacivanja koda, uspostavljanja postojanosti i kretanja kroz sistem — dok javno dostupna verzija uzorka ne funkcioniše bez stvarnih API ključeva i Discord webhooka.
Talos je uzorak pronašao pomoću alata otvorenog koda CAIRN, objavljenog istog dana za lov na malver koji koristi AI servise. Analiza koda nosi datum 17. jun 2026, što ukazuje da je malver star najmanje tri meseca. Istraživači nisu opisali način na koji bi dospeo na računar žrtve, a tragovi u kodu povezuju autora sa objavama na kriminalnim forumima o trgovini ukradenim podacima platnih kartica iz 2025. godine.
Glasanje umesto klasičnog komandnog servera
Uobičajeni malver prima instrukcije sa komandno-kontrolnog servera kojim upravlja napadač. CLOSEDQUORUM, umesto toga, AI servisima šalje osnovne podatke o računaru, uključujući naziv uređaja, verziju Windowsa i administratorski status, zajedno sa ograničenim skupom ponuđenih akcija. Odgovor mora imati propisani format; neispravni odgovori se odbacuju, a izvršava se opcija sa najviše glasova.
Ako nijedan model ne vrati upotrebljiv odgovor, malver čeka i pokušava ponovo, bez podrazumevanog izbora. Pre izvršavanja odluke, rezultat glasanja i obrazloženje modela šalju se na Discord kanal preko webhooka. I ukradeni podaci odlaze istim putem. Talos navodi da je ovo, prema njihovom saznanju, prvi javno dokumentovan Windows implant koji odluke komandno-kontrolnog kanala prepušta AI modelima.
Šta rade ponuđene akcije
Kada pobedi opcija krađe, malver istovremeno izdvaja memoriju procesa LSASS, kopira sačuvane lozinke iz pregledača Chrome, Edge i Firefox, kao i podatke iz MetaMask, Exodus i Ethereum novčanika. Opcija za ubacivanje koda koristi Early Bird APC injection, odnosno process hollowing ako ga model zatraži. Opcija za kretanje kroz sistem u javnoj verziji nema prateći kod, pa izbor te radnje nema efekat.
Za postojanost se koriste vrednost u Registry Run ključu trenutnog korisnika, zakazani zadatak i trajna WMI pretplata koja pokreće malver na svakih 60 sekundi. Nazivi Registry vrednosti i WMI elemenata oslanjaju se na temu Windows Update. Pre slanja, datoteke se kopiraju u C:\Windows\Temp\, šifruju, dele na delove od 1.900 bajtova i šalju na Discord brzinom od jednog dela u sekundi.
Signali za nadzor i odgovor
Talos preporučuje praćenje ponašanja, a ne samo blokiranje domena AI servisa, jer legitimni programi mogu koristiti DeepSeek, Mistral, Gemini, Discord ili OpenRouter. Mnogo je sumnjivija kombinacija obraćanja većem broju AI provajdera sa pristupom LSASS-u, injekcijom u suspendovane procese, novom WMI postojanošću ili Discord webhook saobraćajem sa istog računara.
Dodatni indikatori su slični zahtevi poslati različitim AI provajderima u kratkom roku i aktivnost koja se ponavlja nasumično na pet do 15 minuta. Talos je objavio Snort pravilo 1:66984 za prepoznavanje promptova, ali je za njegovu primenu verovatno potrebna TLS inspekcija. Objavljeni YARA obrazac je prvenstveno namenjen pretrazi podataka VirusTotal-a, dok korisnici CAIRN-a pravilo za CLOSEDQUORUM moraju dodati sami.
Za poslovne bezbednosne timove ključan zaključak je da koreliraju telemetriju krajnjih uređaja, mrežni saobraćaj i identitet procesa: pojedinačan kontakt sa AI servisom nije dovoljan signal, ali njegov spoj sa krađom akreditiva, injekcijom procesa, WMI mehanizmima i Discord prenosom zahteva hitnu proveru.