


Кампания Contagious Interview похитила $10,71 млн через фальшивый найм
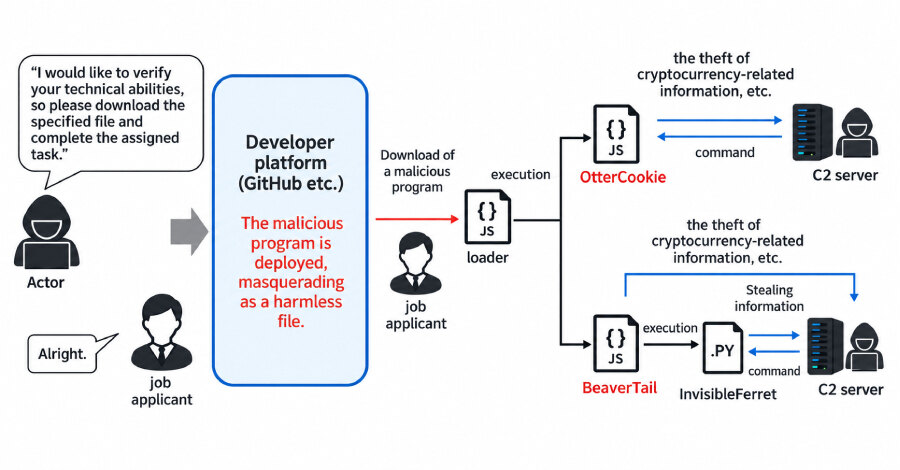
Кампания Contagious Interview, которую международные ведомства связывают с северокорейскими операторами WaterPlum, скомпрометировала не менее 30 тысяч устройств более чем в 100 странах. По оценке совместного предупреждения США, Японии, Австралии и Германии, злоумышленники получили средства или учётные данные более чем от 7 тысяч криптокошельков и похитили криптоактивы минимум на 10,71 млн долларов.
Собеседование как точка входа
Основные цели кампании — веб-дизайнеры, инженеры, разработчики и специалисты по криптовалютам, блокчейну и Web3. Операторы представляются потенциальными работодателями или рекрутерами и устанавливают контакт через социальные сети, включая LinkedIn, обещая выгодную вакансию.
После общения кандидату предлагают выполнить тестовое задание или пройти coding challenge. Именно этот этап запускает многошаговую цепочку заражения. В ней применялись семейства вредоносных программ BeaverTail, InvisibleFerret, FlexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy и StoatWaffle.
Полученный бэкдор используется для доставки троянов удалённого доступа, закрепления в системе и вывода данных. Ведомства подчёркивают, что успешное заражение позволяет атакующим не только похищать учётные данные и криптоактивы, но и проникать в организации, где работают выбранные разработчики, для шпионажа, кражи интеллектуальной собственности и дальнейшего перемещения по корпоративной среде.
Связь с северокорейской схемой IT-работников
Активность отслеживается под рядом названий, включая CL-STA-0240, DeceptiveDevelopment, Famous Chollima, UNC5342, Void Dokkaebi и WaterPlum. В предупреждении сказано, что WaterPlum и часть северокорейских IT-работников, известных как PurpleDelta или Wagemole, предположительно действуют в рамках 313-го генерального бюро департамента военной промышленности.
Исследователи отмечали пересечения двух кластеров: они использовали одни IP-адреса при доступе к «ноутбучным фермам» и при подаче заявок в японские криптовалютные биржи. В Японии выявили и ликвидировали одну из таких ферм, которой управлял посредник. Операторы также общались с разработчиками из США и Японии в онлайн-чатах, а посредники в разных странах помогали создавать и администрировать инфраструктуру для удалённого управления устройствами.
Вербовка посредников через Discord
Отдельно Silent Push обнаружила объявление в Discord-сервере Mouse Review. Предполагаемый северокорейский IT-работник искал жителей США, ЕС и Латинской Америки, готовых проходить собеседования от своего имени. Такая схема предназначена для обхода санкций, географических ограничений и KYC-проверок.
В объявлении посредникам обещали от 3 до 5 тысяч долларов, а также удалённую помощь во время live coding. Silent Push указывала на предложенное распределение дохода: 35% посреднику и 65% северокорейскому IT-работнику. Для компаний это означает, что найм технических специалистов требует отдельной проверки личности кандидата, происхождения тестовых материалов и среды, в которой запускаются присланные задания.
Практический вывод прост: тестовые проекты и ссылки от незнакомых рекрутеров не следует открывать на рабочих устройствах. Безопаснее использовать изолированную среду, подтверждать личность и организацию нанимающей стороны по независимым каналам и заранее определить процедуру эскалации для подозрительных контактов.