


Lažni intervjui ugrozili 30.000 uređaja i kripto novčanike
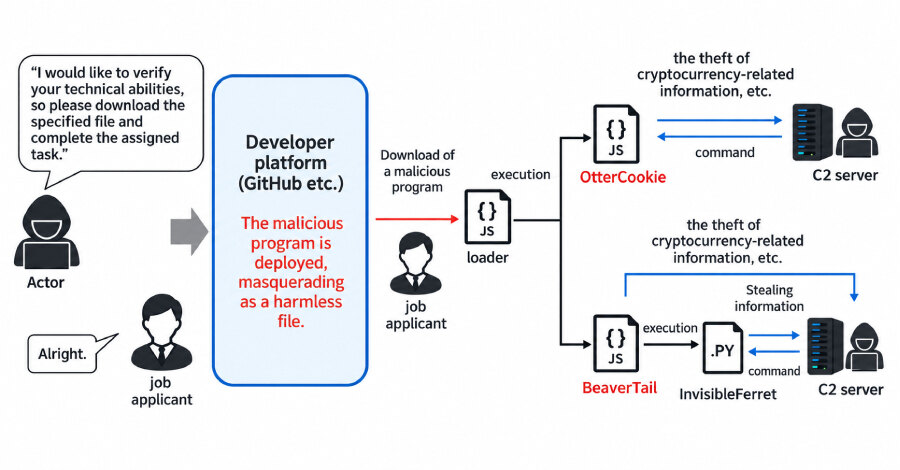
Kampanja Contagious Interview, povezana sa severnokorejskim akterima WaterPlum, kompromitovala je najmanje 30.000 uređaja u više od 100 zemalja i odnela najmanje 10,71 milion dolara u kriptovalutama sa više od 7.000 novčanika. Glavne mete bili su pojedinačni veb dizajneri, inženjeri i stručnjaci za kriptovalute, blokčejn i Web3 tehnologije.
Zajedničko upozorenje agencija Japana, SAD, Australije i Nemačke opisuje operaciju kao napade na tražioce posla: akteri ulaze u njihove računarske mreže, prikupljaju osetljive podatke i kradu kriptovalute. Šira bezbednosna zajednica istu aktivnost prati i pod nazivima DeceptiveDevelopment, Famous Chollima, UNC5342, Void Dokkaebi i WaterPlum.
Lažna ponuda za posao kao ulazna tačka
Kampanja je aktivna najmanje od 2022. godine. Napadači se na društvenim mrežama, uključujući LinkedIn, predstavljaju kao poslodavci ili regruteri i kandidatima nude unosne pozicije. Kada uspostave kontakt, traže da kandidat uradi test za posao ili programski zadatak.
Takav zadatak pokreće višefazni lanac infekcije. U njemu su zabeležene familije malvera BeaverTail, InvisibleFerret, FlexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy i StoatWaffle. Dobijeni pozadinski pristup potom se koristi za isporuku trojanaca za udaljeni pristup, trajno prisustvo i eksfiltraciju podataka.
Rizik se širi sa pojedinca na kompaniju
Uspešna infekcija ne završava se nužno krađom naloga ili novčanika kandidata. Agencije navode da ona akterima može otvoriti put u organizacije koje zapošljavaju ciljane programere, uz mogućnost špijunaže, krađe intelektualne svojine i bočnog kretanja kroz poslovno okruženje. Ukradene slike identifikacionih dokumenata mogu se koristiti i za lažno predstavljanje žrtava.
Upozorenje povezuje WaterPlum i deo severnokorejskih IT radnika, poznatih i kao PurpleDelta ili Wagemole, sa 313. generalnim biroom Odeljenja industrije municije. Klasteri su u pojedinim slučajevima koristili iste IP adrese pri pristupu farmama laptopova i prijavljivanju za pozicije u japanskim kripto-menjačnicama. U Japanu je identifikovana i ugašena jedna takva farma laptopova.
Posrednici i provere identiteta
Program lažnih IT radnika dopunjuje ovu aktivnost tako što pod lažnim identitetima pokušava da dobije poslove u zapadnim kompanijama. Silent Push je identifikovao oglas na Discord serveru Mouse Review koji traži posrednike iz SAD, Evropske unije i Latinske Amerike za komunikaciju i intervjue. Oglas je nudio posrednicima između 3.000 i 5.000 dolara, uz model podele prihoda od 35% za posrednika i 65% za severnokorejskog IT radnika.
Za poslovanje je ključna kontrola procesa zapošljavanja i tehničkih provera: zadatke za kandidate treba izdvojiti iz produkcionih sistema, pristup razvojnim resursima davati po principu najmanjih privilegija, a identitet kandidata i regrutera proveravati kroz nezavisne kanale. Time se smanjuje mogućnost da rutinski intervju postane početna tačka za kompromitovanje organizacije.