


В сервере Control Web Panel обнаружили скрытый Linux-бэкдор cwpdoor
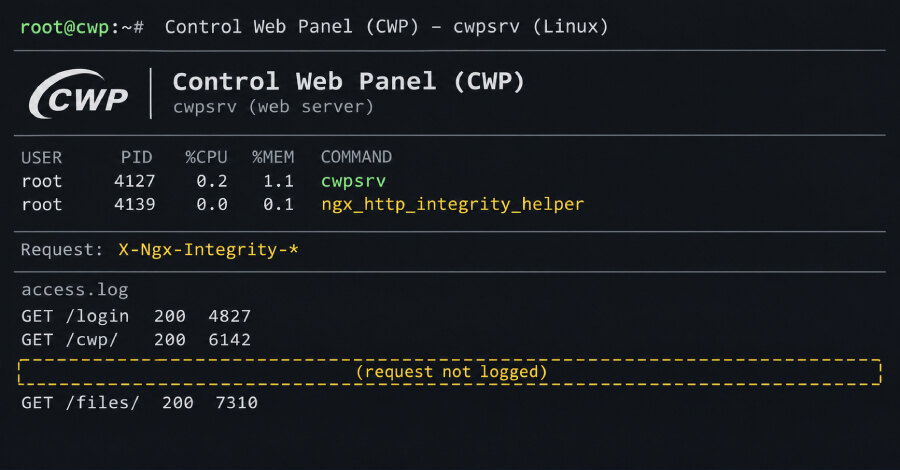
Исследователи XLab компании QiAnXin обнаружили бэкдор cwpdoor в веб-сервере cwpsrv, используемом панелью управления Linux-хостингом Control Web Panel (CWP). Вредоносные сборки рассчитаны на cwpsrv 1.15.10 и 1.24.0: они принимают команды через веб-запросы, а сами запросы не попадают в журналы доступа.
Подмена маскируется под обновление
XLab получила установочный shell-скрипт 29 июня. Он выдаёт себя за обновление, однако заменяет штатный бинарный файл cwpsrv модифицированной версией. Для такой установки необходимы права root, поэтому до запуска скрипта атакующие уже должны были получить полный контроль над сервером. Каким именно способом достигается этот доступ, исследователи не установили.
После замены файла установщик возвращает ему исходные временные метки. Поэтому стандартная проверка через ls или stat может не показать изменений. Сам бэкдор сохраняет обычное поведение веб-сервера до получения запроса со специальными заголовками, имена которых начинаются с X-Ngx-Integrity.
Если в этих заголовках переданы корректные метка времени и подпись, cwpsrv запускает команду из запроса. Для взаимодействия вредоносная версия использует Unix-сокет ngx_http_integrity_helper. В техническом примере XLab открытые сетевые порты выглядели штатно, а присутствие бэкдора выявила именно проверка сокета.
Признаки компрометации и действия администратора
Исследователи рекомендуют выполнить команду ss -axp | grep integrity: строка с ngx_http_integrity_helper указывает на возможное заражение. Также следует просмотреть процессы командой ps aux | grep cwpsrv и проверить бинарник через strings /usr/local/cwpsrv/bin/cwpsrv | grep X-Ngx-Integrity. Неожиданные процессы-помощники cwpsrv и такие заголовки служат индикаторами компрометации.
Отдельно XLab опубликовала контрольные суммы MD5 установочного скрипта cwpsrv_update.sh и заражённых сборок cwpsrv, а также IP-адрес сервера загрузки. Архив с копией бэкдора 30 сентября был отправлен на VirusTotal из Бразилии. XLab считает это признаком наличия реальных жертв, но число затронутых серверов не называет.
В том же архиве находился Ebury — бэкдор OpenSSH и похититель учётных данных, известный как минимум с 2009 года. Связь между Ebury и cwpdoor не подтверждена: XLab допускает, что оба инструмента на одном сервере могли оставить разные атакующие. Контекст Linux-руткитов и скрытных атак на инфраструктуру показывает Linux-руткиты и скрытные атаки на инфраструктуру необходимость проверять не только сетевые порты, но и процессы, сокеты и целостность исполняемых файлов.
Как восстановить сервер
При подтверждённом заражении XLab советует восстановить исходный cwpsrv из резервной копии в каталоге /usr/local/cwpsrv/bin: её имя начинается с cwpsrv.prev- и заканчивается датой и временем. Однако установщик может удалить временные файлы и резервную копию после успешной подмены, поэтому этот вариант доступен не всегда.
Затем необходимо обновить CWP до актуальной версии и убедиться, что команда проверки сокета не возвращает результат. Все учётные данные панели следует сменить, поскольку бэкдор способен выполнять произвольные команды. Для бизнеса практический вывод однозначен: такой сервер нужно считать полностью скомпрометированным и обследовать его на другие угрозы.