


CWP bekdor skriva izvršavanje komandi van pristupnih logova
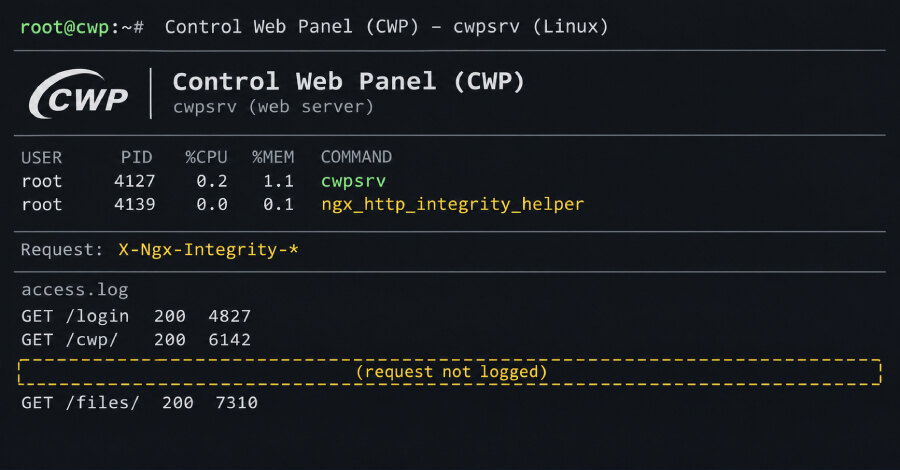
Istraživači QiAnXin XLab-a otkrili su cwpdoor, bekdor ugrađen u izmenjeni web server cwpsrv koji koristi Control Web Panel (CWP), besplatan panel za upravljanje Linux hosting serverima. Installer se predstavlja kao ažuriranje i podržava samo verzije cwpsrv 1.15.10 i 1.24.0, dok je za njegovu instalaciju potreban root pristup na serveru.
Najvažnija posledica je prikriveno izvršavanje komandi: napadač šalje zahtev web serveru, a odgovarajući zahtevi ne pojavljuju se u njegovim pristupnim logovima. XLab još ne zna kako napadači stiču početni root pristup, niti navodi broj zaraženih servera.
Izmenjeni cwpsrv aktivira se posebnim zaglavljima
Tehnička analiza pokazuje da cwpdoor nije zaseban proces koji se jednostavno dodaje sistemu, već ponovo izgrađen binarni fajl cwpsrv sa dodatnim kodom. Program se ponaša kao uobičajeni server dok ne primi zahtev sa ispravnim vremenskim žigom i potpisom u prilagođenim HTTP zaglavljima čiji nazivi počinju sa X-Ngx-Integrity.
Kada su uslovi ispunjeni, bekdor izvršava komandu prenetu zahtevom. Pri zameni legitimnog fajla installer vraća originalne datume fajla, pa standardne provere naredbama ls i stat mogu pokazati da se fajl nije menjao. U trenutku provere XLab-a, analizirani uzorak nije imao detekciju među 63 VirusTotal motora.
XLab je 29. juna zabeležio shell skriptu cwpsrv_update.sh, koja se predstavlja kao ažuriranje. Arhiva sa kopijom bekdora poslata je na VirusTotal iz Brazila 30. septembra, što istraživači tumače kao pokazatelj da žrtve već postoje u realnim okruženjima.
Provera i odgovor na incident
Prvi indikator je Unix socket koji koristi bekdor. Komanda ss -axp | grep integrity može otkriti naziv ngx_http_integrity_helper; XLab je ovaj trag pronašao i na sistemu čija lista otvorenih portova nije pokazivala odstupanja. Dodatne provere su ps aux | grep cwpsrv za neočekivane pomoćne procese i strings /usr/local/cwpsrv/bin/cwpsrv | grep X-Ngx-Integrity za tragove zaglavlja u binarnom fajlu.
Objavljeni indikatori kompromitacije obuhvataju MD5 vrednosti za installer i obe izmenjene verzije cwpsrv, kao i IP adresu 136.0.141[.]71 sa koje su preuzimani fajlovi. Dodatni kontekst pruža Linux pretnji koje zahtevaju proveru integriteta sistema kroz primere Linux pretnji koje zahtevaju proveru integriteta sistema, a ne samo mrežnih portova.
Ako se infekcija potvrdi, preporučeno je vratiti originalni cwpsrv iz rezervne kopije u direktorijumu /usr/local/cwpsrv/bin, ako ona postoji, zatim ažurirati panel i proveriti da komanda za socket ne vraća rezultat. Potrebno je promeniti sve pristupne podatke za panel i ceo server tretirati kao kompromitovan, jer bekdor može izvršiti proizvoljnu komandu i instalaciona skripta može ukloniti rezervnu kopiju nakon zamene.
Arhiva iz Brazila sadržala je i Ebury, OpenSSH bekdor i kradljivac pristupnih podataka aktivan najmanje od 2009. godine. XLab ne potvrđuje vezu između Eburyja i cwpdoor-a, pa poslovni zaključak ostaje jasan: nalaz cwpdoor-a zahteva forenzičku proveru celog hosta, rotaciju kredencijala i potvrdu integriteta servisnih binarnih fajlova.