


CyberXero применила Claude Code для атак на украинские организации
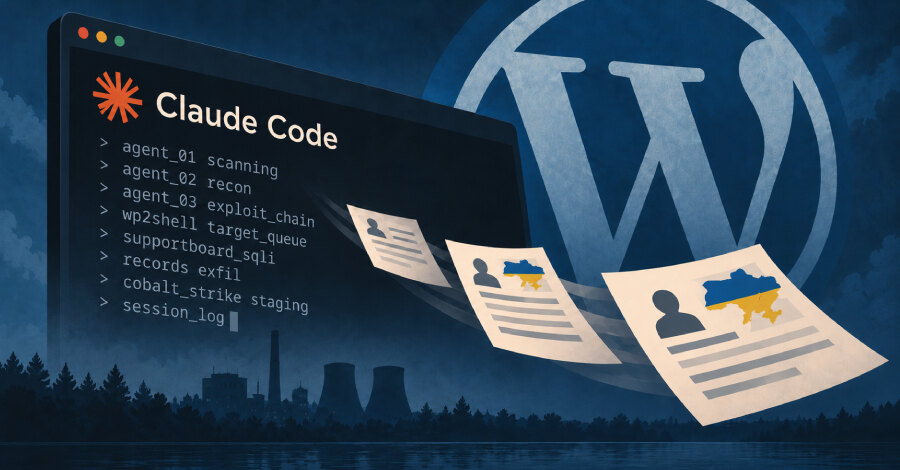
Группировка CyberXero похитила более 628 тыс. записей, связанных с гражданами Украины, в ходе кампании против WordPress-сайтов, интернет-магазинов и критической инфраструктуры. SOCRadar связывает активность с русскоязычным финансово мотивированным брокером первоначального доступа, действующим как минимум с июля 2026 года. В атаках применялись Claude Code, Cobalt Strike и набор из 51 специализированного ИИ-агента.
Исследователи подтвердили утечку у четырёх украинских организаций. Компрометации также зафиксированы в Польше, Китае и Нидерландах. Кампания продолжается, отмечает SOCRadar.
Два контура атак
Операция разделена на два направления. Первое — глобальная автоматизированная кампания против WordPress и e-commerce-платформ, нацеленная на получение доступа и платёжных данных. Второе — выборочные ручные атаки с глубокой разведкой украинских энергетических и коммунальных организаций, включая поставщика тепла в Харькове.
Для захвата WordPress-сайтов злоумышленники использовали известные уязвимости wp2shell, идентифицированные как CVE-2026-63030 и CVE-2026-60137, а также SQL-инъекцию CVE-2026-4815 в плагине Support Board. Анализ рабочей директории показал, что один автоматический запуск просканировал 4708 целей, подтвердил доступ к 429 административным панелям WordPress и развернул 32 веб-шелла за 61 секунду.
Как использовались ИИ-агенты
SOCRadar обнаружила операцию после того, как открытый каталог на сервере раскрыл рабочую директорию злоумышленника на Linux. В ней находились журналы ИИ-сессий, скрипты с токенами в открытом виде, наборы эксплойтов, результаты разведки, конфигурации агентов и похищенные данные.
Claude Code запускался на основной рабочей станции атакующего и координировал кластер из 51 агента для сканирования, построения цепочек эксплуатации, разведки и действий после проникновения. Отдельно открытый агент PentAGI, предназначенный для автономного пентестинга, был подключён через API ИИ-провайдера к Cobalt Strike Team Server для генерации полезной нагрузки и выполнения тестовых действий.
Оператор пытался обходить отказы модели с помощью смены контекста и перезапуска сессий, сообщая агенту, что работает в рамках авторизованного тестирования собственной инфраструктуры. При этом журналы содержат и сработавшие отказы: модель не согласилась установить бэкдор, отключить межсетевой экран, выполнить горизонтальное перемещение и развернуть веб-шелл, а также четырежды отказалась от сканирования с поддельным токеном владения.
Что проверить защитникам
Помимо WordPress и интернет-магазинов, CyberXero эксплуатировала доступные из интернета Redis-серверы; так были скомпрометированы две китайские организации. Владельцам WordPress, Magento и PrestaShop, а также публичных Redis-инстансов стоит проверить появление посторонних администраторов WordPress, веб-шеллов WSO и неожиданных записей в файле ~/.ssh/authorized_keys на Redis-хостах.
Этот случай показывает, что автоматизация с ИИ сокращает время между поиском цели и развёртыванием средств доступа, но не отменяет базовых мер защиты. Для бизнеса практический приоритет — своевременно закрывать известные уязвимости, ограничивать публичный доступ к административным интерфейсам и Redis, а также регулярно проверять признаки несанкционированного доступа.