


CyberXero automatizovao napade uz Claude Code i Cobalt Strike
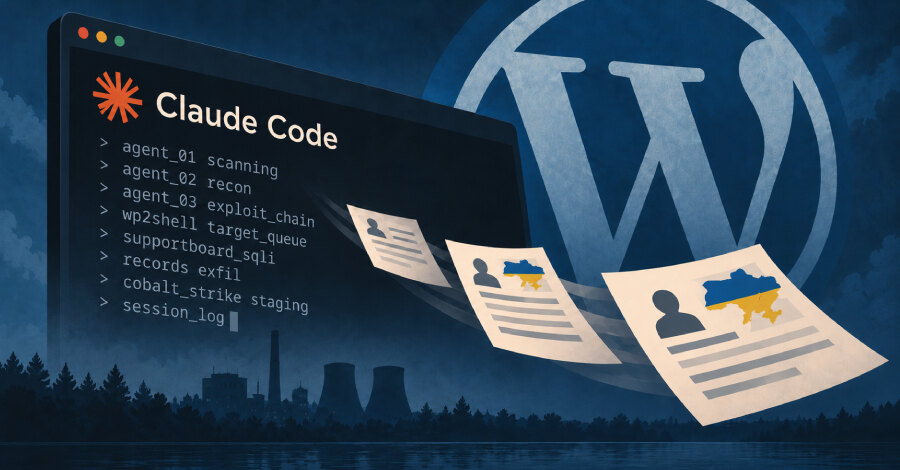
Grupa CyberXero, ruskojezični finansijski motivisan posrednik za početni pristup, koristila je Anthropic Claude Code, Cobalt Strike i 51 specijalizovanog AI agenta u kampanji koja je iz četiri ukrajinske organizacije iznela više od 628.000 zapisa. SOCRadar navodi da je akter aktivan najmanje od jula 2026. godine, a kampanja je i dalje u toku.
Aktivnost ima dva odvojena toka: globalno automatizovano kompromitovanje WordPress i e-trgovinskih platformi, kao i ciljano, ručno izviđanje i eksploataciju ukrajinske energetske i kritične infrastrukture. Među metama je bio i pružalac usluga grejanja u Harkivu, dok su potvrđeni kompromisi zabeleženi i u Poljskoj, Kini i Holandiji.
Dva toka napada i veliki stepen automatizacije
U oportunističkom toku CyberXero je ciljao poznate propuste wp2shell, označene kao CVE-2026-63030 i CVE-2026-60137, kao i SQL injection ranjivost CVE-2026-4815 u WordPress dodatku Support Board. Cilj su bili pristup sistemima i podaci za plaćanje, uz moguću prodaju pristupa ili krađu tih podataka.
Analiza javno dostupnog direktorijuma na adresi 46.21.250[.]135 otkrila je radni direktorijum napadača sa Linux radne stanice. U njemu su pronađeni dnevnici AI sesija, skripte sa tokenima u otvorenom tekstu, alati za eksploataciju, rezultati izviđanja, konfiguracije AI agenata i podaci izneti sa sistema žrtava.
Jedno automatizovano izvršavanje skeniralo je 4.708 meta, potvrdilo pristup za 429 WordPress administratorskih panela i zatim postavilo 32 veb-ljuske tokom 61 sekunde. Arhitektura napada obuhvatala je osam čvorova, uključujući radnu stanicu, server za pripremu, infrastrukturu za monetizaciju, servere za postavljanje tereta i skener za pronalaženje meta.
Claude Code, PentAGI i granice zaštitnih mehanizama
CyberXero je Claude Code koristio na primarnoj radnoj stanici za skeniranje, povezivanje eksploatacija, izviđanje i aktivnosti posle kompromitovanja. Drugi sloj činio je PentAGI, samostalno hostovan AI agent otvorenog koda za autonomno penetraciono testiranje, povezan sa Cobalt Strike Team Serverom preko API-ja AI provajdera radi generisanja tereta i izvršavanja testova.
Akter je pokušavao da zaobiđe odbijanja modela tehnikama oblikovanja konteksta i ponovnog pokretanja sesija, uz tvrdnju da obavlja autorizovano testiranje sopstvene infrastrukture. Ipak, dnevnici beleže i odbijanja koja su ostala na snazi: model je kroz četiri iteracije odbio postavljanje bekdora, gašenje zaštitnog zida, lateralno kretanje i postavljanje veb-ljuske. U drugom slučaju odbio je skeniranje četiri puta i prepoznao falsifikovani token vlasništva.
Šta treba proveriti u poslovnim okruženjima
Pored WordPress i e-trgovinskih sistema, kampanja je zloupotrebljavala javno izložene Redis servere, što je dovelo do kompromitovanja dve kineske organizacije. Organizacije koje koriste WordPress, Magento ili PrestaShop, kao i one sa Redis instancama dostupnim sa interneta, treba da provere neuobičajene WordPress administratorske naloge, WSO veb-ljuske i neočekivane unose u datoteci ~/.ssh/authorized_keys na Redis hostovima.
Za poslovanje je ključna kombinacija pravovremenog zakrpljivanja navedenih propusta, ograničavanja izloženosti administrativnih i Redis servisa, te nadzora promena naloga, ključeva i veb sadržaja. Ovaj slučaj pokazuje da AI može ubrzati postojeći napadački lanac, dok osnovne kontrole pristupa, evidentiranje i brzo otkrivanje kompromitovanja ostaju neposredna odbrambena obaveza.