


Атака DDRop нарушает защиту конфиденциальных ВМ Intel и AMD
Исследователи KU Leuven, ETH Zurich, Durham University и Google представили аппаратную атаку DDRop, затрагивающую Intel TDX, Intel Scalable SGX и AMD SEV-SNP. Небольшой перехватчик для шины DDR5 стоимостью около 159 долларов способен выборочно отменять записи в память, из-за чего процессор читает старые зашифрованные данные как актуальные.
Для реализации атаки злоумышленнику требуется уже контролировать программное обеспечение сервера и кратковременный физический доступ к машине. Перехватчик устанавливается между процессором и модулем памяти; авторы отмечают, что монтаж занимает минуты, а дальнейшее управление возможно программно.
Как DDRop обходит защиту памяти
Конфиденциальные вычисления шифруют память, чтобы данные рабочей нагрузки оставались недоступны даже оператору облачной инфраструктуры. Однако для работы с большими объёмами памяти такие схемы не всегда проверяют свежесть содержимого: процессор может подтвердить корректность шифрования, но не определить, что вместо последней записи вернулось более раннее значение.
DDrop использует именно этот пробел. Устройство вызывает ошибку на командной шине при записи и одновременно блокирует сигнал, которым модуль памяти сообщает об ошибке. Модуль тихо отбрасывает команду, а процессор не получает уведомления и впоследствии считывает прежние данные.
Авторы называют DDRop первой активной атакой с перехватчиком, работающей на DDR5 с полной скоростью, и первой, нарушающей целостность актуальной системы Intel TDX. Более ранние эксперименты с DDR5, включая TEE.fail, были пассивными: они прослушивали шину и требовали её замедления. Атаки с изменением данных на DDR4 использовали другой приём, который новый формат команд DDR5 блокирует.
Последствия для TDX и SEV-SNP
В Intel TDX исследователи превратили отмену записей в контроль над защищённой виртуальной машиной. При создании таблиц страниц доверенная прошивка записывает пустые элементы; если эти записи отбросить, в памяти остаются заранее подготовленные атакующим значения. Это позволяет сопоставить память атакующей ВМ с произвольным физическим адресом.
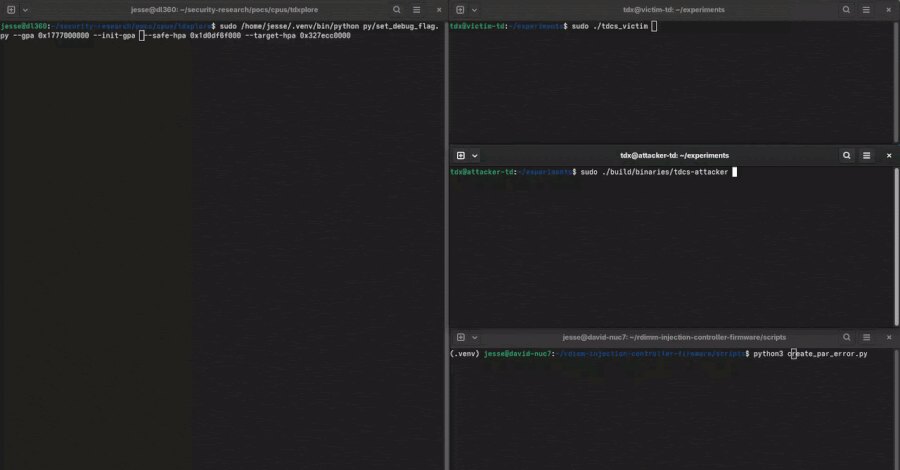
В лаборатории команда прочитала закрытую память целевой ВМ, включила ей режим отладки и скопировала память в открытом виде, после чего восстановила исходные данные. Также исследователи изменили измерение запуска, используемое при удалённой проверке состояния ВМ. Чтение чужой памяти и включение отладки были показаны в стандартном режиме TDX logical integrity; необязательный режим cryptographic integrity, по оценке авторов, блокирует эту часть сценариев.
Для AMD SEV-SNP результат уже: при перемещении страниц удалось скопировать содержимое одной страницы жертвы в другую. Все три затронутые технологии используют шифрование памяти без проверки свежести. Intel Client SGX не подвержена этому механизму благодаря аппаратному дереву целостности, а конфиденциальные GPU NVIDIA не подходят для установки перехватчика, поскольку их память находится внутри корпуса чипа.
Что это означает для облачной эксплуатации
Intel TDX, Scalable SGX и AMD SEV-SNP доступны у AWS, Microsoft Azure и Google Cloud. Работа не доказывает компрометацию этих сервисов: авторы не нашли свидетельств применения DDRop вне лаборатории. Но она показывает, что физически установленное недорогое устройство может подорвать модель защиты, на которую опираются конфиденциальные нагрузки.
Простого обновления ПО для устранения причины нет: для полной защиты потребуется новое оборудование шифрования памяти с проверкой целостности и свежести. Программные меры могут лишь усложнить атаку — ограничить используемые функции управления памятью, проверять выполнение критических записей и искать перехватчик при загрузке. Для бизнеса практический вывод состоит в необходимости включать физическую защиту серверов, контроль поставок и доступа персонала в модель риска при размещении конфиденциальных ВМ.