


Захват реестров .gh, .sl и .as привёл к выпуску сертификатов Google
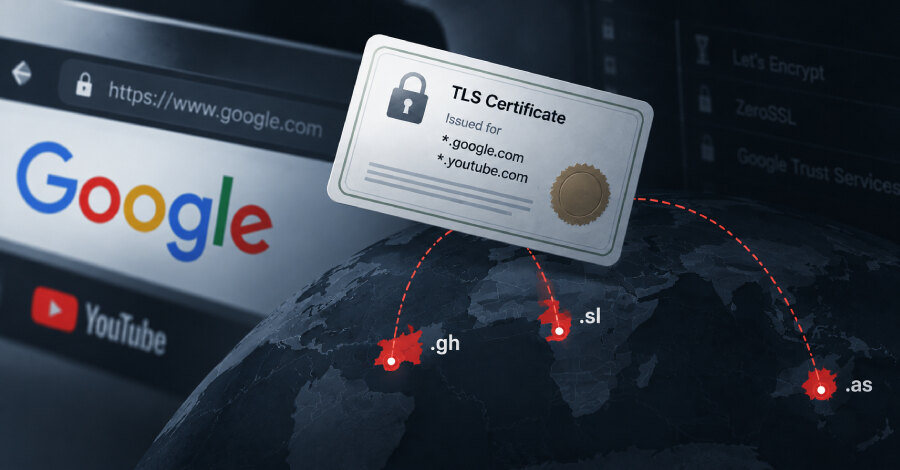
Злоумышленники скомпрометировали реестры национальных доменов .gh, .sl и .as и получили несанкционированные HTTPS-сертификаты для имён Google и YouTube. Google сообщила, что её собственные системы не были взломаны, а в журналах Certificate Transparency обнаружено как минимум 12 сертификатов для семи доменов, выпущенных с 22 по 27 сентября.
Речь идёт о доменах в зонах Ганы, Сьерра-Леоне и Американского Самоа, включая google.com.gh, google.sl и google.as. Сертификат, полученный при контроле домена, потенциально позволяет выдавать поддельный сайт за настоящий в зашифрованном соединении и перехватывать передаваемые пользователем данные.
Как были получены сертификаты
Для выпуска доменно-валидируемого сертификата заявитель должен подтвердить контроль над доменом, например через DNS-запись. По версии Google, атакующие во время захвата меняли авторитетные DNS-записи реестров. Компания не видит оснований считать, что удостоверяющие центры нарушили процедуру: проверка владения доменом прошла на подменённых данных DNS.
Из 12 найденных сертификатов 11 выпустил Let’s Encrypt, ещё один — ZeroSSL. Они появились в публичных журналах Certificate Transparency в разные дни: для .gh 22 сентября, для .sl 25 сентября и для .as 27 сентября. Let’s Encrypt подтвердил, что сертификаты для Google и YouTube были выпущены и затем отозваны.
Google не назвала атакующих, способ компрометации реестров и не сообщила, применялись ли сертификаты для подмены сайтов или чтения пользовательских данных. Компания также указала, что журналы CT содержат признаки атак против других организаций, однако их имена не раскрыла.
Блокировка в Chrome и ограничения защиты
Chrome добавил обнаруженные сертификаты Google в CRLSet — механизм экстренного блокирования сертификатов. Google параллельно обратилась к удостоверяющим центрам для отзыва, что важно для браузеров и приложений, не использующих CRLSet. К 7 октября Cert Spotter показывал все 12 сертификатов как отозванные.
Разрыв между первой записью в журнале и отзывом составил от примерно полутора суток до почти недели. Google предупредила, что анализ сложных DNS-захватов не гарантирует выявления всех затронутых доменов, а блокировка в Chrome не обеспечивает надёжную защиту пользователей других браузеров.
Контекст DNS-рисков дополняет атаки на DNS среди корпоративных угроз, где атаки на DNS были отмечены среди затронувших компании угроз. В текущем случае ключевым звеном стала возможность временно подтвердить контроль над доменом через изменённые записи.
Что следует проверить владельцам доменов
Google рекомендует мониторить Certificate Transparency для всех доменов, включая неиспользуемые и региональные варианты. Владельцам имён в .gh, .sl и .as следует отдельно проверить недавние записи о сертификатах, которые они не запрашивали, и сообщить о них выдавшему центру сертификации.
Также компания советует публиковать строгую CAA-запись, указывающую разрешённые удостоверяющие центры. Такая запись не остановит выпуск сертификата во время активного захвата DNS: атакующий может удалить её или подменить. Но после возврата контроля над DNS CAA помогает пресечь повторное использование уже проведённой проверки домена для новых сертификатов.
Для бизнеса практический вывод состоит в том, что защита DNS должна сопровождаться постоянным контролем журналов CT и строгими правилами CAA. Эти меры не заменяют безопасность реестра, но позволяют быстрее заметить несанкционированный выпуск и ограничить его последствия после восстановления управления доменом.