


Otmica ccTLD registara dovela do spornih Google sertifikata
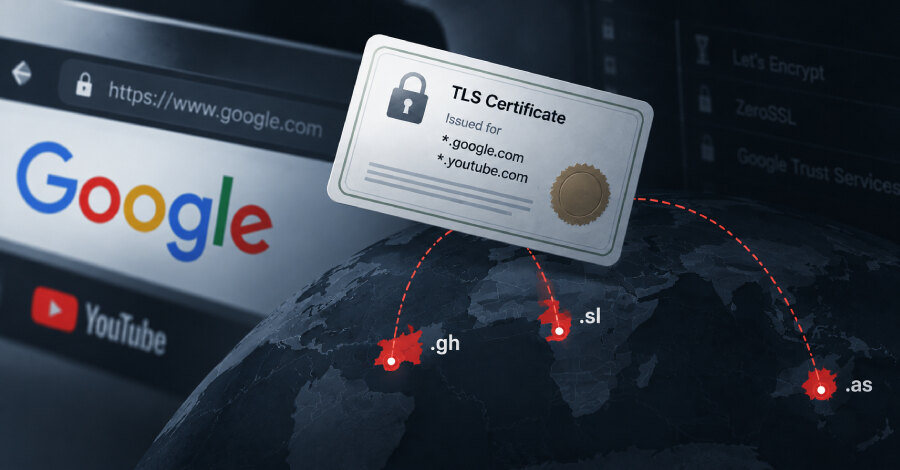
Napadači su kompromitovali registre nacionalnih domena .gh, .sl i .as i pribavili najmanje 12 neovlašćenih HTTPS sertifikata za nazive povezane sa Googleom i YouTubeom. Google je 6. oktobra saopštio da njegovi sistemi nisu bili probijeni, dok su sertifikati evidentirani od 22. do 27. septembra i potom opozvani.
Rizik je obuhvatio domene u Gani, Sijera Leoneu i Američkoj Samoi. Sertifikat izdat tokom preuzimanja DNS kontrole mogao bi napadaču da omogući predstavljanje kao stvarni sajt preko šifrovane veze i presretanje privatnih podataka koje korisnik šalje.
DNS promena kao put do validnog sertifikata
Autoriteti za sertifikate izdaju sertifikat nakon provere da podnosilac zahteva kontroliše domen, što se često potvrđuje kroz DNS zapis. Google navodi da su napadači tokom otmica promenili autoritativne DNS zapise. Kompanija nema razlog da smatra da su sertifikaciona tela postupila pogrešno u okviru uobičajene provere kontrole domena.
Javni Certificate Transparency zapisi pokazuju sertifikate za sedam Google i YouTube domena. Let’s Encrypt je izdao 11, a ZeroSSL jedan sertifikat. Među obuhvaćenim nazivima bili su google.com.gh, google.sl, google.as i pripadajući wildcard nazivi. Za iste domene su raniji sertifikati, prema pregledanim zapisima od najmanje 10. septembra, dolazili od Google Trust Services.
Google je u Chromeu blokirao pronađene sertifikate putem CRLSet mehanizma i sarađivao sa izdavaocima na opozivu. Do 7. oktobra svih 12 sertifikata bilo je označeno kao opozvano. Dva sertifikata za .gh i sertifikat kompanije ZeroSSL opozvani su 26. septembra, dok je preostalih devet opozvano 1. oktobra.
Zašto blokada u browseru nije dovoljna
Chrome korisnici ne moraju da preduzimaju dodatne korake, ali Google upozorava da zaštita u browseru nije pouzdana za korisnike drugih pregledača i aplikacija. Kompanija nije objavila da li je neki od sertifikata iskorišćen za lažno predstavljanje Google sajta niti je navela napadače, način kompromitovanja registara ili potvrdu da su registri obezbeđeni.
Certificate Transparency podaci ukazuju i na druge potencijalno pogođene organizacije, uključujući globalne brendove i često korišćene internet servise, čija imena Google nije objavio. Rizik dodatno osvetljava DNS rizici i napadi na infrastrukturu kao primer koliko DNS sloj može postati meta napada sa širim posledicama.
Kontrole koje vlasnici domena mogu odmah proveriti
Google preporučuje nadzor CT logova za svaki domen u vlasništvu, uključujući parkirane domene i regionalne ccTLD varijante. Servisi za nadzor šalju upozorenje kada se izda sertifikat, pa vlasnici domena pod .gh, .sl i .as treba da provere nedavne unose koje nisu zatražili.
Druga mera je strogi CAA zapis, kojim se određuje koje sertifikaciono telo sme da izdaje sertifikate za domen. Google preporučuje vezivanje tog zapisa za sopstveni nalog kod sertifikacionog tela, kada je takva opcija podržana. CAA ne može sprečiti izdavanje sertifikata dok otmica DNS-a traje, jer napadač može ukloniti ili izmeniti zapis, ali dobija značaj po vraćanju DNS kontrole.
Nezatražen sertifikat treba prijaviti izdavaocu kroz Certificate Problem Report. Pravila CA/Browser Foruma nalažu da sertifikaciono telo istraži prijavu i dostavi prve nalaze u roku od 24 sata. Poslovni zaključak je da nadzor sertifikata, kontrola DNS-a i strogi CAA moraju biti zajednički deo upravljanja domenima, a ne oslanjanje samo na reakciju pregledača.