


Elementor исправил CSRF-уязвимость, позволявшую захватить WordPress-сайт
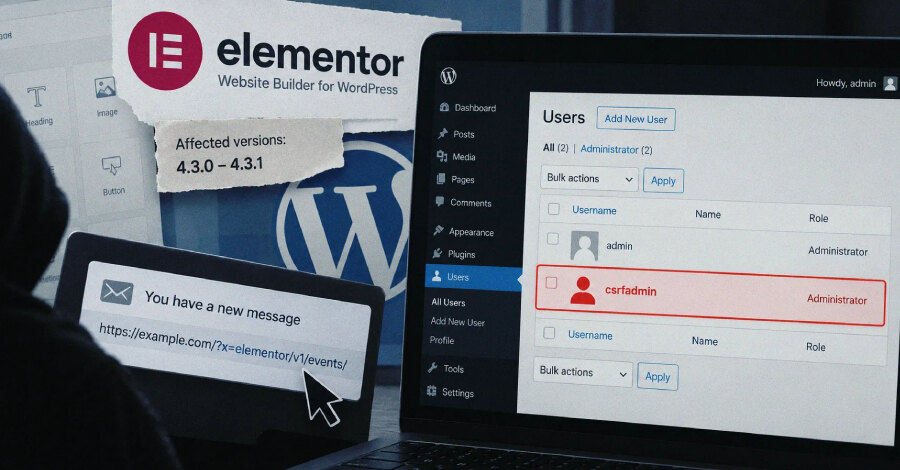
В плагине Elementor Website Builder для WordPress обнаружена CSRF-уязвимость высокой опасности с оценкой CVSS 8,8 из 10. Она затрагивает версии 4.3.0 и 4.3.1 и при переходе администратора по специально подготовленной ссылке позволяет неаутентифицированному атакующему создать собственную учётную запись администратора. Исправление выпущено в Elementor 4.3.2.
Elementor активен более чем на 10 млн сайтов WordPress. По статистике WordPress.org, две уязвимые версии были установлены более чем на 2 млн сайтов. Идентификатор CVE для ошибки пока не назначен.
Как работает атака
Проблема связана с модулем Editor Events. По данным Patchstack, он пропускал проверку защиты от межсайтовой подделки запроса для REST API-запросов с cookie-аутентификацией, когда в URI встречалась строка elementor/v1/events/.
URI включает и строку параметров, которую формирует автор ссылки. Поэтому атакующий мог добавить безобидно выглядящий параметр с этой строкой и отключить защиту для другого REST API-запроса. Обход распространялся не только на маршруты Elementor, но и на весь REST API сайта: встроенные маршруты WordPress и интерфейсы остальных установленных плагинов.
Для атаки не требовались JavaScript, отправка формы или подконтрольная злоумышленнику веб-страница. Достаточно было разместить обычную ссылку в письме, сообщении чата или комментарии и дождаться, пока её откроет пользователь WordPress с активной сессией. Если это администратор, запрос мог создать новую учётную запись с административными правами через маршрут управления пользователями.
Кому нужно обновиться
Ошибка затрагивает только Elementor 4.3.0 и 4.3.1. Более ранние релизы не содержат прокси Editor Events и этому дефекту не подвержены. Об уязвимости сообщил исследователь, использующий псевдоним Saggre; исправление появилось после ответственного раскрытия информации.
Владельцам сайтов следует обновить Elementor до версии 4.3.2 как можно скорее. После обновления стоит проверить список администраторов WordPress и удалить неизвестные учётные записи: при успешной атаке именно они дают злоумышленнику контроль над сайтом.
Что это означает для бизнеса
Риск возникает не из-за сложной эксплуатации сервера, а из-за перехода авторизованного администратора по ссылке. Организациям важно оперативно устанавливать обновления плагинов, ограничивать административные права и регулярно контролировать состав привилегированных аккаунтов. В этом случае обновление Elementor и проверка администраторов закрывают описанный сценарий захвата сайта.