


Elementor zakrpio CSRF propust koji omogućava preuzimanje WordPress sajta
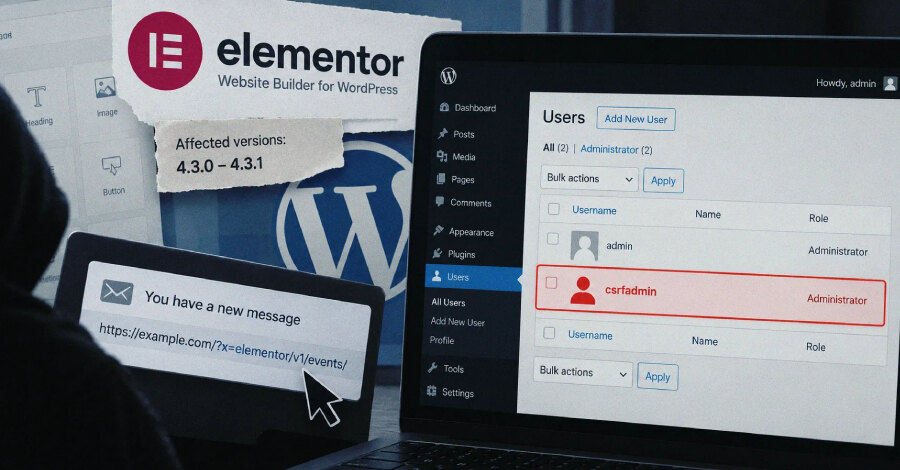
Elementor Website Builder za WordPress zakrpio je CSRF ranjivost ocenjenu sa CVSS 8,8 od 10, koja pogađa isključivo verzije 4.3.0 i 4.3.1. Neautentifikovani napadač mogao je da navede prijavljenog WordPress administratora da klikne na posebno pripremljen link, a zatim da preko njegovih ovlašćenja kreira dodatni administratorski nalog i preuzme kontrolu nad sajtom.
Ispravka je objavljena u Elementoru 4.3.2. Dodatak je aktivan na više od 10 miliona WordPress sajtova, dok su dve pogođene verzije prema podacima WordPress.org instalirane na više od dva miliona sajtova. Istraživač pod pseudonimom Saggre prijavio je problem, koji još nema dodeljen CVE identifikator.
Kako se zaobilazi CSRF zaštita
Patchstack je utvrdio da uzrok leži u modulu Editor Events. On je preskakao CSRF zaštitu za REST API zahteve autentifikovane kolačićima kad god se doslovni niz elementor/v1/events/ pojavi bilo gde u URI-ju zahteva.
Ključni detalj je to što URI obuhvata i deo sa parametrima upita. Napadač je zato mogao da doda naizgled bezopasan parametar koji sadrži taj niz i tako navede bilo koji REST API zahtev da preskoči zaštitu. Obuhvaćene su rute WordPress jezgra, ali i REST rute svih drugih dodataka instaliranih na istom sajtu.
Napad ne zahteva JavaScript, slanje obrasca niti stranicu pod kontrolom napadača. Dovoljan može biti običan link postavljen u e-poruci, poruci za ćaskanje ili komentaru. Kada ga otvori prijavljeni korisnik, njegov nalog izvršava REST API radnje za koje već ima dozvole.
Posledice za administratore i timove
Na podrazumevanoj WordPress instalaciji administrator koji otvori takav link može nenamerno da kreira novi administratorski nalog za napadača preko rute /wp/v2/users. Sa tim nalogom napadač dobija administrativni pristup sajtu, bez potrebe da prethodno sazna lozinku postojećeg administratora.
Verzije Elementora pre 4.3.0 nisu pogođene jer ne uključuju Editor Events proxy. To ne umanjuje potrebu za proverom okruženja, jer je rizik vezan upravo za kratko izdanje 4.3.0 i 4.3.1 koje je široko instalirano.
Praktični koraci
- Ažurirajte Elementor na verziju 4.3.2 ili noviju.
- Proverite listu WordPress korisnika i administratorskih naloga radi otkrivanja neočekivanih naloga.
- Ograničite otvaranje nepouzdanih linkova u sesijama sa administratorskim privilegijama.
- Uspostavite redovan proces praćenja verzija dodataka i hitnih bezbednosnih zakrpa.
Za poslovanje je najvažnije da se ažuriranje ne odlaže: zakrpa uklanja konkretan propust, a provera administratorskih naloga pomaže da se utvrdi da li je pristup sajtu već mogao biti promenjen.