


Island обнаружила 186 доменов-двойников AI-сервисов с вредоносными редиректами
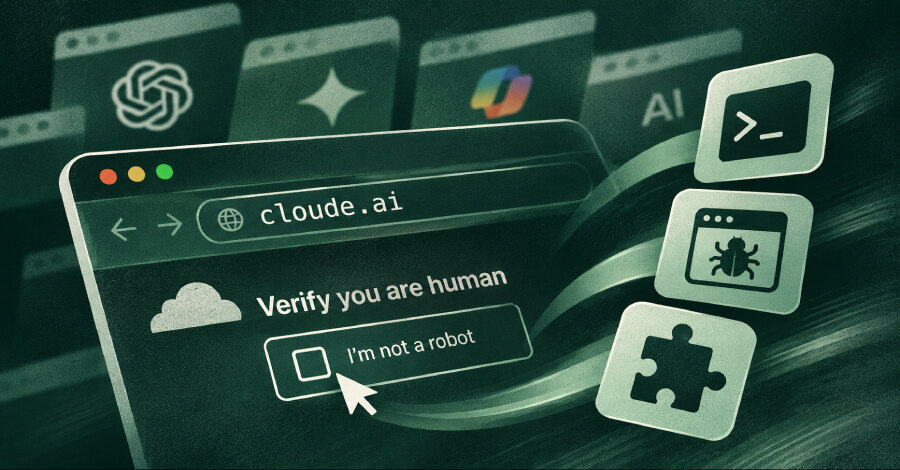
Компания Island обнаружила 186 поддельных доменов, имитирующих 27 AI-брендов, включая Anthropic Claude, OpenAI ChatGPT, Google Gemini, Microsoft Copilot и Perplexity. Кампания получила название TypoPrompting: переход на адрес с опечаткой может привести к приманке ClickFix, браузерному вредоносному ПО Net Guard либо расширению для перехвата поисковых запросов.
Три сценария после опечатки в адресе
Первый маршрут ведёт через припаркованную страницу и цепочку перенаправлений к фальшивой проверке Cloudflare. До показа такой страницы скрипт собирает отпечаток браузера и публичный IP-адрес. На Windows жертве предлагают выполнить команду PowerShell из буфера обмена; для macOS встречаются указания запустить команду оболочки под видом обновления Terminal или системы безопасности.
Другой вариант — страницы с надписью Security Check. Восемь доменов-двойников Claude, DeepSeek, Copilot, ElevenLabs и Voice AI в итоге предлагают Net Guard. Программа выдаёт себя за сканер безопасности Wi‑Fi и DNS и совпадает по хешу MSIX с легитимным приложением с тем же названием.
Однако Island зафиксировала в Net Guard функции запуска JavaScript, контролируемого атакующим, изменения поисковой системы во время простоя пользователя, редактирования профилей браузера и установки произвольных расширений Chrome. Среди примеров поддельных адресов исследователи перечислили cloude[.]ai, chatlgpt[.]com, geimini[.]com, deepceek[.]com и copiot[.]com.
Расширения меняют поисковый провайдер
Третий маршрут использует домен preplexity[.]ai, похожий на адрес Perplexity. Он перенаправляет посетителя на расширение Quick Search в Chrome Web Store. По оценке Island, расширению не нужны исполняемый JavaScript или заявленные разрешения для основной функции: его манифест заменяет поставщика поиска по умолчанию на find.flashysearches[.]com и отправляет запросы третьей стороне.
Quick Search входит в набор из 16 расширений, среди которых есть GPT for Chrome с заявленными 80 тыс. пользователей. Совокупно эти расширения насчитывали 972 тыс. заявленных пользователей на 3 ноября 2026 года. В рабочей среде поисковые запросы могут содержать внутренние имена хостов, данные о клиентах и проектах.
Что стоит проверить организациям
Island отмечает, что часть доменов, включая cloude[.]ai и cluade[.]ai, зарегистрирована ещё 13 июля 2023 года. Скрипт, собирающий отпечатки перед ClickFix-приманкой, работает на более широком наборе из 211 входных доменов: среди них есть имитации Scotiabank, Charles Schwab, Blue Cross Blue Shield, Verizon, ServiceNow и Microsoft Azure. Контекст цепочек ClickFix дополняет цепочки ClickFix в корпоративной среде, где показано, почему такие сценарии требуют отдельного контроля.
Практический вывод для бизнеса — сделать доступ к используемым AI-сервисам управляемым, а не зависящим от точности набора адреса. Организациям следует направлять сотрудников к проверенным адресам через закладки или корпоративные средства доступа и проверять браузерные расширения, которые меняют поисковый провайдер.