


Lažni AI domeni vode do ClickFix mamaca i otmice pretrage
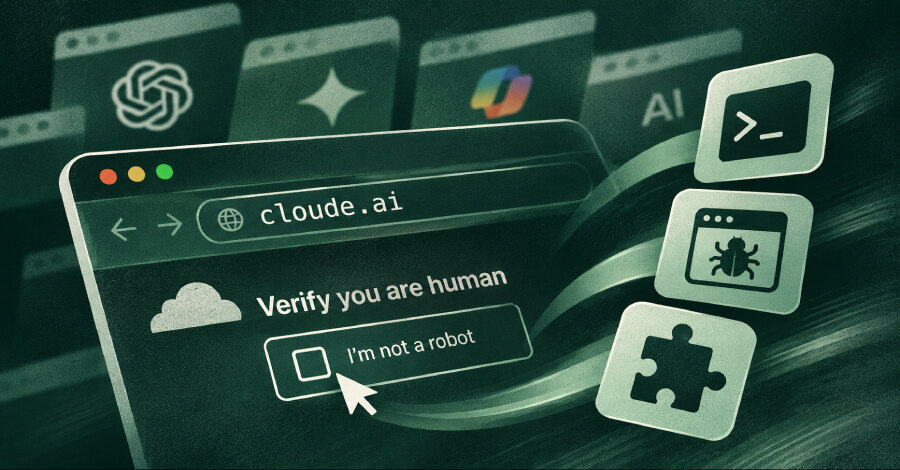
Istraživači kompanije Island identifikovali su 186 lažnih domena koji oponašaju 27 AI brendova, među kojima su Anthropic Claude, OpenAI ChatGPT, Google Gemini, Microsoft Copilot, DeepSeek i Perplexity. Kampanja, koju je Island nazvao TypoPrompting, usmerava posetioce na ClickFix mamce, malver Net Guard za otmicu pregledača i ekstenzije koje menjaju podrazumevanu pretragu.
Napad koristi domene koji se od stvarnih adresa razlikuju za jedno ili nekoliko slova. Primeri obuhvataju cloude[.]ai, cluade[.]ai, chatlgpt[.]com, geimini[.]com, deepceek[.]com i preplexity[.]ai. Pojedini domeni, poput cloude[.]ai i cluade[.]ai, registrovani su još 13. jula 2023. godine.
Tri puta od pogrešne adrese do kompromitovanog pregledača
Prvi tok napada vodi do ClickFix stranice. Parkirani domen pokreće lanac preusmerenja koji prikuplja javnu IP adresu i pravi otisak pregledača, a zatim prikazuje lažnu Cloudflare proveru. Na Windowsu žrtva dobija instrukciju da pokrene komandu iz međuspremnika u PowerShellu, dok macOS varijante nude navodna ažuriranja za Terminal ili bezbednost koja traže izvršavanje shell komande.
Island navodi da se skripta za proveru otiska pregledača pojavljuje na širem skupu od 211 ulaznih domena. Pored AI imitacija, među njima su i adrese nalik bankama, osiguravačima i poslovnom softveru, uključujući Scotiabank, Charles Schwab, Blue Cross Blue Shield, Verizon, ServiceNow i Microsoft Azure. Drugi mamac nudi arhivu uz uputstvo da se raspakuje i pokrene izvršna datoteka.
Net Guard i ekstenzije menjaju tok pretrage
Osam typosquat domena za Claude, DeepSeek, Copilot, ElevenLabs i Voice AI vodi na lažne stranice „Security Check“, sa kojih se isporučuje Net Guard. Aplikacija se predstavlja kao skener bezbednosti Wi-Fi i DNS mreže i deli MSIX heš sa legitimnom aplikacijom istog naziva, ali sadrži funkcije za pokretanje JavaScript koda pod kontrolom napadača.
Net Guard može da promeni podrazumevani pretraživač dok je korisnik neaktivan, izmeni profile pregledača i instalira proizvoljne Chrome ekstenzije. Treći tok vodi preko domena preplexity[.]ai do ekstenzije Quick Search u Chrome Web Store-u. Njena postavka pregledača preuzima podrazumevanog provajdera pretrage i upućuje ga na find.flashysearches[.]com, odakle se upiti šalju trećoj strani.
U poslovnom okruženju takvi upiti mogu sadržati interne nazive hostova, imena klijenata i detalje projekata. Quick Search pripada skupu od 16 ekstenzija, uključujući GPT for Chrome sa 80.000 korisnika; ukupan broj prijavljenih korisnika svih tih ekstenzija bio je 972.000 3. novembra 2026. godine. Rizik se nadovezuje na obrasce koje pokazuju lance ClickFix mamaca i korisničku radnju kroz lance ClickFix mamaca i njihovo oslanjanje na korisničku radnju.
Praktičan zaključak za organizacije
Kako AI alati postaju deo svakodnevnog rada, pristup poznatim servisima ne bi trebalo prepustiti tačnosti unosa adrese. Organizacije mogu da smanje izloženost korišćenjem sačuvanih zvaničnih veza, upravljanjem ekstenzijama pregledača i jasnim pravilom da se komande sa stranica za navodnu proveru nikada ne pokreću bez provere. Upravljana putanja do odobrenih AI servisa ograničava prostor u kojem jedna slovna greška postaje bezbednosni incident.