


ФБР изъяло домен Virtualine по делу о криминальном хостинге
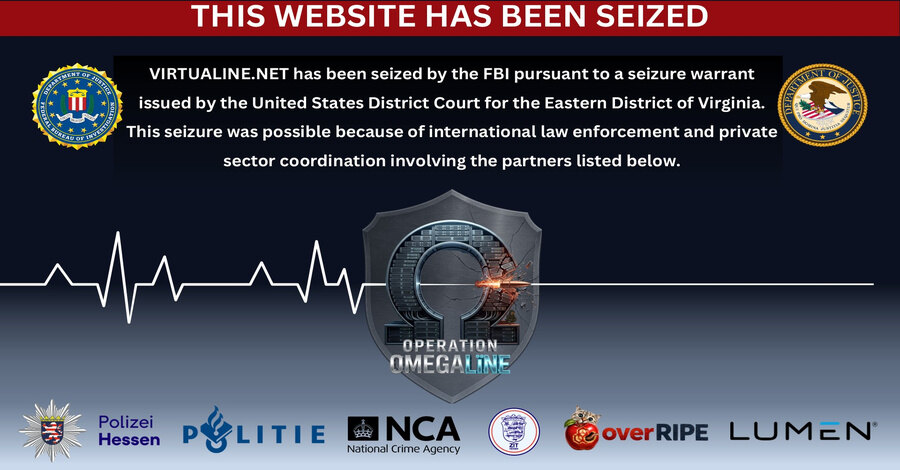
Министерство юстиции США сообщило об изъятии домена virtualine.net, связанного с bulletproof-хостинг-провайдером Virtualine. Ведомство считает, что сервис использовался для содействия преступной деятельности, включая распространение материалов сексуальной эксплуатации, публикацию интимных изображений без согласия и международное отмывание денег.
На странице домена размещено уведомление ФБР о скоординированной операции с международными правоохранительными органами и частными компаниями. В ней участвовали полиция земли Гессен, Национальная полиция Нидерландов, Национальное агентство по борьбе с преступностью Великобритании, OverRIPE и Lumen Technologies.
Какие претензии предъявлены Virtualine
Согласно судебным материалам, Virtualine работала также под названиями Secury, Massgod, Spamhouse, Lanedo и Omegatech. На криминальных форумах сервис рекламировал услуги для фишинга, кардинга, почтового спама и сканирования портов, заявляя при этом о запрете контента с участием детей и террористической активности.
Минюст США утверждает, что провайдер сознательно размещал ресурс, обозначенный в документах как Vendor 1. Этот форум позволял пользователям публиковать и продавать доступ к обнажённым, сексуализированным и откровенным изображениям и видео взрослых и несовершеннолетних. На площадке также продвигалась услуга взлома по заказу для получения доступа к чужим аккаунтам и незаконного получения интимных материалов.
В январе 2026 года, примерно через месяц после выделения Vendor 1 IP-адреса, Virtualine начала получать уведомления о запрещённом контенте на сервере, заявило ведомство. По версии следствия, сервис продолжил обслуживать инфраструктуру после сообщений правоохранителей Германии, Канады и Австралии, американского Национального центра по делам пропавших и эксплуатируемых детей и адвоката потерпевшей.
Платежи в Bitcoin и инфраструктурный риск
Virtualine принимала оплату, в том числе от Vendor 1, через Bitcoin без AML-проверок и конкретные некастодиальные адреса. Минюст США заявил, что часть средств от криминальных клиентов затем отмывалась для сокрытия происхождения денег.
Chainalysis отметила, что прямые переводы на некастодиальные Bitcoin-адреса позволяли клиентам платить без проверок на централизованных биржах. Аналитики связали ончейн-след Virtualine с широким набором киберпреступной экосистемы: операторами вымогательского ПО, инфраструктурой инфостилеров, русскоязычными форумами, нелегальными магазинами, мошенническими и фишинговыми адресами.
Ответ оператора и проблема смены сетей
Оператор Virtualine в открытом письме отверг утверждение о сознательном размещении материалов сексуальной эксплуатации детей. Он заявил, что запросы о взаимодействии по таким материалам обрабатывались в течение 24 часов, а отношения с клиентом, описанным как Vendor 1, были прекращены после выявления запрещённого контента.
Spamhaus Project в сентябре 2025 года сообщал о расширении операций Virtualine в автономную систему AS209800. Silent Push подчёркивала, что потеря одной автономной системы сама по себе не означает прекращения работы bulletproof-хостинга: критично, насколько быстро оператор получает новую ASN.
Для компаний этот случай показывает практическую ценность проверки поставщиков инфраструктуры: помимо стоимости и SLA стоит оценивать историю обработки abuse-жалоб, происхождение IP-ресурсов, платёжные механизмы и способность провайдера сохранять работу после сетевых ограничений.