


FBI zaplenio domen Virtualine zbog navoda o kriminalnom hostingu
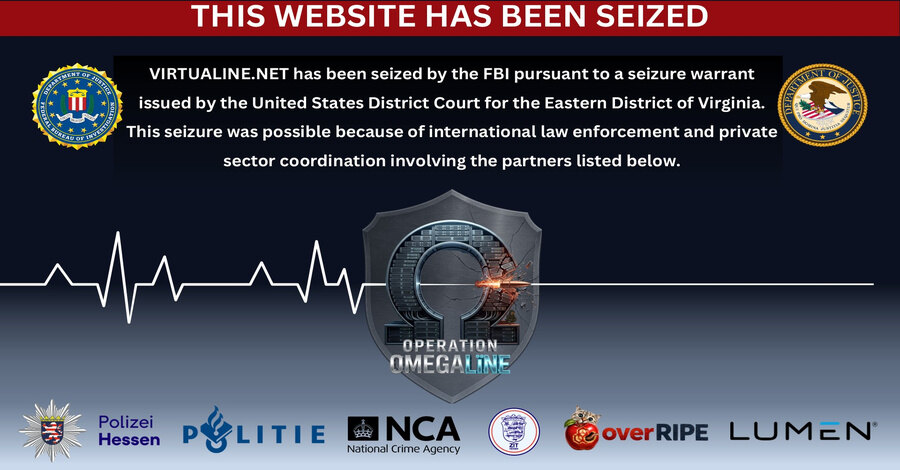
Federalni istražni biro SAD zaplenio je domen virtualine.net, povezan sa provajderom takozvanog bulletproof hostinga Virtualine, nakon postupka koji je objavilo Ministarstvo pravde SAD. U postupku se navode sumnje da je servis olakšavao kriminalne aktivnosti, uključujući distribuciju eksplicitnog materijala sa maloletnicima, objavljivanje intimnih snimaka bez pristanka i međunarodno pranje novca. Posetiocima domena sada se prikazuje obaveštenje FBI-ja o zapleni.
Međunarodna operacija i navodi iz sudskih dokumenata
U akciji su, pored FBI-ja, učestvovali policija nemačke pokrajine Hesen, holandski Nacionalni policijski korpus, britanska Nacionalna kriminalistička agencija, OverRIPE i Lumen Technologies. Virtualine je, prema sudskim dokumentima, koristio i nazive Secury, Massgod, Spamhouse, Lanedo i Omegatech.
Navodi se da je provajder na forumima za sajber-kriminal oglašavao infrastrukturu pogodnu za phishing, carding, neželjenu e-poštu i skeniranje portova. U martu je počeo da nudi dodatni plan zaštite koji je obećavao premeštanje infrastrukture klijenta na kompaniju bez formalne veze sa Virtualineom kada stigne zahtev organa reda.
Javno dostupni arhivski snimci pokazuju da su standardni paketi koštali od 19,99 dolara mesečno za jedan virtuelni CPU, 2 GB memorije i 30 GB skladišta, do 179,99 dolara za 24 vCPU-a i 64 GB memorije. Paketi optimizovani za procesor, memoriju ili skladište počinjali su od 21,99, a dostizali 379,99 dolara mesečno.
Hosting, prijave zloupotrebe i tokovi Bitcoina
Ministarstvo pravde SAD tvrdi da je Virtualine nastavio da hostuje forum označen kao Vendor 1 i nakon brojnih prijava iz Nemačke, Kanade i Australije, kao i od američkog Nacionalnog centra za nestalu i zlostavljanu decu i advokata jedne žrtve. U dokumentima se navodi i sumnja da je provajder sarađivao na uspostavljanju novog sajta za otpremanje i preuzimanje nezakonitog sadržaja nakon kupovine.
Uplate su prihvatane i u Bitcoinu preko određenih nehostovanih adresa novčanika. Chainalysis navodi da je takav model direktnog plaćanja kriminalnim korisnicima omogućavao da zaobiđu provere usklađenosti koje se obično sprovode na hostovanim menjačnicama. Ta kompanija je evidentirala izloženost Virtualinea različitim delovima sajber-kriminalnog ekosistema, uključujući operatere ransomwarea, infrastrukturu za krađu podataka, forume na ruskom jeziku, nezakonite prodavnice, prevare i phishing adrese.
Odgovor operatera i poslovna pouka
Operater Virtualinea je u otvorenom pismu odbacio tvrdnju da je servis svesno hostovao materijal seksualnog zlostavljanja dece. Naveo je da su zahtevi za saradnju u takvim slučajevima obrađivani u roku od 24 časa, da je odnos sa korisnikom opisanim kao Vendor 1 prekinut po identifikovanju zabranjenog materijala i da su podaci korisnika bezbedni.
Spamhaus Project je u septembru 2025. objavio da je Virtualine proširio rad na AS209800, dok je Silent Push upozorio da gubitak jednog autonomnog sistemskog broja sam po sebi ne znači prestanak rada bulletproof hostinga. Za kompanije je praktičan zaključak da pri izboru hosting partnera treba proveriti njegov odgovor na prijave zloupotrebe, kontinuitet mrežne infrastrukture i način prihvatanja uplata, jer tehnička dostupnost usluge ne govori sama po sebi o operativnom riziku.