


CISA добавила пять уязвимостей Flax Typhoon в каталог KEV
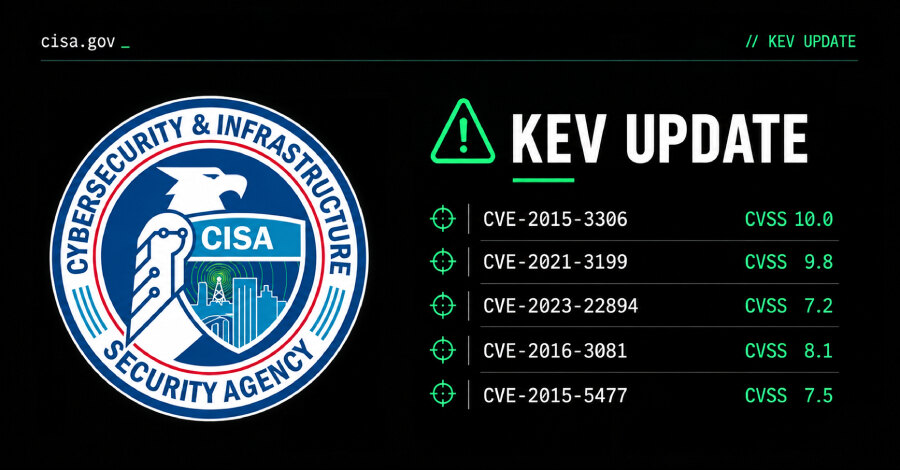
Агентство США по кибербезопасности и защите инфраструктуры CISA внесло в каталог Known Exploited Vulnerabilities пять уязвимостей, которые использовала связанная с Китаем группа Flax Typhoon. Федеральные ведомства США должны установить исправления или прекратить использование затронутых продуктов до 11 октября 2026 года.
В список вошли ошибки в ProFTPD, ONLYOFFICE Docs, Strapi, Apache Struts и ISC BIND. Самая высокая оценка критичности у CVE-2015-3306 в ProFTPD — 10 из 10 по CVSS: недостаточный контроль доступа позволяет удалённому атакующему читать и записывать произвольные файлы через команды site cpfr и site cpto.
Какие продукты затронуты
CVE-2021-3199 в ONLYOFFICE Docs имеет оценку 9,8. При использовании JSON Web Token уязвимость обхода каталогов через последовательность «/..» в параметре загрузки изображения может привести к удалённому выполнению кода.
В Apache Struts выявлена CVE-2016-3081 с оценкой 8,1. При включённом Dynamic Method Invocation командная инъекция через method:prefix позволяет удалённо выполнить произвольный код. В Strapi ошибка CVE-2023-22894 с оценкой 7,2 даёт атакующему, уже получившему доступ к панели администратора, возможность раскрыть конфиденциальные сведения о пользователях через фильтр запросов.
Пятая проблема — CVE-2015-5477 в ISC BIND с оценкой 7,5. Удалённый злоумышленник может вызвать отказ в обслуживании с помощью TKEY-запросов из-за достижимой проверки утверждения.
Контекст кампании
Обновление KEV вышло одновременно с совместным предупреждением Австралии, Канады, Японии, Новой Зеландии, Испании, Великобритании и США. Документ связывает атаки с китайской компанией Integrity Technology Group и описывает использование восьми уязвимостей для первоначального доступа к организациям и сбора конфиденциальных данных.
Оставшиеся три уязвимости уже присутствовали в KEV: Shellshock в GNU Bash (CVE-2014-6278), ошибка чтения файлов в Ivanti Pulse Connect Secure (CVE-2019-11510) и уязвимость удалённого выполнения кода в GitLab Community и Enterprise Edition (CVE-2021-22205).
В описанных операциях применялись средства сканирования, межсайтовый скриптинг и подбор паролей к серверам Microsoft Exchange. Для закрепления использовалось VPN-программное обеспечение, а для вывода электронных писем и учётных данных — скрипты.
Что проверить организациям
CISA подчёркивает, что связанные с китайским правительством акторы продолжают закрепляться в сетях критической инфраструктуры, включая системы операционных технологий. Практический приоритет для компаний — проверить наличие перечисленных продуктов во внешнем контуре, сопоставить версии с бюллетенями поставщиков и безотлагательно установить доступные исправления или вывести уязвимые системы из эксплуатации.