


CISA u KEV katalog dodala pet propusta povezanih sa Flax Typhoon
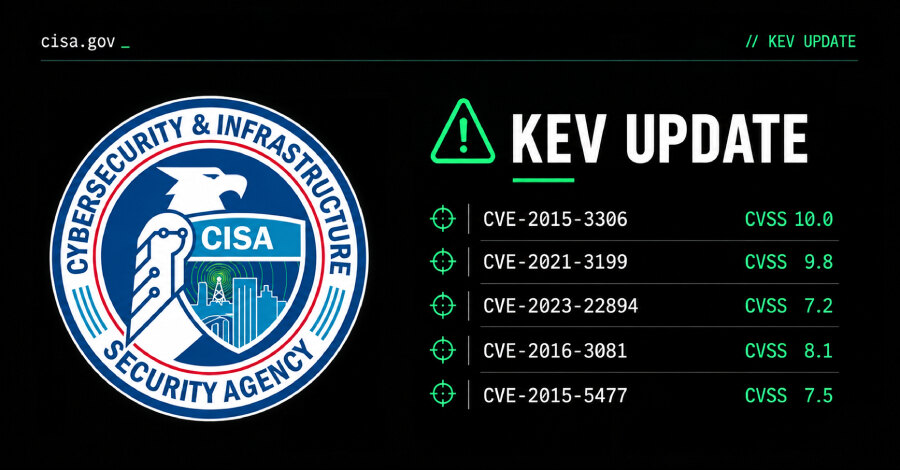
Pet novih stavki u katalogu aktivno iskorišćenih propusta
Američka Agencija za sajberbezbednost i bezbednost infrastrukture, CISA, dodala je pet ranjivosti u katalog Known Exploited Vulnerabilities (KEV) nakon njihovog iskorišćavanja u aktivnostima grupe Flax Typhoon. Savezne agencije SAD moraju da primene zakrpe ili obustave upotrebu pogođenih proizvoda do 11. oktobra 2026. godine.
Dodate su CVE-2015-3306 u ProFTPD-u sa CVSS ocenom 10,0, CVE-2021-3199 u ONLYOFFICE Docs sa ocenom 9,8, CVE-2023-22894 u Strapi-ju sa ocenom 7,2, CVE-2016-3081 u Apache Struts-u sa ocenom 8,1 i CVE-2015-5477 u ISC BIND-u sa ocenom 7,5.
Propust u ProFTPD-u proizlazi iz neodgovarajuće kontrole pristupa i može udaljenom napadaču omogućiti čitanje i upis proizvoljnih datoteka kroz komande site cpfr i site cpto. ONLYOFFICE Docs je pogođen propustom prolaska kroz putanju kada se koristi JSON Web Token, pri čemu niz /.. u parametru za otpremanje slike može dovesti do udaljenog izvršavanja koda.
Širi obrazac pristupa i krađe podataka
Zajedničko upozorenje Australije, Kanade, Japana, Novog Zelanda, Španije, Ujedinjenog Kraljevstva i SAD povezuje ove operacije sa kineskom kompanijom za sajberbezbednost Integrity Technology Group. Upozorenje navodi osam ciljanih ranjivosti, uključujući pet novih stavki u KEV katalogu, koje se koriste za početni pristup organizacijama i izvlačenje osetljivih podataka.
Preostale tri ranjivosti već su bile u katalogu: CVE-2014-6278, poznata kao Shellshock u GNU Bash-u, CVE-2019-11510 u Ivanti Pulse Connect Secure-u i CVE-2021-22205 u GitLab Community i Enterprise Edition izdanjima.
Opisani lanac aktivnosti uključuje skeniranje, cross-site scripting napade i pokušaje pogađanja lozinki na Microsoft Exchange serverima. Napadači uspostavljaju postojanost preko VPN softvera, a skriptama izvlače e-poštu i akreditive. CISA upozorava da akteri povezani sa kineskom vladom nastoje da se pozicioniraju u mrežama kritične infrastrukture, uključujući operativne tehnologije, radi mogućeg ometanja ključnih funkcija u budućnosti.
Šta organizacije treba da provere
Za organizacije van saveznog sistema SAD rok nije formalna obaveza, ali činjenica da su propusti aktivno zloupotrebljeni čini ga korisnim operativnim prioritetom. Timovi treba da utvrde da li koriste navedene proizvode, provere dostupne zakrpe i uklone ili ograniče izložene instance kada ažuriranje nije moguće.
Posebnu pažnju zahtevaju spolja dostupni servisi, Microsoft Exchange nalozi i VPN pristup, jer su upravo oni navedeni u obrascu napada. Praktičan poslovni zaključak je da popis imovine, prioritetno otklanjanje poznatih aktivno zloupotrebljenih propusta i stroža kontrola pristupa smanjuju prostor za početni prodor i krađu podataka.