


Кампания против FortiGate и GlobalProtect раскрыла более 70 тыс. учётных данных
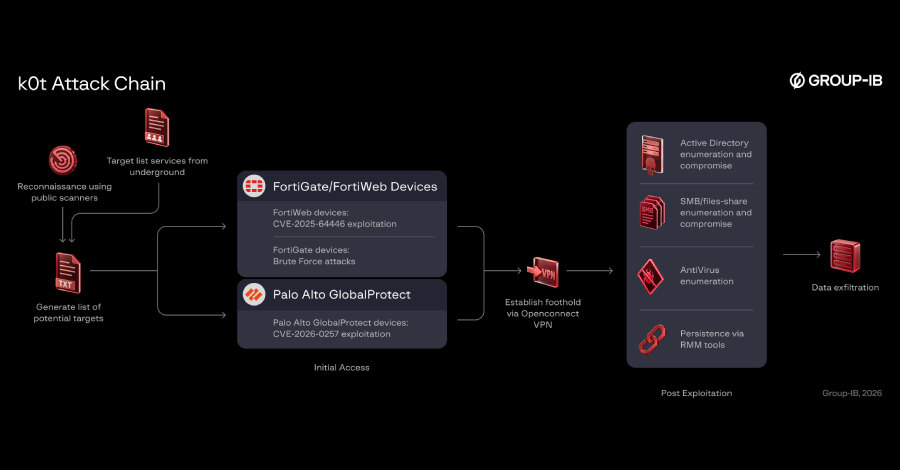
Исследователи Group-IB и NyxLab раскрыли детали масштабной кампании против доступных из интернета сетевых устройств Fortinet FortiGate и Palo Alto Networks GlobalProtect. С активностью связали более 70 тыс. раскрытых учётных данных для сетевых устройств и LDAP-дампов; существенная часть компрометаций произошла с февраля по июнь 2026 года.
Кампанию связывают с оператором k0t, также известным как CryptoFeel, Member19 и QazWsxShop. По оценке исследователей, он может быть брокером первоначального доступа или аффилированным участником группировок-вымогателей Qilin и The Gentlemen. Точный характер этой связи пока не установлен, хотя многие пострадавшие позднее появились на сайтах утечек этих групп.
Поиск устройств и получение доступа
k0t не выбирал жертв по отрасли: в первую очередь он массово находил открытые сетевые устройства. Для разведки использовались поисковые сервисы FOFA и ZoomEye, с помощью которых формировались списки потенциально уязвимых VPN-шлюзов и межсетевых экранов.
Для начального доступа применялись известные уязвимости, в том числе CVE-2025-64446 — ошибка обхода каталогов в FortiWeb — и CVE-2026-0257, позволяющая обходить аутентификацию в Palo Alto Networks PAN-OS и Prisma Access. Исследователи обнаружили специализированные Python-скрипты fortnew.py и exploit_2026_0257.py. В отдельных случаях оператор перебирал распространённые пары логинов и паролей.
После взлома злоумышленник подключался через OpenConnect VPN, перечислял объекты Active Directory, SMB-ресурсы и установленное антивирусное ПО. Для развития атаки использовались легитимные административные и пентест-инструменты NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam и Mimikatz.
Закрепление и выгрузка данных
Для сохранения удалённого доступа применялись MeshCentral Agent, Atera, Teramind и AnyDesk, а также открытый фреймворк эмуляции атак AdaptixC2. Собранные данные выгружались через Rclone в бакеты Wasabi S3 и облачные хранилища MEGA.
Жертвы обнаружены по всему миру. На Азиатско-Тихоокеанский регион приходится около 38% случаев, на Латинскую Америку — 31,9%, на Европу — 15,8%, на Ближний Восток и Северную Африку — 12,7%. Хотя заявленные географические приоритеты k0t начинаются с США и Канады, исследователи подчёркивают: для атакующего важнее продукт и местоположение открытого устройства, чем профиль организации.
Что проверить компаниям
Group-IB и NyxLab отметили незначительное пересечение найденных данных с кампанией FortiBleed. Это может указывать на отдельный набор данных, отдельную группу операторов или связанную операцию в более широком кластере активности FortiBleed.
Практический вывод для бизнеса — безотлагательно устранять упомянутые уязвимости на устройствах периметра, проверять доступные из интернета VPN и межсетевые экраны, а также расследовать возможную компрометацию учётных данных. Одновременно стоит контролировать появление несанкционированных средств удалённого администрирования и аномальную выгрузку данных через облачные сервисы.